
30年以上にわたり脅威を追跡してきましたが、2026年第2四半期に確認された傾向は、これまで見てきたものと比べても際立っています。もはや問うべきは、政府機関や学校、大学が攻撃を受けるかどうかではありません。次の攻撃の波がどれほど早く押し寄せ、防御側がそれに備えられているかです。TrendAI™の脅威インテリジェンスプラットフォームは、こうした攻撃をリアルタイムで監視しています。今四半期の観測結果から、重要な現実が改めて浮き彫りになりました。公共部門は、世界経済の中でも特に狙われやすく、脆弱な分野の一つであり続けています。
本ブログ記事は、世界各地の政府機関、教育機関、重要インフラを狙う脅威を詳しく分析する四半期シリーズの続編です。ここでは、2026年4月から6月にTrendAI™が観測した動向を紹介します。特に米国では、攻撃頻度が世界平均を大きく上回っているため、その状況に重点を置きます。また、最高情報セキュリティ責任者(CISO)や実務担当者が脅威の先手を取るため、今すぐ優先すべき対策についても説明します。
2026年第2四半期の概況
米国の攻撃頻度は世界平均を上回る | セキュリティ責任者の多くがAIを活用した攻撃の連日発生を予想 | 政府機関に対するランサムウェア攻撃が増加 | 教育機関へのランサムウェア攻撃で大量の学生記録が漏洩 | Salt Typhoonによる通信事業者・議会を狙ったサイバースパイ活動が継続
世界の公共部門を取り巻く脅威ランドスケープ
2026年第2四半期の世界情勢を見ると、公共部門の環境におけるTrendAI™の検知・対応データでは、5種類の脅威が特に目立っています。政府サービス、公教育、重要インフラに関わる組織にとって、それぞれの脅威を理解することが不可欠です。
AIで高度化するランサムウェア:ゲームチェンジャーの登場
公共部門のCISOがランサムウェアに対する認識を改めるべき変化を一つ挙げるなら、エージェント型の人工知能(AI)が、ランサムウェア攻撃者の作業の中核を担うようになったことです。これまで熟練した攻撃者が手作業で行っていた偵察、脆弱性スキャン、標的の優先順位付け、さらには身代金交渉まで、自律型AIエージェントに委ねられつつあります。これは机上の話ではありません。政府機関や教育機関のネットワークを狙う実際のキャンペーンで、すでにこの変化が起きていることをリサーチチームが確認しています。
実務上の影響は、攻撃速度の劇的な上昇です。悪意ある攻撃者がAIエージェントを展開し、機械の速度で自律的に標的を発見して脆弱性を悪用し、脅迫まで実行できるようになれば、「時間をかけて進む」ランサムウェア攻撃は過去のものになります。セキュリティ責任者の圧倒的多数が、AIを活用した攻撃に毎日直面するようになると予想しています。これは過剰な警戒ではなく、新たな標準となりつつあります。
政府機関と通信事業者を狙う国家レベルのサイバースパイ活動
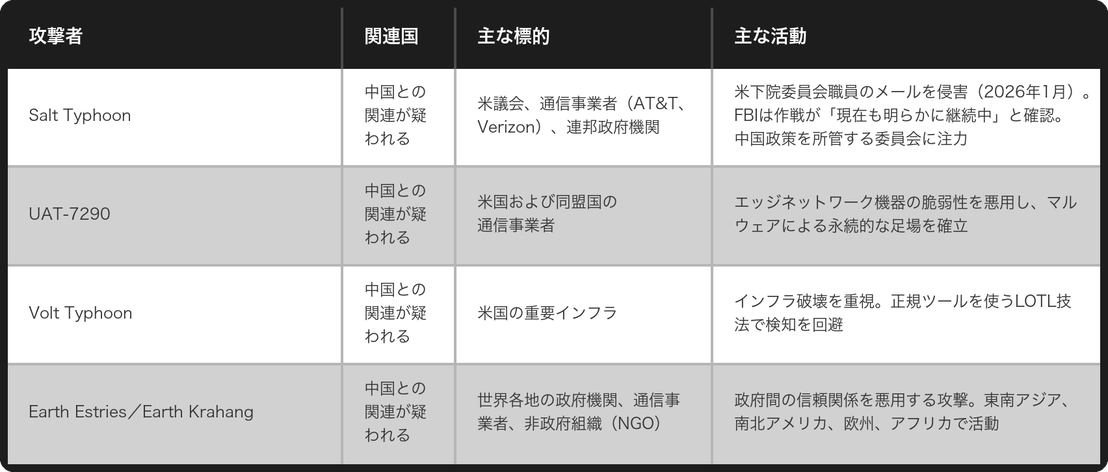
ランサムウェアに加え、サイバースパイ活動にも目を向ける必要があります。中国との関連が疑われる攻撃グループによる欧米の政府機関への侵害は、その規模から見ても深刻な警戒を要します。2026年第1四半期レポートで詳しく取り上げたSalt Typhoonのキャンペーンは、勢いを緩めていません。米連邦捜査局(FBI)は2026年2月、この作戦が「現在も明らかに継続中」(英語)であると確認しました。
Salt Typhoonと、UAT-7290、Volt Typhoon、Earth Estries、Earth Krahangなどの関連グループは、米国、東南アジア、欧州、アフリカの政府機関、通信事業者、防衛関連組織を狙い、広範かつ長期的で高度なキャンペーンを展開しています。共通する狙いは、持続的なアクセスの確保です。これにより攻撃者は、数カ月にわたり重要インフラ内部に気づかれないまま潜伏し、通信内容を読み取り、ネットワーク構成を把握し、好機を待つことができます。
ランサムウェア攻撃の前段階となる認証情報窃取
2026年1月、新たな初期アクセスツール「Tsundere Bot」が登場しました。この認証情報窃取フレームワークは、ランサムウェア攻撃チェーンの初期段階を自動化するために設計されています。大規模に認証情報を収集し、ランサムウェアを展開する前にラテラルムーブメントと永続化を可能にします。政府機関や教育機関を狙った攻撃で確認されており、モジュール化・汎用品化された攻撃基盤の一例です。こうした基盤により、中程度の技術力しか持たないサイバー犯罪グループでも、高度な攻撃に参入しやすくなっています。
Living-off-the-land技法:検知されにくい設計
Volt Typhoonなど国家を背景とする攻撃者は、正規のシステムツールを悪用して不正活動を行う「living-off-the-land(LOTL)」技法を高度化させています。この手法による攻撃は、シグネチャベースの防御では極めて検知しにくいという特徴があります。人員不足のセキュリティチームやレガシーシステムが珍しくない公共部門では、この手法が攻撃者に大きな優位性をもたらします。
サプライチェーン攻撃:取引先を経由して政府機関を狙う
単独で成り立つ組織はありません。公共部門を狙う攻撃者は、政府機関が請負業者やベンダーを介して、比較的防御の弱い間接的な接点を持つことを理解しています。2026年1月のアンカレッジ警察のインシデント(英語)では、第三者を介したサプライチェーン攻撃によって法執行機関が侵害されました。機微な政府データを扱う請負業者は、すべて潜在的な攻撃経路になり得ます。
米国の公共部門に焦点を当てた分析
世界の公共部門全体に及ぶ脅威の中でも、米国には不釣り合いなほど多くの攻撃が集中し続けています。ここでは、2026年第1四半期レポートで示した深刻な傾向を踏まえ、2026年4月から6月にTrendAI™が観測した動向を詳しく見ていきます。
攻撃頻度:依然として高水準
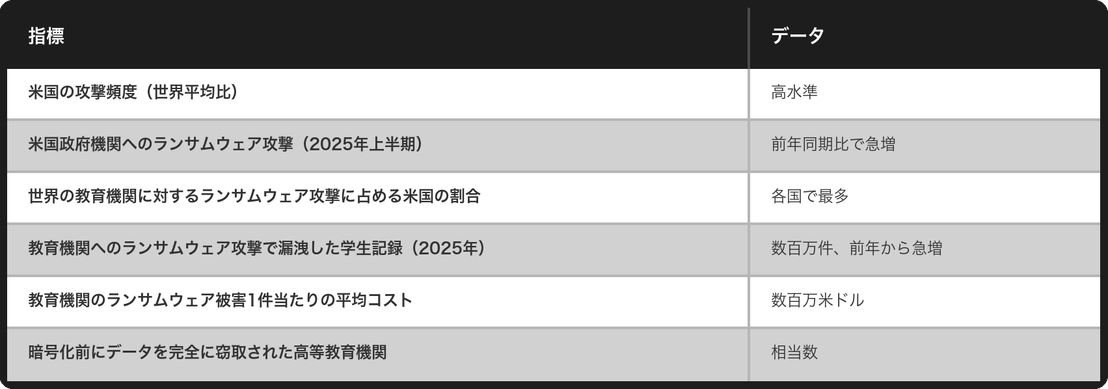
2025年上半期、米国の政府機関に対するランサムウェア攻撃は前年同期比で急増しました。その傾向は2026年に入っても続いています。この期間、政府機関に対する確認済みのランサムウェア攻撃は大幅に増加し、発生率が落ち着く兆しはありません。AIで強化された攻撃ツールによって、攻撃件数はさらに押し上げられています。
教育:米国の公共部門で最も狙われる分野
米国の教育分野を示す数字は深刻です。米国の学校と大学は他国の教育機関よりも多く狙われ、世界の教育機関に対するランサムウェア攻撃のうち、米国が最も大きな割合を占めています。漏洩した学生記録は数百万件に上り、前年から急増しました。被害を受けた高等教育機関の相当数が、ランサムウェアを展開される前にデータを完全に窃取されていたと報告しています。つまり、身代金を支払うかどうかにかかわらず、攻撃者はデータを脅迫材料にできます。
教育機関の侵害1件当たりのコストは、数百万米ドルに達することも珍しくありません。限られた予算で運営する学区や大学にとって、これは単なるセキュリティ問題ではなく、重大な財務上の脅威です。
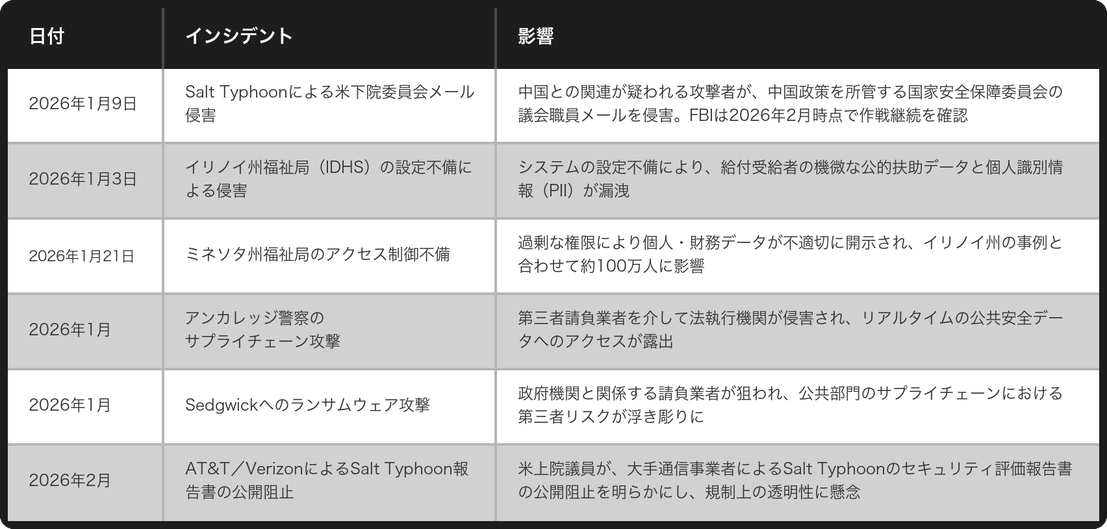
2026年第1四半期から第2四半期の米国の主なインシデント
2026年初頭に発生した複数のインシデントは、詳しく検証する価値があります。米国の公共部門組織が、多様な攻撃経路から同時に狙われている実態を示しているためです。
公共部門を狙っているのは誰か
攻撃の背後にいる主体を具体的に見ていきます。キャンペーンの意図、能力、今後の展開を理解するうえで、攻撃者の帰属は重要だからです。
国家を背景とする攻撃者とAPTグループ
ランサムウェアグループとサイバー犯罪グループ
サイバー犯罪グループでは、Rhysidaランサムウェアグループが、世界の公共部門組織を狙う最も活発な脅威の一つであり続けています。Rhysidaは、データを暗号化すると同時に、機微な情報の公開をちらつかせる二重脅迫の手口を用い、政府機関と教育機関を明確に優先して狙っています。使用するツールには、Cobalt Strike、PsExec、PowerShell、SYSTEMBCが含まれます。また、復旧を妨げるためにシャドウコピーを削除します。
AIで強化されたランサムウェアツールを使う攻撃者は、さらに幅広い層に及びます。既存の手口を適応させる従来のグループに加え、汎用品化されたAI攻撃プラットフォームを利用する新規参入者も含まれます。前述の認証情報窃取フレームワーク「Tsundere Bot」もこのカテゴリに該当します。攻撃チェーンの初期段階を自動化する専用ツールにより、経験の浅い攻撃者でも高度なキャンペーンを実行できます。
現在悪用されている脆弱性
この種のレポートで直ちに対策へ結び付けられる情報の一つが、具体的な脆弱性情報です。2026年第2四半期の時点で、TrendAI™が公共部門の環境における活発な悪用を追跡している脆弱性を以下に示します。
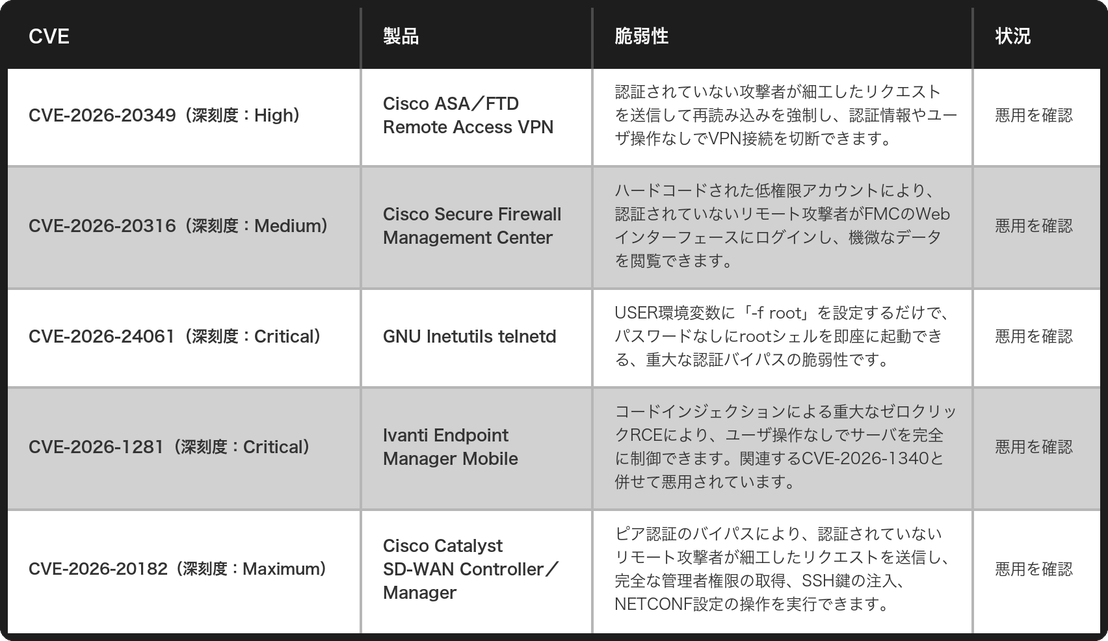
特に注目すべきはCVE-2026-1281です。この重大なゼロクリック脆弱性を悪用すると、ユーザが何も操作しなくても攻撃者がサーバを完全に制御できる可能性があります。欧州委員会のモバイル端末環境(英語)では、実際の侵害が確認されました。この脆弱性の影響は大きく、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)(英語)はパッチ適用を義務付けました。また、カナダ・サイバーセキュリティセンター(CCCS)(英語)と英国のNHS Digital(英語)も、それぞれ注意喚起を発表しています。TrendAI™ Researchは、このエッジデバイス悪用の波によって通信、政府、防衛、テクノロジー分野が大きな影響を受けたことを確認しました。
個別のCVEにとどまらず、2026年第2四半期の脆弱性動向全体からも一貫した構図が見えてきます。AIにより、攻撃者は防御側がパッチを適用するよりも速く、脆弱性を発見して兵器化できるようになっています。ファイアウォールや仮想プライベートネットワーク(VPN)ゲートウェイなどのエッジデバイスは、国家を背景とする攻撃者にとって主要な初期侵入経路です。また、設定に不備のあるアプリケーションプログラミングインターフェース(API)やクラウド環境が、AIを活用した脆弱性悪用の主要な標的として再び浮上しています。
TrendAI™による公共部門の防御
これは心から誇りに思っている取り組みです。ここで紹介するのは製品を売り込むためではありません。AIを活用した防御の現状について、公共部門の防御担当者が理解すべき点に直結しているためです。
TrendAI™の脅威インテリジェンスプラットフォームは、本レポートで説明した脅威パターンを継続的に監視しています。検知能力は、Tsundere Botのようなツールが活動する初期アクセス段階から、ラテラルムーブメント、データステージング、ランサムウェアの展開までを網羅します。AIは既知の脅威の検知だけでなく、エージェント型AIによるキャンペーンと一致する新たな攻撃パターンの特定にも活用しています。
リサーチチームは、公共部門を狙う国家を背景とする攻撃グループを継続的に追跡しています。Salt Typhoon、Earth Estries、Volt Typhoonに関する脅威インテリジェンスは、各グループのツール、インフラ、戦術・技術・手順(TTP)を直接観測して得たものです。オープンソースの情報を集約しただけではありません。TrendAI™のグローバルセンサーネットワークから得られた一次調査であり、公共部門のお客さまに提供する防御策へ直接反映されています。
透明性の課題にも触れておく必要があります。公共部門でセキュリティインシデントが発生した場合、防御に携わる幅広いコミュニティへの情報共有は、遅れたり不完全になったりすることが少なくありません。AT&TとVerizonがSalt Typhoonに関するセキュリティ評価報告書の公開を阻止したという事実は、コミュニティにとって憂慮すべき兆候です。防御側が進行中の脅威から組織を守るには、正確でタイムリーな脅威インテリジェンスが必要です。情報の公開を抑えて利益を得るのは攻撃者だけです。TrendAI™は、たとえ公表しにくい内容であっても、判明した事実を公開する姿勢を貫きます。
CISOと実務担当者に向けた今後の指針
ここまで説明した脅威ランドスケープは深刻ですが、対処できないものではありません。2026年下半期を迎えるにあたり、公共部門のセキュリティ責任者が優先すべき対策を以下に示します。
最優先事項(今週中に実施)
インターネットに公開されているFortinet、Cisco、VMwareのインフラを監査し、パッチを適用してください。 特にCVE-2020-12812、CVE-2026-20274、CVE-2026-20860への対応を急ぐ必要があります。直ちにパッチを適用できない場合は、侵入防止システム(IPS)による仮想パッチが暫定的な対策として有効です。未対応の状態が1日続くたびに、攻撃者に悪用される時間も1日増えます。
従業員と請負業者によるすべてのアクセスに、多要素認証(MFA)を適用してください。 対象には、リモートアクセスシステム、クラウド管理ポータル、機微な政府データを扱うすべてのシステムが含まれます。Salt Typhoonと関連キャンペーンは、大規模な認証情報窃取を行っています。MFAだけですべてを防げるわけではありませんが、攻撃のコストを大幅に引き上げられます。
短期的な優先事項(今四半期中に実施)
政府機関にサービスを提供する上位20社の請負業者とベンダーを対象に、正式なサプライチェーンセキュリティ評価を実施してください。 アンカレッジ警察とSedgwickのインシデントは、攻撃者がためらうことなく間接的な経路から侵入することを示しています。自組織のシステムへ誰がアクセスできるかを把握し、そのセキュリティ態勢が要件を満たしているか確認してください。
振る舞い検知とAIベースの異常分析を導入し、LOTL技法とTsundere Botに関連する認証情報窃取へ対抗してください。 シグネチャベースの検知では、こうしたキャンペーンを見逃します。正規ツールの不審な使用を識別し、通常とは異なる認証やデータアクセスのパターンを検出できるツールが必要です。
継続的な脅威エクスポージャ管理スキャンを導入し、すべての資産を可視化してください。 イリノイ州とミネソタ州の福祉局で起きたインシデントは、いずれも設定不備と過剰なアクセス権限に起因していました。継続的なスキャンにより、侵害につながる前にこうした問題を発見できた可能性があります。どの組織にもシャドーITとシャドーAIは存在し、政府機関の環境では特に広がっています。
戦略的な優先事項(2026年下半期の計画)
AI対AIを前提とする防御態勢を計画してください。 ランサムウェア攻撃で利用されているエージェント型AIの能力は、2026年末に向けてさらに成熟していきます。手作業のプロセスやアナリスト主導の検知に頼り続けるセキュリティチームは、今後さらに後れを取ります。2026年下半期のセキュリティロードマップでは、AIを活用した検知と対応を、あると便利な機能ではなく中核機能として位置付ける必要があります。
選挙インフラのリスクを今すぐ評価してください。 中間選挙の時期が近づくにつれ、有権者登録システムや選挙インフラに接続する連邦・州・地方政府機関(FED/SLED)が狙われるリスクは高まります。現時点では、選挙前のセキュリティ評価と机上演習は必須です。
脅威インテリジェンスの共有に投資してください。 政府機関が観測した脅威情報を共有すれば、公共部門全体の防御態勢が強化されます。情報共有分析センター(ISAC)への加盟と、連邦政府の脅威インテリジェンス共有プログラムへの積極的な参加は、各機関のセキュリティチームが単独では得られない効果をもたらします。
2026年第3四半期の監視対象となる脅威
第一に、Salt Typhoonが米国の通信事業者と議会システムへのアクセスを確立したことで、連邦政府の請負業者データベースや機密情報に近いシステムへ攻撃範囲を広げる可能性があります。このキャンペーンは長期戦を前提としており、すでにアクセスを確保しています。
第二に、攻撃チェーンにおけるエージェント型AIの成熟により、2026年末までに、最初の完全自律型エンドツーエンド・ランサムウェア攻撃が発生する可能性があります。
第三に、1社のベンダーが侵害されることで、その下流にある数十の政府機関へアクセスが広がる「サプライチェーンの連鎖攻撃」は、過小評価されているリスクです。2026年下半期には、これが重大なインシデントにつながると考えています。
おわりに
2026年第2四半期の公共部門を取り巻く脅威は、攻撃側では自動化が進み、サイバースパイ活動では国家を背景とする攻撃者のアクセスが持続し、防御側では長年放置されてきた構造的な脆弱性が残るという構図です。TrendAI™は、こうした動向をすべて監視・調査し、防御策の開発を進めています。
公共部門のエコシステムに属する組織で、TrendAI™の脅威インテリジェンスを活用して脅威の先手を取る方法を知りたい場合は、TrendAI™にご相談ください。本記事へのご意見や、現場で得た知見もぜひお寄せください。Twitterの@JonLClayからご連絡いただけます。また、公共部門に関する幅広いテーマを扱うブログを隔週で公開しています。
それでは、安全で安心できる未来をお過ごしください。
参考記事
Global Public Sector Under Siege: Threat Intelligence for Q2 2026
By: Jon Clay, VP of Threat Intelligence, TrendAI™
翻訳:与那城 務(Platform Marketing, TrendAI™ Research)