

本記事は、2026年10月8日にSecurity GOで公開した日本語記事の要約です。攻撃の仕組みや具体的な設定・運用の解説は、Security GOの原文「Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~」をご覧ください。
Webサーバへの侵入が、情報窃取の足掛かりになる
TrendAI™の日本のインシデントレスポンスチームは、公開アプリケーションの脆弱性や機能上の不備を悪用し、Webシェルや不審なファイルを設置する攻撃を観測しています。Webシェルとは、攻撃者がWeb経由で指示を送り、侵害したサーバ上で処理を実行させる不正なプログラムです。
アップロードされたファイルをプログラムとして実行できる構成や、必要以上の書き込み権限は、侵害の足掛かりになり得ます。攻撃者はそこから内部の情報を探索し、データベースへのアクセスや他のシステムへの横展開を試みます。ファイルのパターンによる検知だけに頼らず、サーバの設定と構成を強化する「ハードニング」が必要です。
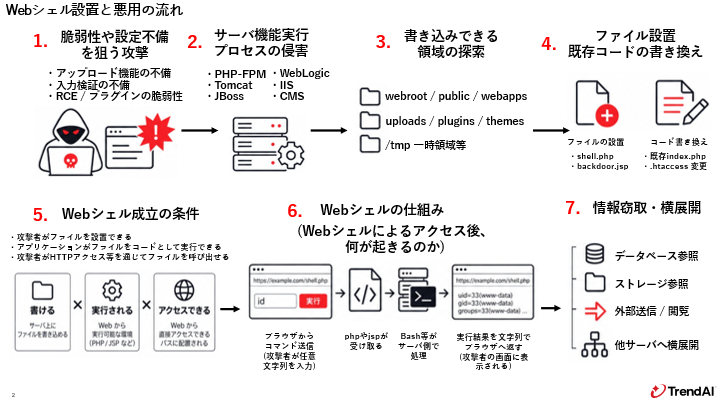
防御・被害抑制・検知と復旧を一体で考える
Webサーバの対策は、侵入を防ぐことに加え、侵害された場合の被害を抑え、異常を早期に捉えられるように組み合わせることが重要です。
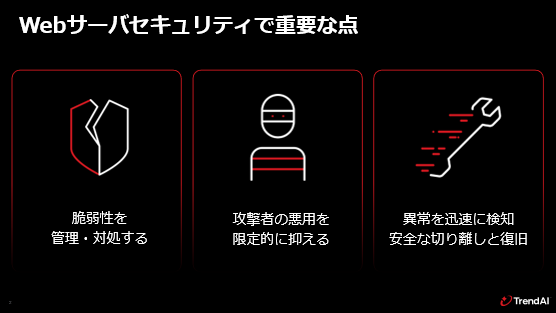
1. 動作しているソフトウェアを把握し、弱点を減らす
OSだけでなく、フレームワーク、プラグイン、依存ライブラリまで、何がどのバージョンで動いているかを把握し、脆弱性情報に応じて修正します。不要な機能や、一時的に開放したままの設定も見直す対象です。
すぐに修正できない場合、WAFや仮想パッチによって攻撃を受けるリスクを一時的に下げる方法があります。ただし、これらは緩和策であり、脆弱性の修正や実装の見直しに代わるものではありません。
2. 書き込み・実行・データアクセスの権限を絞る
Webサーバの実行プロセスが、アプリケーションのコードを自由に書き換えられないようにします。アップロードされたファイルは、可能であれば別のホストやWebサーバが扱わない領域に分離し、PHPやJSPなどのプログラムとして直接実行されない構成にします。
背後のデータベースも保護対象です。アプリケーションが使用するアカウントの権限を必要なテーブルや操作に限定することで、Webサーバが侵害された際の影響を抑えます。
3. 平時の状態を把握し、調査に使える記録を残す
想定外のプロセスやユーザの追加、公開領域・設定ファイルの変更、通常とは異なる宛先への通信、セキュリティ機能の停止などを監視します。正常な状態を把握しておくことが、異常を見つけ、調査や封じ込めを判断する土台になります。
データベースでは、ログインの成否だけでなく、SELECTによる参照や権限変更などの監査も検討します。ログ量を調整しながら記録・監視を運用に組み込み、万一の際に被害範囲を確認できるよう備えます。
具体的な設定と運用の見直しは、Security GOの全文で
原文では、Webサーバの権限制御、アップロード領域の分離、アプリケーションの実装、データベース監査、情報の持ち出し経路の監視について詳しく解説しています。また、観測された攻撃とAI悪用との関係も取り上げていますが、これらの事例でAIが直接使われたと断定できる証拠はありません。AI利用の有無にかかわらず、基本対策を継続して点検することが重要です。
Security GOで全文を読む:Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~
国内の公表インシデント全体の動向は、「2026年1月~9月の国内セキュリティインシデントを振り返る」で紹介しています。