

デジタルアシスタントが変えるソーシャルエンジニアリング


Key Takeaways
- デジタルアシスタントは、すでに数億もの家庭や職場に存在し、信頼され、日常生活に組み込まれ、ユーザに代わって行動しています。この身近さこそが、デジタルアシスタントをソーシャルエンジニアリングの強力な攻撃経路にしています。
- デジタルアシスタントが攻撃者に操られると、ソーシャルエンジニアリングの大きな障壁だった偵察、最初の接触、信頼関係の構築が不要になります。情報を集める必要も、見知らぬ相手として名乗る必要も、信頼を一から得る必要もありません。
- アシスタントを便利にしている能力、つまり説得力のある対話と、ユーザに代わって広範に行動する能力は、攻撃者に操られたときに危険性を高める能力でもあります。
詳しくはレポート(日本語版)をダウンロードしてご覧ください。
AIアシスタントは、更新を重ねるたびに、その名にふさわしい存在になっています。効率的なだけでなく、より人間らしく感じられるようにもなってきました。Gemini、Copilot、Alexa+などのツールが期待に応え続ければ、信頼が生まれ、頼る機会も自然に増えていきます。問題が発生したときや、こうしたツールが悪用されたときになって初めて、日常生活にどれほど深く入り込んでいたのかに気付くことになります。
本記事では、常に存在する脅威であるソーシャルエンジニアリングにおいて、デジタルアシスタントがどのように新たな攻撃経路となり得るかを考察します。攻撃の本質を変えないまま、その手口をどう変える可能性があるのかを見ていきます。ソーシャルエンジニアリングは今も、被害者の不意を突くことに依存しています。デジタルアシスタントは、そのための新しい手段を攻撃者に与えます。
従来型とデジタルアシスタント経由のソーシャルエンジニアリング
ソーシャルエンジニアリングが標的にするのは、人の習慣や本能、そして人間なら誰にでもある一瞬の注意の緩みです。従来の攻撃では、被害者に接触して信頼を得ることが、攻撃者にとって最大の難関でした。デジタルアシスタントは、この前提を一変させます。
アシスタントが攻撃者に操られた時点で、必要な作業の多くはすでに済んでいます。攻撃者は、アシスタントが蓄積してきたデータ、信頼、そしてユーザに働きかける手段を引き継ぎます。この状況では、アシスタントの能力が高いほど、奪われ得るものも増えます。
本レポートでは、新たな脅威をソーシャルエンジニアリングのライフサイクルに沿った6段階に整理しています。図1は、その概要を示したものです。
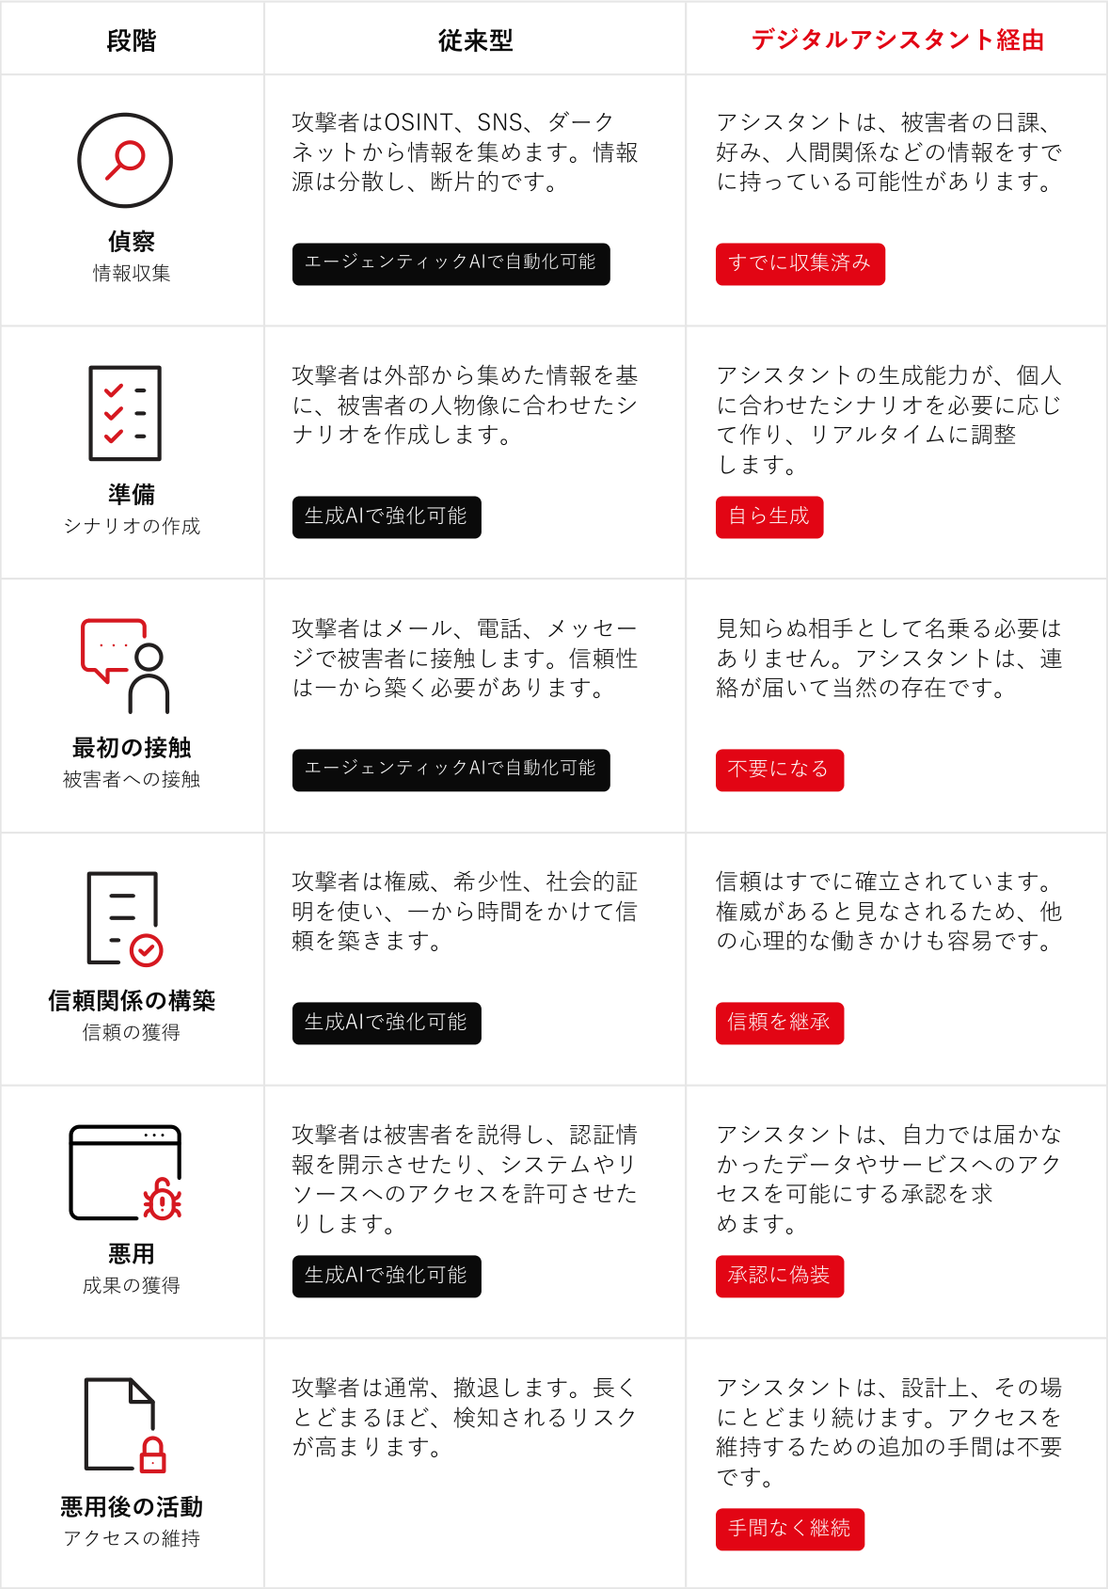
各段階で、アシスタントは従来なら攻撃者が担っていた作業を引き受けます。操られたアシスタントを使えば、偵察は不要になり、信頼関係を築く手間も大幅に減ります。アシスタントはすでにアクセス手段、情報、信頼性を備えているためです。
実際に行動を起こす段階では、攻撃者に必要なのは1回の承認だけです。ユーザが一度「はい」と答えれば、自分が何を許可したのかを十分に理解しないまま、メール、支払い、カレンダー、業務サービスにまたがる一連の操作が実行される可能性があります。
リスクを評価する2軸のフレームワーク
6つの段階から分かるように、ソーシャルエンジニアリングの基本原理は変わりません。一方、アシスタントが攻撃者に操られると、攻撃の進み方は大きく変わる可能性があります。それに伴い、リスクの評価方法も見直す必要があります。本レポートでは、アシスタントが持つ次の2種類の能力に基づく評価フレームワークを提示しています。
- 対話能力: どれほど自然に、相手に合わせて、説得力のある対話ができるか
- エージェントとしての実行能力: どれほど広範かつ自律的に、ユーザに代わって行動できるか
この2つの能力によって、心理的操作が成功する可能性と、それによって生じる被害の大きさが決まります。
デジタルアシスタントが日常生活や仕事に深く組み込まれるにつれ、見慣れない送信者や不審なリンクに注意するといった従来の助言だけでは、十分でなくなる可能性があります。セキュリティチームは、アシスタントを取り巻く信頼、権限、自律性、接続先サービスも評価しなければなりません。ユーザにも、アシスタントの使い方と、自分の環境に対してどこまでの制御を許しているかについて、これまで以上の意識が求められます。
信頼されるデジタルアシスタントがソーシャルエンジニアリングをどう変え、その能力からリスクをどのように測定できるのか。詳しくはレポート(日本語版)をダウンロードしてご覧ください。
参考記事:
How Digital Assistants Change Social Engineering
翻訳:与那城 務(Platform Marketing, TrendAI™ Research)