
Executive Summary
- AIは、認証なしでの公開、パッチ未適用のソフトウェア、不十分なシークレット管理、信頼の悪用といった従来型セキュリティの問題を加速させています。これらの問題がマシン並みの速度で進行するため、検知と封じ込めは一段と困難になっています。
- AIは現在、防御側と攻撃者の双方に広く利用されています。大規模言語モデル(LLM)などのツールにより、攻撃者が脆弱性を短時間で発見し、悪用するハードルが下がっています。
- MCPサーバ、推論エンジン、ベクターストア、エージェントプラットフォームなど、AIを支える重要なコンポーネントが、認証なし、あるいは更新されないままインターネット上に公開されている例が多く見つかっています。これらは、特権を持つ新たな攻撃対象となっています。
- スター数、ダウンロード数、検証済みバッジといった人気度の指標は、安全性を示す信頼できる根拠にはなりません。公開されたシステムや脆弱なシステムに、誤った安心感を与えるおそれがあります。
- 攻撃者はAIモデルそのものよりも、開発者からの信頼、サプライチェーン、デジタルアイデンティティを狙う傾向を強めています。
- エージェント型AIシステムとサイバー犯罪のオペレーションは、アイデンティティの悪用を主要な攻撃経路とする点で重なりつつあります。
はじめに
2026年上半期、セキュリティチームが懸念していた状況が現実のものとなりました。AIが新たな種類の脅威を生み出したのではなく、従来から存在する脅威を増幅させているのです。
「2026年上半期AIセキュリティレポート~余震:高速化と大規模化に潜む代償 ~」では、2026年上半期の6カ月間に、AIの導入、悪用、防御がどのように変化したかを調査しました。そこで得られた厳しい結論は、従来からの課題がいまやマシン並みの速度で進行しているということです。認証なしでの公開、パッチ未適用のソフトウェア、不十分なシークレット管理、信頼の悪用は、より高速かつ自律的に動くシステムの中で加速しています。その結果、脆弱性の発見から悪用までのライフサイクルが短縮し、大規模に公開されたAIインフラが生まれ、防御側の対応を上回る速度でアイデンティティの悪用を産業化する犯罪経済が形成されています。
5つの重要な調査結果
1. AI導入が可視性を上回る速度で拡大
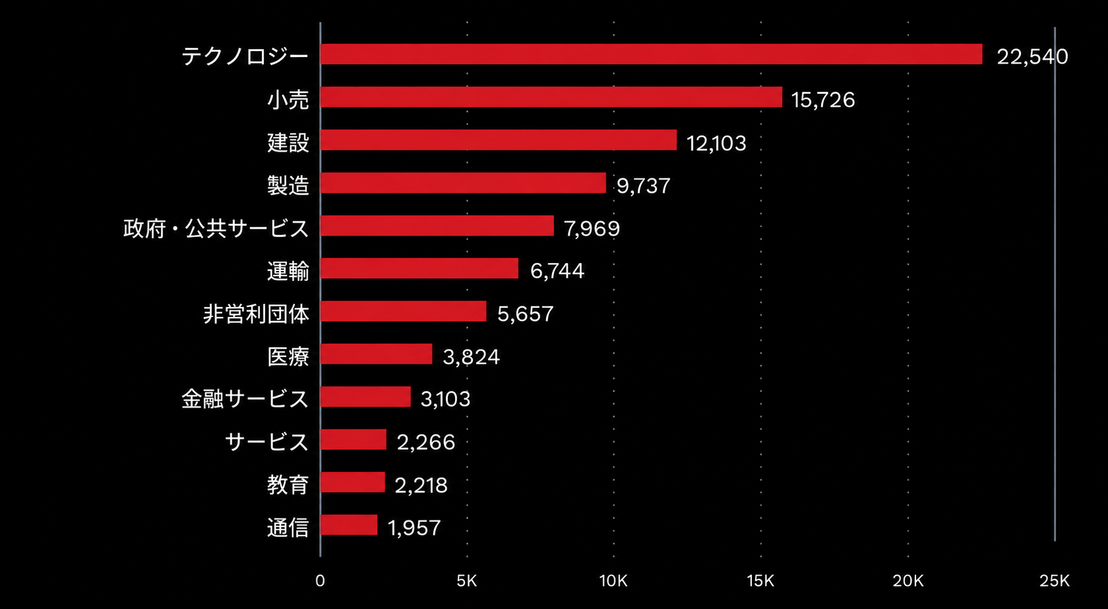
本調査では、460万件のユニークホストにまたがる2,160万件のURLを調べ、25業種にわたる43,175件のAI関連サービスのインスタンスを特定しました。このデータセットから、特定の業種だけで利用されている1,468種類のAIツールも見つかりました。たとえば、法律分野に特化したプラットフォーム、金融サービス向けの不正検知エンジン、医療文書作成ツールなどです。こうしたツールは、一般的なAIインベントリや公開されている導入状況レポートには登場しません。
業界固有のツールは、主流のAIガバナンスの枠組みから外れた場所で運用されています。セキュリティチームが策定するポリシーは通常、広く普及している一般利用者向けプラットフォームを対象としています。特定業界向けの専門ツールはその隙間から完全に抜け落ち、業界固有のAIインフラの多くが統制されないまま残されています。
2. 脆弱性のライフサイクルは短縮する一方、従来の経済原理は変わらない
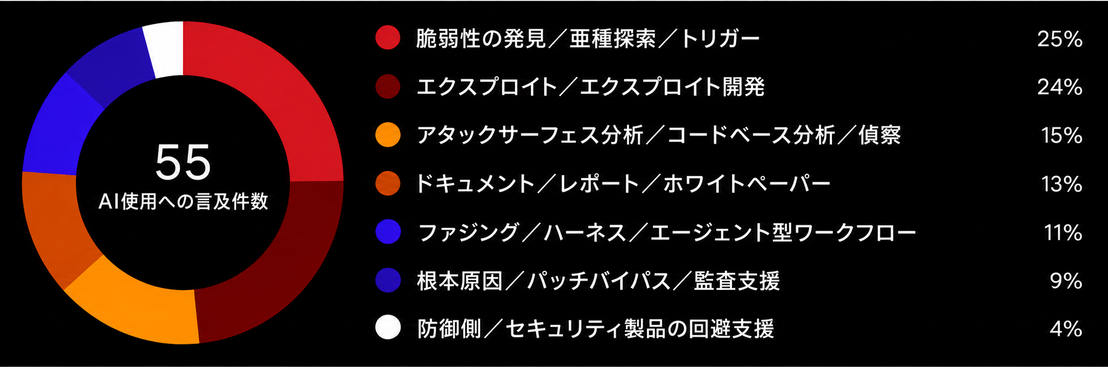
TrendAI™ Zero Day Initiative™(ZDI)が主催した「Pwn2Own Berlin 2026」では、AI関連の標的から47件のゼロデイ脆弱性が発見され、賞金総額は過去最高の130万米ドルに達しました。このイベントからは重大な変化も明らかになりました。参加者の85%が脆弱性発見のワークフローに大規模言語モデル(LLM)を組み込んでおり、AIがセキュリティリサーチの標準的な基盤になったことを示しています。
しかし、この高速化は奇妙な矛盾を生み出しています。AIを活用した脆弱性分析によって、脆弱性の公開から実際の攻撃で悪用可能になるまでの期間は、数週間から数時間へと短縮され得ます。一方、アンダーグラウンドのエクスプロイト市場では、まったく異なる動きが見られます。攻撃者は新たなゼロデイ脆弱性の悪用を競っているわけではありません。要求されているエクスプロイトの70%以上は、公開から2年以上が経過した脆弱性を対象としています。10年以上15年未満の脆弱性を狙うものも約8%に上ります。最も古い要求の対象は、15年前の2011年に初めて公開された脆弱性でした。
発見の速度と実際の悪用傾向との隔たりから、さらに根深い問題が見えてきます。何十万台ものシステムが、何年も前の脆弱性にさらされたままです。この実態については「Old Vulnerabilities, New AI Era, Amplified Risk: How Outdated Flaws Continue to Fuel the N-Day Exploit Market」(英語)で詳しく解説しています。2026年2月時点で、ShodanではSMBGhostに対して依然として脆弱なシステムが27万台以上、Heartbleedに対して脆弱なシステムが88,652台確認されていました。また、CVE-2025-53770については、パッチの提供開始から7カ月が経過しても、18,000台を超えるシステムが脆弱なままでした。AI時代には、こうした修復の積み残しがますます大きなリスクとなります。脆弱性の発見が高速化する一方で、長年にわたって未修正のシステムが蓄積しており、攻撃者はその隔たりを大規模に悪用できます。
3. MCPサーバ:単なるユーティリティのように扱われる特権インフラ
Model Context Protocol(MCP)サーバは、「外部公開された MCP サーバの最新動向:脅威はクラウドへと拡大」で解説したように、新たな種類の公開AIインフラとして台頭しています。組織は、利便性や連携を目的とした単純なプラグインやアドオンとしてMCPサーバを扱いがちです。しかし実際には、データベースへの問い合わせ、ローカルファイルの読み取り、業務アプリケーションへの直接アクセスが可能なツールブローカーであり、特権を持つインフラです。分類を誤ることで、ガバナンス上の盲点が生じます。
本調査では、インターネット上に公開された1,467件のMCPインスタンスを特定しました。そのうち1,227件は、すでに非推奨となったServer-Sent Events(SSE)トランスポートを、認証なしで使用していました。利用可能なツールも看過できません。70台のホストで「execute_sql」が確認され、39台では「Graphiti Agent Memory」が稼働していました。さらに、公開された3台のサーバは、患者の医療記録を取得する機能「progress_note」にアクセスできました。これらは理論上のリスクではなく、重要システムに直接到達し得る経路です。
MCPサーバの構築方法を調べると、問題はさらに深刻です。「一網打尽:AIで挑む19,000台のMCPサーバ脆弱性調査」によると、19,000件を超えるMCPサーバリポジトリの約半数(48%)が、APIキー、データベースの認証情報、クラウドトークンなどのシークレットを、安全ではない「.env」ファイルや平文のJSON設定ファイルに保存するよう推奨していました。
1台のサーバが侵害された場合、影響はそのサーバ内にとどまりません。侵害された認証情報によってクラウドアカウントが危険にさらされ、組織のインフラ全体に被害が及びます。19,000件のリポジトリのうち、600〜1,650件には悪用可能な脆弱性が存在すると推定しています。SQLインジェクション、リモートコード実行、認証バイパスは、エコシステム全体に広く存在しています。
MCPサーバは日常的なユーティリティではありません。重要インフラであるにもかかわらず、一般消費者向けソフトウェアのように導入、保守されているのです。
4. 公開された推論エンジンとベクターストアが示す更新上の問題
Ollama、LocalAI、Llama.cppなどの推論エンジンは本来、開発者のマシン上でインターネットから切り離され、信頼できるローカル環境で動作するよう設計されています。しかし実際には、数千件ものインスタンスが認証なしでインターネットに公開され、数カ月、場合によっては数年前のバージョンで稼働しています。
Ollamaを含む推論エンジンの更新状況から、より根本的な課題が見えてきます。確認されたOllamaで最も多かったバージョンは0.21であり、執筆時点の最新版を稼働させていたサーバはわずか6台でした。これは、開発ツールが実際にはゆっくりと段階的に更新され、最新リリースから何年も遅れることさえある実態を反映しています。古いバージョンには既知の脆弱性が含まれます。旧版ソフトウェアを使ったインスタンスが公開されていれば、現実的なリスクが生じます。
「スターの数では守れない:MCPエコシステムにおいて人気は安全性の証にはならない」で示したように、人気が高いからといって、パッチ適用が徹底されるとは限りません。むしろ逆の傾向が見られることも少なくありません。広く導入されるほど、古く脆弱なインスタンスがオンライン上に残る数も増えます。皮肉なことに、人気が高いというだけで、実際には安全でないシステムまで安全だと思い込ませてしまいます。公開状態にあり、すでに侵害されたホストの中には、暗号資産マイニングに乗っ取られ、コンピューティングリソースとシステムの完全性が損なわれたものもありました。
ベクターストアでは、リスクがさらに高まります。完全にパッチが適用されていても、認証なしで公開されていれば、データポイズニングを継続的に試みる機会を攻撃者に与えることになります。
5. AIサプライチェーンの侵害は開発者からの信頼に集中
2026年上半期に最も大きな被害をもたらしたインシデントでは、汚染されたパッケージ、認証情報窃取、偽リリース、悪意あるエージェントスキル、OAuthファンアウト攻撃といった既存の攻撃パターンが使われていました。攻撃者が悪用したのは、ジェイルブレイクや敵対的攻撃のような新しい手法ではなく、開発者が寄せる信頼です。
「AIゲートウェイがバックドアに:LiteLLMサプライチェーン侵害の内幕」は、その典型例です。悪意ある2つのバージョン(1.82.7、1.82.8)が、Pythonの公式パッケージリポジトリであるPyPIにアップロードされました。LiteLLMは、開発者、モデルプロバイダー、本番インフラをつなぐAIプロキシとして広く利用されています。悪意あるバージョンはLiteLLMを認証情報収集ツールに変え、SSH鍵、クラウドの認証情報、Kubernetes設定、APIキー、データベースのパスワードなど、50種類を超える機密データを気づかれないように外部へ送信しました。この侵害は、発見されないまま長期間続いていた可能性があります。発覚のきっかけとなったのは、マルウェアの不具合によるシステム障害という偶発的な警告でした。
確認されたほかのキャンペーンでも、同じパターンが見られました。
- 「TeamPCP Poisoned Xinference」(英語)では、TeamPCPが数日のうちにPyPI上のXinferenceを汚染しました。
- 攻撃者は「SEO Poisoning」(英語)を使い、Google Gemini CLIやClaude Codeの公式ページよりも、悪意あるダウンロードサイトを検索結果の上位に表示させました。
- 侵害されたエディタ拡張機能「Nx Console」(英語)から、認証情報を窃取する情報収集型ハッキングツール(スティーラー)が配信されました。
- 「信頼シグナルの悪用:Claude Codeの誘引とGitHubリリースを悪用したペイロード」では、偽のGitHubリリースがClaude Codeを装ったマルウェアを配布していました。
これらの攻撃は、開発者が信頼する公式らしい配布チャネルという同じ弱点を突いていました。
開発者のエコシステムには、ライブラリ、SDK、GitHub Actions、IDE拡張機能、エージェントスキル、デプロイメントプラットフォームなど、多くの配布経路があります。いずれか1つでも侵害されれば、被害は接続されたシステム全体へ広がります。デプロイメントプラットフォームに保存された認証情報は、特に大きなリスクにさらされます。デプロイメントプラットフォームが侵害されると、クラウドアカウント、データベース、APIなど、接続されているすべてのシステムが危険にさらされます。1つのプラットフォームで起きた侵害が、組織全体の侵害へと発展するのです。
エージェント型システムは、APIの呼び出し、コードの実行、ファイルの変更、システムへのアクセス、セッションをまたぐ状態の保持といった操作を自律的に行います。永続的なメモリと委任された権限を持つエージェント型システムが侵害されれば、長期間にわたって悪用される攻撃基盤になります。攻撃者はAIを使い、標的のプロファイリング、ディープフェイクの作成、ソーシャルエンジニアリング攻撃の実行など、アイデンティティの悪用を自動化できます。
その結果、攻守の間に不均衡が生じます。攻撃者がAIで作戦を自動化する一方、防御側は人の速度でパッチ適用や調査を手作業で進めています。AIが重要なワークフローに組み込まれると、従来からあるセキュリティ上の欠陥が、速度と規模によってさらに増幅されます。
防御担当者、CISO、開発者への示唆
防御担当者: AIインフラ、モデル、エージェントを特権システムとして扱う必要があります。重要資産として棚卸しし、認証、パッチ適用、監視、ガバナンスの対象にしてください。
CISO: ベンダーリスクの枠組みとセキュリティガバナンスに、特定業界向けのAIツールを含める必要があります。サプライチェーン管理の対象をコードだけに限定せず、開発者からの信頼、認証情報、デプロイメントプラットフォームまで広げてください。
開発者: ワークステーションと認証情報を価値の高い資産として保護する必要があります。シークレット管理を導入し、ソフトウェアの来歴を検証するとともに、生成コードを厳格に統制してください。
参考記事
Aftershocks: The Hidden Cost of Speed at Scale — 1H 2026 State of AI Security
翻訳:与那城 務(Platform Marketing, TrendAI™ Research)