Aftershocks: O Custo Oculto da Velocidade em Escala — Relatório de Segurança de IA do 1º Semestre de 2026
Como a IA está acelerando falhas de segurança tradicionais e por que as ameaças conhecidas agora são mais difíceis de detectar e conter.
Principais Conclusões
- A IA está acelerando as falhas de segurança tradicionais, tornando a exposição não autenticada, o software não corrigido, a gestão fraca de segredos e o abuso de confiança mais difíceis de detectar e conter, à medida que ocorrem na velocidade das máquinas.
- A IA agora é amplamente utilizada tanto por defensores quanto por atacantes. Ferramentas como modelos de linguagem de grande escala (LLMs) reduzem a barreira para que os atacantes descubram e explorem vulnerabilidades rapidamente.
- Componentes críticos de IA, incluindo servidores MCP, motores de inferência, armazenamentos vetoriais e plataformas de agentes, são frequentemente encontrados online sem autenticação ou atualizações oportunas, criando novos alvos privilegiados para atacantes.
- Métricas de popularidade, incluindo estrelas, downloads e selos de verificação, não indicam segurança de forma confiável e podem dar uma falsa sensação de segurança para sistemas expostos ou vulneráveis.
- Os atacantes estão cada vez mais mirando na confiança dos desenvolvedores, nas cadeias de suprimentos e nas identidades digitais, em vez dos próprios modelos de IA.
- Sistemas de IA agentivos e operações de cibercrime estão convergindo para o abuso de identidade como um vetor de ataque principal.


Introdução
A primeira metade de 2026 confirmou o que as equipes de segurança temiam: a IA não introduziu uma nova categoria de ameaças, mas sim amplificou as antigas.
Em nosso Relatório de Segurança de IA do 1º Semestre de 2026, examinamos como a adoção, exploração e defesa da IA evoluíram ao longo dos primeiros seis meses de 2026. A principal descoberta é clara: desafios familiares estão agora ocorrendo em velocidade de máquina. Exposição não autenticada, software não corrigido, gerenciamento de segredos fraco e confiança abusada estão acelerando dentro de sistemas mais autônomos e de movimento mais rápido. O resultado é um ciclo de vida de vulnerabilidade comprimido, infraestrutura de IA exposta em escala e uma economia criminosa que está industrializando o abuso de identidade mais rápido do que os defensores podem responder.
Cinco Descobertas Críticas
1
Adoção de IA está se espalhando mais rápido do que a visibilidade
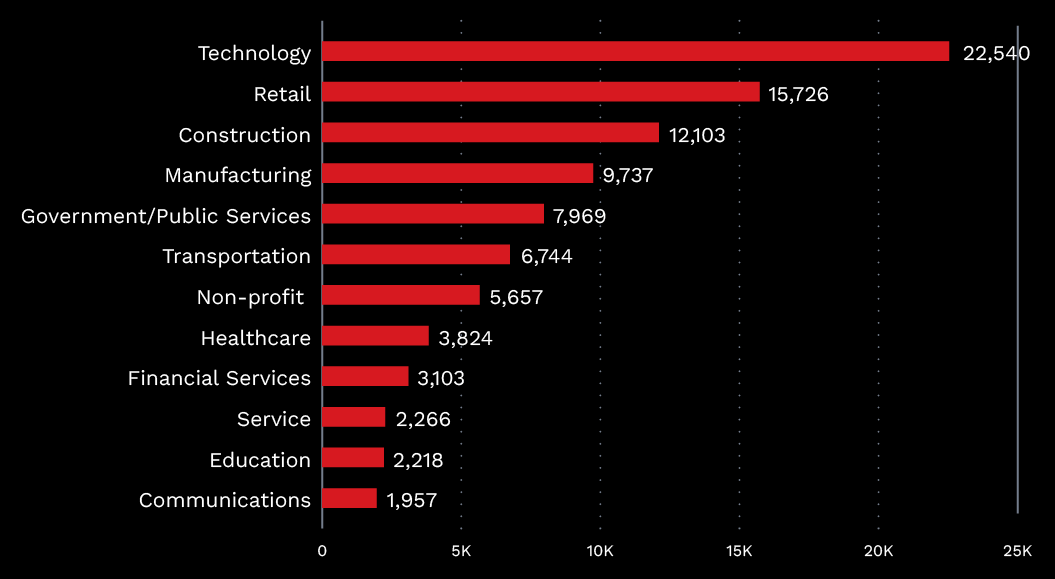
Nossa pesquisa analisou 21,6 milhões de URLs em 4,6 milhões de hosts únicos, identificando 43.175 instâncias de serviços relacionados à IA em 25 setores. Dentro desse conjunto de dados, descobrimos 1.468 ferramentas de IA usadas exclusivamente por um único setor vertical—plataformas jurídicas de nicho, motores de detecção de fraude para serviços financeiros e ferramentas de documentação médica que nunca aparecem em inventários genéricos de IA ou relatórios de adoção pública.
Essas ferramentas específicas de setor operam fora dos frameworks de governança de IA convencionais. As equipes de segurança normalmente constroem políticas em torno de plataformas amplamente implantadas e voltadas para o consumidor. Ferramentas verticais especializadas passam completamente por essas lacunas, deixando a infraestrutura de IA específica do setor amplamente sem governança.
2
O Ciclo de Vida das Vulnerabilidades está se Comprimindo, Mas a Velha Economia Persiste
Pwn2Own Berlin 2026, organizado pela TrendAI™ Zero Day Initiative™ (ZDI), produziu 47 zero-days únicos em alvos de IA, resultando em um recorde de US$1,3 milhões em recompensas. O evento revelou uma mudança crítica: 85% dos participantes incorporaram Modelos de Linguagem de Grande Escala (LLMs) em seus fluxos de trabalho de descoberta de vulnerabilidades, demonstrando que a IA se tornou uma infraestrutura padrão de pesquisa.
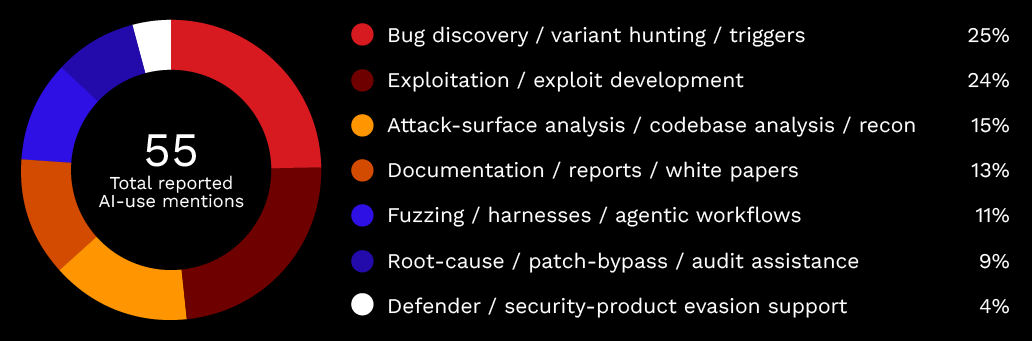
No entanto, essa aceleração criou um paradoxo estranho. A análise de vulnerabilidades impulsionada por IA pode comprimir o cronograma da divulgação à exploração armada de semanas para horas. Mas o mercado clandestino de exploits conta uma história muito diferente: os atacantes não estão correndo para explorar novos zero-days. Em vez disso, mais de 70% dos exploits solicitados visam vulnerabilidades com mais de 2 anos. Quase 8% visam falhas entre 10 e 15 anos. O pedido mais antigo envolveu uma vulnerabilidade divulgada pela primeira vez em 2011, 15 anos antes.
Essa lacuna entre a velocidade de descoberta e os padrões de exploração revela um problema mais profundo: centenas de milhares de sistemas permanecem expostos a falhas antigas. Em fevereiro de 2026, o Shodan relatou mais de 270.000 sistemas ainda vulneráveis ao SMBGhost, 88.652 vulneráveis ao Heartbleed e mais de 18.000 vulneráveis ao CVE-2025-53770 sete meses após os patches se tornarem disponíveis. Na era da IA, essa dívida de remediação se torna cada vez mais arriscada. A descoberta acelerada de vulnerabilidades agora encontra um acúmulo entrincheirado de sistemas não corrigidos, e os atacantes podem explorar essa lacuna em grande escala.
3
Servidores MCP: Infraestrutura Privilegiada Tratada como Utilidades
Servidores de Protocolo de Contexto de Modelo (MCP) surgiram como uma nova classe de infraestrutura de IA exposta. As organizações frequentemente tratam esses servidores como simples plugins ou complementos para conveniência e integração. Na realidade, eles são infraestrutura privilegiada, corretores de ferramentas que podem consultar bancos de dados, ler arquivos locais e acessar diretamente aplicativos empresariais. Essa classificação incorreta cria um ponto cego de governança.
Nossa pesquisa identificou 1.467 instâncias MCP expostas na internet. Dessas, 1.227 ainda estavam executando transporte de Eventos Enviados pelo Servidor (SSE) obsoleto sem qualquer autenticação. A superfície da ferramenta também era significativa: execute_sql apareceu em 70 hosts, Graphiti Agent Memory estava presente em 39 hosts, enquanto 3 servidores expostos tinham acesso a progress_note, uma função para recuperar registros médicos de pacientes. Note que esses não são riscos teóricos, mas caminhos diretos para sistemas críticos.
O problema se aprofunda ao examinar como os servidores MCP são construídos. Análise de mais de 19.000 repositórios de servidores MCP revelou que quase metade (48%) recomendava armazenar segredos (chaves de API, credenciais de banco de dados, tokens de nuvem) em arquivos .env inseguros ou configuração JSON em texto simples.
Um único comprometimento de servidor não para no servidor. Credenciais comprometidas expõem contas na nuvem, o que afeta toda a infraestrutura da organização. Estimamos que de 600 a 1.650 desses 19.000 repositórios contenham vulnerabilidades exploráveis. Injeção de SQL, execução remota de código e bypass de autenticação são endêmicos em todo o ecossistema.
Longe de serem utilitários rotineiros, esses servidores são infraestrutura crítica sendo implantada e mantida como software de consumo.
4
Motores de Inferência Expostos e Armazenamentos de Vetores Mostram o Problema de Atualização
Motores de inferência como Ollama, LocalAI e Llama.cpp foram projetados para ambientes locais e confiáveis, executados na máquina de um desenvolvedor, isolados da internet. No entanto, milhares são implantados na internet aberta sem autenticação, executando versões que estão desatualizadas há meses ou até anos. Os padrões de atualização que observamos em motores de inferência, incluindo Ollama, revelam um desafio mais amplo. A versão mais comum do Ollama que identificamos foi a 0.21, com apenas seis servidores executando a versão mais recente (até o momento da escrita). Isso reflete como as ferramentas de desenvolvimento são tipicamente atualizadas na prática: lentamente, de forma incremental e muitas vezes anos atrás das versões disponíveis. Versões mais antigas contêm vulnerabilidades conhecidas. Instâncias expostas executando software desatualizado apresentam um risco real. A popularidade não melhora necessariamente a disciplina de aplicação de patches. Na verdade, muitas vezes ocorre o contrário. Quanto mais ampla a implantação, maior o número de instâncias desatualizadas e vulneráveis deixadas online. Paradoxalmente, a popularidade cria uma ilusão de segurança que não existe. Alguns desses hosts expostos e comprometidos já estavam sendo sequestrados para operações de mineração de criptomoedas, com seu poder de computação roubado e sua integridade comprometida. O risco é aumentado com lojas de vetores. Mesmo uma loja de vetores totalmente atualizada, mas exposta e não autenticada, apresenta uma oportunidade persistente para envenenamento de dados.
The update patterns we observed across inference engines, including Ollama, reveal a broader challenge. The most common Ollama version we identified was 0.21, with only six servers running the latest version (as of writing). This reflects how development tools are typically updated in practice: slowly, incrementally, and often years behind available releases. Older versions contain known vulnerabilities. Exposed instances running outdated software present real risk.
Popularity does not necessarily improve patch discipline. In fact, the opposite often holds. The broader the deployment, the greater the number of outdated, vulnerable instances left online. Paradoxically, popularity creates an illusion of security that does not exist. Some of these exposed, compromised hosts were already being hijacked for cryptomining operations, their compute stolen, and their integrity compromised.
The risk is heightened with vector stores. Even a fully patched, but exposed and unauthenticated, vector store presents a persistent opportunity for data poisoning.
5
Falhas na Cadeia de Suprimentos de IA Concentram-se em Torno da Confiança do Desenvolvedor
Os incidentes mais danosos no primeiro semestre de 2026 seguiram padrões de ataque estabelecidos: pacotes envenenados, roubo de credenciais, lançamentos falsos, habilidades de agentes maliciosos e ataques de fan-out OAuth. Em vez de técnicas novas como jailbreaks ou ataques adversariais, os atacantes exploraram a confiança dos desenvolvedores.
O comprometimento do LiteLLM ilustra este ponto. Duas versões maliciosas (1.82.7, 1.82.8) foram carregadas no PyPI, o repositório oficial de pacotes Python. O LiteLLM é amplamente utilizado como um proxy de IA, uma ponte entre desenvolvedores, provedores de modelos e infraestrutura de produção. As versões maliciosas o transformaram em um coletor de credenciais, exfiltrando silenciosamente mais de 50 tipos de dados sensíveis, incluindo chaves SSH, credenciais de nuvem, configurações de Kubernetes, chaves de API e senhas de banco de dados. O comprometimento poderia ter permanecido indetectado indefinidamente. Foi descoberto apenas quando um bug no malware causou a falha dos sistemas — um alerta acidental.
Outras campanhas observadas seguiram o mesmo padrão:
- TeamPCP envenenou Xinference no PyPI em poucos dias
- Os atacantes usaram envenenamento de SEO para classificar sites de download maliciosos acima das páginas oficiais para Google Gemini CLI e Claude Code
- Extensões de editor comprometidas (Nx Console) entregaram ladrões de credenciais
- Lançamentos falsos no GitHub empacotaram malware com a marca Claude Code
Esses ataques exploraram a mesma vulnerabilidade, canais de distribuição com aparência oficial nos quais os desenvolvedores confiam.
O ecossistema de desenvolvedores inclui muitos pontos de distribuição, como bibliotecas, SDKs, Ações do GitHub, extensões de IDE, habilidades de agentes e plataformas de implantação. Um comprometimento em qualquer ponto se espalha por sistemas conectados. Credenciais armazenadas em plataformas de implantação são particularmente vulneráveis. Quando uma plataforma de implantação é comprometida, todo sistema conectado, incluindo contas de nuvem, bancos de dados e APIs, é exposto. Uma violação de plataforma então se torna uma violação organizacional.
Sistemas agênticos tomam ações autônomas; fazem chamadas de API, executam código, modificam arquivos, acessam sistemas e mantêm estado entre sessões. Um sistema agêntico comprometido com memória persistente e permissões delegadas se torna uma plataforma de ataque de longa duração. Os atacantes podem usar IA para automatizar o abuso de identidade, como criação de perfis, criação de deepfakes e lançamento de ataques de engenharia social.
Isso cria um desequilíbrio, pois os atacantes automatizam operações usando IA enquanto os defensores respondem manualmente, corrigindo e investigando na velocidade humana. Quando a IA se torna incorporada em fluxos de trabalho críticos, falhas de segurança familiares são amplificadas pela velocidade e escala.
Implicações para Defensores, CISOs e Desenvolvedores
Defensores devem: Tratar a infraestrutura de IA, modelos e agentes como sistemas privilegiados. Inventariar, autenticar, corrigir, monitorar e governar como ativos críticos.
CISOs devem: Considerar ferramentas de IA de nicho em estruturas de risco de fornecedores e governança de segurança. Estender controles de cadeia de suprimentos além do código para incluir confiança dos desenvolvedores, credenciais e plataformas de implantação.
Desenvolvedores devem: Proteger estações de trabalho e credenciais como ativos de alto valor. Implementar gestão de segredos, verificar a proveniência do software e governar o código gerado com rigor.
Baixar o completo
Relatório de Estado da Segurança de IA, 1H 2026
para análise, estudos de caso e orientação sobre cada descoberta.