
Key Takeaways
- PHPセキュリティチームは、CVE-2026-109618とCVE-2026-109619という2件の重大な脆弱性に対する修正版を、2026年10月21日13:37(UTC、米国東部夏時間9:37)に公開しました。いずれもCVSS v4.0スコアは9.2で、認証を必要とせずにリモートコード実行につながるおそれがあります。
- これらの脆弱性は、メモリ不足時の処理で発生するメモリ破損と、リクエスト間に残存する古いグローバル状態に起因する解放後使用(use-after-free)の問題です。Apache mod_phpやPHP-FPMを含む、Web経由で利用されるPHP環境が影響を受けますが、悪用に必要な条件は構成によって異なります。
- 公式リリース前に公開されたエクスプロイトコードでは、Apache mod_phpに対するリモートコード実行とASLR回避に成功したと報告されています。実環境での悪用成功は独立した検証によって確認されていないものの、未修正システムが攻撃を受けるリスクは高まっています。
- 修正版はPHP 8.2.35、8.3.36、8.4.27、8.5.12で提供されています。サポートが終了した古いブランチも影響を受ける可能性があります。ベンダーが保守するPHPパッケージを使用している組織は、セキュリティ修正がバックポートされているかを確認してください。
- 完全な回避策はありません。組織はインターネットに公開しているPHP環境へのパッチ適用を直ちに優先し、更新後のランタイムが実際に使用されていることを確認したうえで、侵害の可能性を調査する必要があります。一時的な設定変更によってリスクを軽減できる場合はありますが、パッチ適用の代わりにはなりません。
- TrendAI™のお客さまには、すでに保護策が提供されています。詳細は後述します。
発生したこと
10月20日15:20(UTC)、Hacker Newsへの投稿を通じて、リモートコード実行につながるおそれのある2件の重大なPHP脆弱性の詳細が流出しました。投稿は削除されましたが、スクリーンショットがXとMastodonで拡散されました。その後、watchTowrのセキュリティリサーチャーが脆弱性の存在を確認し、CVE-2026-109618とCVE-2026-109619であることを特定しました。当初は10月22日に協調的な情報開示が予定されていました。
同日中にPHPセキュリティチームは、技術的な詳細や影響を受けるバージョンを明らかにしないまま、これらの脆弱性に関する事前通知を公開しました。
10月21日13:37(UTC)、PHPは両脆弱性に対するセキュリティアップデートを公開しました。いずれもCVSS v4.0で9.2と評価されています。複数のPHP環境において、認証なしのリモートコード実行につながるおそれがあります。PHP 8.2から8.5まで、現在サポートされている4つのブランチすべてに修正版が提供されています。
公式リリース前には、脆弱なApache mod_php環境に対するリモートコード実行の手法を示すエクスプロイトコードも公開されました。組織はパッチ適用を優先するとともに、侵害の可能性があるシステムの調査を進める必要があります。
脆弱性の詳細と現在の状況
| 公開日時 | 2026年10月21日13:37(UTC、米国東部夏時間9:37)。PHPが確認済みです。 |
| 深刻度 | Critical。PHPが確認した両脆弱性のCVSS v4.0スコアは9.2です。 |
| 脆弱性の種類 | いずれも、認証なしのリモートコード実行につながるおそれがあります。CVE-2026-109618はメモリ不足時の処理で発生するメモリ破損、CVE-2026-109619はリクエスト間に残存する古いグローバル状態に起因する解放後使用(use-after-free)の問題です。 |
| 影響を受けるバージョン | PHP 8.2.35より前の8.2系、8.3.36より前の8.3系、8.4.27より前の8.4系、8.5.12より前の8.5系です。サポートが終了した古いブランチも影響を受ける可能性があります。PHPは7.4、8.0、8.1向けにソースコードレベルのバックポートを提供しています。ベンダーが保守するパッケージには、別途修正が提供される場合があります。 |
| 影響を受ける構成 | PHPは、Apache mod_php、PHP-FPM、CGI、FrankenPHP、LiteSpeedを含む、Web経由で利用される環境が影響を受けると確認しています。実証済みの悪用手法と前提条件は、脆弱性や構成によって異なります。Apache mod_phpとPHP-FPMでは、リモートコード実行に至る手法が文書化されています。CLI環境がHTTP経由で直接悪用されることはありませんが、攻撃者が制御する入力を処理する場合は影響を受ける可能性があります。 |
| 実環境での悪用 | エクスプロイトコードが公開され、初期段階の悪用試行も報告されています。実環境での悪用成功は、独立した検証によって確認されていません。 |
| 公開されているPoC | GitHubでエクスプロイトコードが公開されています。Apache mod_phpを使用するテスト環境で、リモートコード実行とASLR回避に成功したと報告されていますが、独立した検証は行われていません。 |
| 回避策 | 完全な回避策はありません。PHPは一時的なリスク軽減策として、CVE-2026-109618に対してリソース制御と併せてmemory_limit=-1を設定し、CVE-2026-109619に対してsession.upload_progressを無効にすることを推奨しています。ただし、これらの対策ですべての悪用経路を排除できるわけではありません。修正済みのPHPリリースへの更新が必要です。 |
この問題が重要な理由
PHPはWeb上の多くのシステムで稼働していますが、その存在場所はセキュリティチームが最初に確認する箇所とは限りません。コンテンツ管理システムやECプラットフォームの基盤、コンテナイメージ、ホスティングのコントロールパネル、アプライアンスやネットワーク機器のWebインターフェースなど、さまざまな場所で利用されています。その多くは、システムを利用する組織ではなく、ホスティング事業者、OSベンダー、アプライアンスベンダーが管理しています。
今回の脆弱性はPHP自体に存在するため、アプリケーションより下位の層にあります。WordPress、Magento、独自開発のアプリケーションにパッチを適用しても、この問題は解決しません。PHPランタイムの管理主体が、そのランタイムに修正を適用する必要があります。
一連の情報公開のタイミングにより、防御側は早急な対応を迫られています。PHPが10月21日に修正版を公開する前にエクスプロイトコードが公開され、脆弱なApache mod_php環境でリモートコード実行とASLR回避に成功したとリサーチャーが報告しました。攻撃者はパッチをリバースエンジニアリングしなくても、このコードを分析して改変できます。実環境での悪用成功は独立した検証によって確認されていませんが、動作するエクスプロイトコードが入手可能になったことで、未修正システムに対する攻撃が広がるリスクは大幅に高まっています。組織は修正版を直ちに適用する必要があります。
組織が今すぐ取るべき対応
- 管理対象となるすべてのPHPランタイムを把握する。 Webサーバだけを確認して終わらせてはいけません。コンテナイメージ、CIのビルドイメージ、サーバレス関数、開発・ステージング環境、PHPを内包するサードパーティ製品も対象に含めます。正確なバージョンと、OSパッケージ、アップストリームビルド、コンテナイメージ、ホスティング事業者、アプライアンスベンダーのいずれを通じて導入したかを記録してください。これにより、誰がいつ修正版を提供するのかが決まります。
- 外部からの到達可能性に基づいて優先順位を付ける。 インターネットに公開されているPHPアプリケーション、特にファイルアップロード機能や管理画面があるもの、決済情報や顧客データを扱うものを優先してください。次に、ユーザネットワークから到達できる内部システムを対応対象とします。
- 修正版が提供されないシステムを特定する。 PHP 8.1以前はアップストリームのサポート対象外です。ただし、一部のLinuxディストリビューションや商用プロバイダーは、古いブランチにセキュリティ修正をバックポートしています。バージョン番号だけを見て未修正と判断せず、ベンダーのアドバイザリを確認してください。修正版が提供されない場合は、システムへのアクセスを制限するか、隔離するか、サポート対象のブランチへ移行します。
- パッチ提供元との連携を整える。 ホスティング事業者、マネージドサービスプロバイダー、アプライアンスベンダーがいつアップデートを提供するのか確認してください。OSパッケージの提供はアップストリームのリリースより遅れる場合があります。インストール済みパッケージのバージョン番号がアップストリームと異なる場合でも、セキュリティ修正が含まれているかを確認します。
- アップデートの展開と確認に備える。 緊急変更を事前承認し、テストとビルドのパイプラインを準備します。更新済みのPHPパッケージまたはベースイメージを使って、コンテナイメージを再ビルドしてください。修正済みのランタイムが実際に展開されていることを確認し、対象サービスを再起動するか、実行中のコンテナを置き換えて、更新後のコードが読み込まれるようにします。
- パッチ適用までの露出を減らす。 不要なPHPアプリケーションをインターネットから切り離し、VPNまたは許可リストを使って管理インターフェースへのアクセスを制限します。WAFや侵入防止の保護機能を適用し、ベンダーが今回の脆弱性に特化したルールを提供している場合は、それらも利用してください。ただし、一般的なルールだけで悪用を防げるとは限りません。
session.upload_progressの無効化は、両方の脆弱性に有効と確認された回避策ではなく、パッチ適用の代わりにはなりません。 - パッチ適用後に侵害を調査する。 公開システムの監視を直ちに開始し、アップデート後も継続してください。不審なHTTPリクエスト、PHPワーカープロセスによるシェルやダウンロードツールの起動、アプリケーションファイルの改変、Webシェル、不審な外向き通信がないかを確認します。これらは一般的な侵入の痕跡であり、今回の脆弱性に固有の検知項目ではありません。修正版の適用前に外部へ公開されていたシステムを優先して調査してください。
TrendAI™による支援
- 仮想パッチで脆弱なシステムを直ちに保護する。 TrendAI Vision One™ TippingPoint™はDigital Vaccineフィルターを提供します。また、TrendAI Vision One™ Endpoint Security(Server and Workload Protectionを含む)とTrendAI™ Deep Securityは、追加の侵入防止機能を提供します。これらのルールは、アップデートの展開が完了するまで脆弱なシステムを保護しますが、パッチ適用の代わりにはなりません。
- ネットワーク上の悪用試行を検知する。 TrendAI Vision One™ Network Detection and Response(NDR)は、PHPのリモートコード実行を狙う攻撃通信を検知します。
- 最初に対応すべき対象を判断する。 TrendAI Vision One™ Cyber Risk Exposure Management(CREM)は、組織のデバイス、アカウント、アプリケーション、クラウド資産、インターネット公開資産を含むアタックサーフェスを可視化します。各資産に重要度を割り当て、セキュリティチームは特に重要なシステムの重要度を引き上げることもできます。これにより、パッチ適用と調査の優先順位に沿って、公開システムを一覧化できます。
- 侵害の兆候を探す。 TrendAI Vision One™は、PHPから起動されたシェル、Webシェル、リバースシェルを、Observed Attack Techniquesとアラートで検知します。また、TrendAI Vision One™ Agentic SIEM and XDRのXDR Data Explorerを使用し、前述の「パッチ適用後に侵害を調査する」に挙げた挙動(PHPワーカープロセスによるシェルやダウンロードツールの起動など)を対象に、エンドポイントのプロセス活動を検索できます。
- 専門チームに任せる。 自組織で対応する余力がない場合は、TrendAI Vision One™ Services – Managed Detection and Response(MDR)を利用できます。TrendAI™のアナリストが、同じVision Oneのテレメトリを横断して24時間365日の検知、調査、対応を行います。
TrendAI™のお客さまは、ご不明な点がある場合には担当者までお問い合わせください。その他の組織で助言や支援が必要な場合は、https://www.trendaisecurity.com/ja/contactにアクセスするか、incident_response@trendmicro.comまでメールでご連絡ください。
TrendAIによるエクスプロイト対策と検知
ベンダーが提供するパッチや修正に加えて、TrendAIは全体的な防御を補完するため、エクスプロイトに対する複数の重要な防御機能と可視化機能を提供しています。
参考: SECURITY ALERT: PHP Critical RCE Vulnerabilities (CVE-2026-109618 and CVE-2026-109619)(英語)
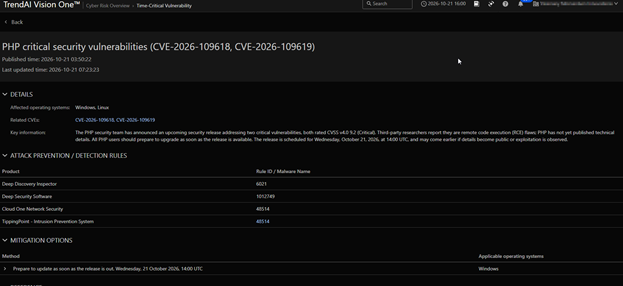
TrendAI Vision One Cyber Risk Overview Time-Critical Vulnerability
TrendAI Vision Oneのユーザは、Cyber Risk Exposure Management > Cyber Risk Overview > Exposure Overviewの順に移動すると、これらの最新脆弱性に関する更新情報を確認できます。
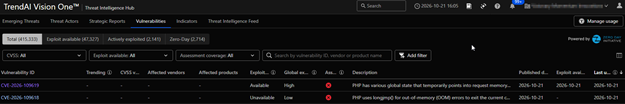
TrendAI Vision One Threat Intelligence Hub
TrendAIはVision One Threat Intelligence Hubに、戦術・技術・手順(TTPs)、リスク管理のガイダンス、脅威ハンティングクエリなどの関連情報を追加しています。
TrendAI Vision One XDR Threat Investigation
以下のWorkbenchを監視し、不審な活動がないか確認してください。
High(高)
- PHP based Command Execution Attack
- Possible Webshell Activity with Base64 Encoded Payload via PHP
- Web Shell Credential File Access via PHP CGI Process
Medium-Low(中~低)
- Potential Command Execution via PHP Webshell
- Shell Command Execution via PHP-FPM
検知ルールとフィルター
TrendAI Vision One Endpoint Security IPSルール(Server and Workload Security(SWP)およびDeep Securityを含む)
- Rule 1012749 – PHP Application Remote Code Execution Vulnerability
TrendAI Vision One TippingPoint
- Filter 48514 (Security Policy) – Sec Optimized enabled
TrendAI Vision One Network Detection and Response(旧Deep Discovery Inspector(DDI))
- Rule 6021 –
CVE-2026-109618_HTTP_PHP_RCE_EXPLOIT_REQUEST_AG_SB
影響を受けるTrendAI製品およびサービス
TrendAIでは、これらの脆弱性による影響を受ける可能性がある既存の製品およびサービスについて、緊急評価を実施しています。影響を受けるTrendAI製品が確認された場合は、必要な軽減策とともに別の記事で詳細をお知らせします。
関連ウェビナー:不正アクセス被害の動向と対策
不正アクセスによる情報漏洩被害への対策を検討されている方に向けて、関連ウェビナー「【第2回】緊急解説:不正アクセスによる大規模情報漏洩が相次ぐ」をご紹介します。2026年9月以降の国内インシデント動向をもとに、攻撃手法や狙われる弱点、自組織の被害リスクを下げるために優先的に取り組むべき対策を解説します。
参考記事:
Two Critical PHP Flaws Leaked Before the Patch: What Organizations Should Do Now
翻訳:与那城 務(Platform Marketing, TrendAI™ Research)