Key Takeaways
- Earth Sirrush(CERT-UAのUAC-0099と重複)は、少なくとも2022年以降、ウクライナの政府機関、防衛組織、国境警備隊、物流関連組織を標的にスピアフィッシングキャンペーンを展開しています。
- この侵入グループは、PowerShellやGolangで構築されたものから.NET Frameworkで構築されたものまで、10種類を超えるマルウェアファミリーを開発してきました。これには、これまで報告されていなかった.NETインフォスティーラー兼リモートアクセス型トロイの木馬(RAT)「ASHVEIN」も含まれます。開発者は内部で「TelemetryBrowser」と呼んでいました。
- PKCS #7署名ファイルの再利用、構造が同一のコードブロック、繰り返し現れるビルド環境の痕跡、共通する運用上の慣行など、複数の独立した指標がマルウェアファミリー間の継続性を裏付けています。
- 確認されたC&Cドメインの大半は、単一のレジストラ(Regery.com)で取得され、Cloudflareを前段に利用しています。バックエンドIPはAS399629(BL Networks)に集中しています。
TrendAI™ ResearchがEarth Sirrushとして追跡している、ロシアとの関連が疑われる侵入グループは、少なくとも2022年以降、ウクライナの政府機関、防衛組織、国境警備隊、物流事業者を標的とするスピアフィッシングキャンペーンを継続してきました。このグループは以前、SHADOW-EARTH-065として追跡され、ウクライナのコンピュータ緊急対応チーム(CERT-UA)が使用する名称「UAC-0099」とも重複します。今回の新たな報告書では、2022年から2026年7月までの活動を追跡しました。その結果、マルウェアを絶えず入れ替えながらも、開発、配信、インフラには識別可能なパターンが残っていることが分かりました。
詳しい分析については、テクニカルブリーフ(日本語訳)をご覧ください。
PowerShellローダから、より検知されにくい.NETインプラントへ
Earth Sirrushの初期キャンペーンでは、LONEPAGE、SEAGLOW、OVERJAMなど、PowerShellやGoで構築されたツールが使用されていました。これらは、CERT-UAの報告(ウクライナ語)およびDeep Instinctの分析(英語)で取り上げられています。ツールの配信には、悪意のあるアーカイブ、HTAファイル、WinRARの脆弱性「CVE-2023-38831」の悪用が用いられました。初期のC&C通信では、大きな番号のポートを使った平文HTTPが一般的でした。
2024年から2025年にかけて、このグループはコンパイル済みのC#マルウェアへ移行しました。この時期にはMATCHBOIL、MATCHWOK、DRAGSTAREが登場しています。これらはCERT-UAが報告(ウクライナ語)しており、DRAGSTAREについてはFortiGuard Labsも分析(英語)しています。いずれも、ペイロードの読み込み、暗号化されたタスクの実行、認証情報窃取、システム偵察を目的としたツールです。
この時期の最も注目すべき進展は、これまで報告されていなかった.NETインフォスティーラー兼リモートアクセス型トロイの木馬(RAT)です。TrendAI™ Researchはこれを「ASHVEIN」と命名しましたが、開発者は「TelemetryBrowser」と呼んでいました。
ASHVEINはウクライナ政府関係者を標的とし、認証情報窃取、監視、遠隔操作の機能を備えています。主な機能は次のとおりです。
- DPAPIを利用したChromeおよびFirefoxの認証情報窃取
- GDIを利用したスクリーンショットの取得
- ファイルの列挙と取得
- PowerShellリモートシェルの実行
- WMIクエリによるシステムフィンガープリンティング
- 暗号化されたC&C通信
- Wireshark、IDA、OllyDbg、Fiddler、Process Monitorなどのセキュリティ分析ツールの検出
ASHVEINは、目に見えないHTML要素の内部にタスクを隠します。一部の亜種は、予備の仕組みとしてGitHubベースのデッドドロップリゾルバを使用します。また、DLLサイドローディング、VHDコンテナ、専用の.NETドロッパを通じて配信されます。
配信コンポーネントの一つであるAnswerFromPoliceは、ウクライナ国家警察を装った文書を表示する一方、バックグラウンドでマルウェアを展開します。公的機関を装い、もっともらしいおとり文書を組み合わせることで、受信者がファイルを開いて信頼する可能性を高めています。
ステガノグラフィを配信手段として利用
2026年、Earth Sirrushは画像を利用したステガノグラフィの使用を拡大しました。BadPawの別名でも知られ、ClearSkyが最初に報告した(英語)CINDERBLOTキャンペーンでは、ウクライナ国家国境庁を装ったフィッシングのおとりが使われました。
その後のキャンペーンでは、ドローンまたは無人航空機(UAV)の部品会社を装いました。被害者は正規企業のように見えるWebサイトへ誘導され、偽の「ウイルス対策ソフトで確認済み」という表示を見せられた後、悪意のあるZIPファイルをダウンロードさせられます。
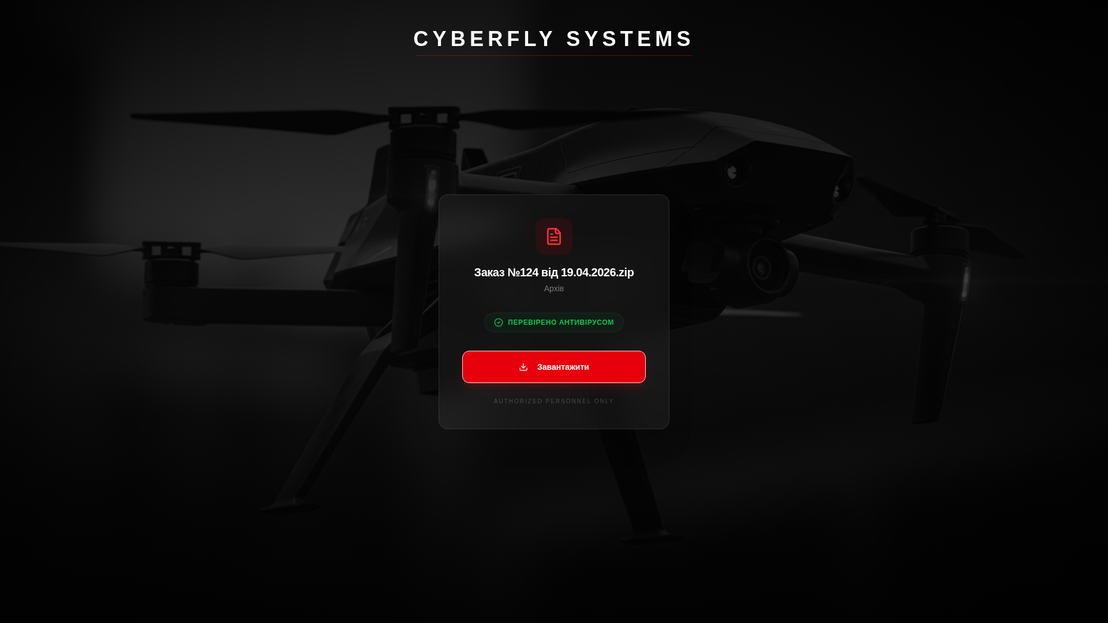
抽出されるペイロードはPNG画像内に隠され、スケジュールタスクを通じて展開されます。ある事例では、マルウェアが「KittyCat.png」という名前のファイルに保存されており、以前のキャンペーンでも確認された命名規則が引き継がれていました。
このグループは複数のステガノグラフィ手法も使用しています。PNG画像データの後ろにペイロードを埋め込む場合もあれば、PowerShellスクリプトを使ってピクセルデータから抽出する場合もあります。この違いから、検知と分析を困難にするため、複数の配信手段を並行して運用していると考えられます。
2026年7月の戦術転換
2026年7月、CERT-UAは(ウクライナ語)、3つのツールを使用する新たな配信チェーンを報告しました。このキャンペーンでは、悪意のあるNotepad++プラグイン「LUNCHPOKE」が感染チェーンを開始し、.NETローダ「BURNYBEAR」がペイロードを取得して実行します。さらに、暗号化を強化し難読化を改良したローダ「MATCHBOIL.V2」が使用されます。LUNCHPOKEはDLLプロキシを利用し、アプリケーションの起動時に悪意のあるコードを実行します。その後、ユーザが書き込み可能な場所にランダムな名前のサブディレクトリを作成し、BURNYBEARとMATCHBOIL.V2を展開します。
このキャンペーンでは、名前を変更したschtasks.exeを悪用し、短い間隔で実行されるスケジュールタスクも作成していました。別の配信チェーンでは、PowerShellスクリプトでPNG画像からペイロードを抽出し、レジストリのRunキーを利用して永続化します。
これらの手法には、見慣れたソフトウェア、正規に見える文書、一般的なWindows上の保存場所にマルウェアを隠すという、一貫した運用目的が見られます。
同一の侵入グループを示す複数の手掛かり
Earth Sirrushはツール群を繰り返し作り直してきましたが、TrendAI™ Researchは各キャンペーンを結び付ける複数の独立した指標を確認しました。
- ソーシャルエンジニアリングの小道具として、同じPKCS #7署名ファイルを再利用
- 開発者アカウント名とPDBパスの痕跡が繰り返し出現
- ロシア語に関連する痕跡
- ASHVEIN、MATCHBOIL、DRAGSTAREに共通する、構造が同一のXORベース文字列暗号化
- ASHVEINとCINDERBLOTに共通する、同一のWMIフィンガープリンティングクエリ
- ASHVEINのメタデータと関連インフラに共通する「TelemetryUP」ブランド
.library-msファイルとC:\Users\Public\Libraries\ディレクトリの共通利用- 類似するAESとRSAのハイブリッド暗号化方式
- アンチデバッグとTLS証明書検証回避の繰り返し
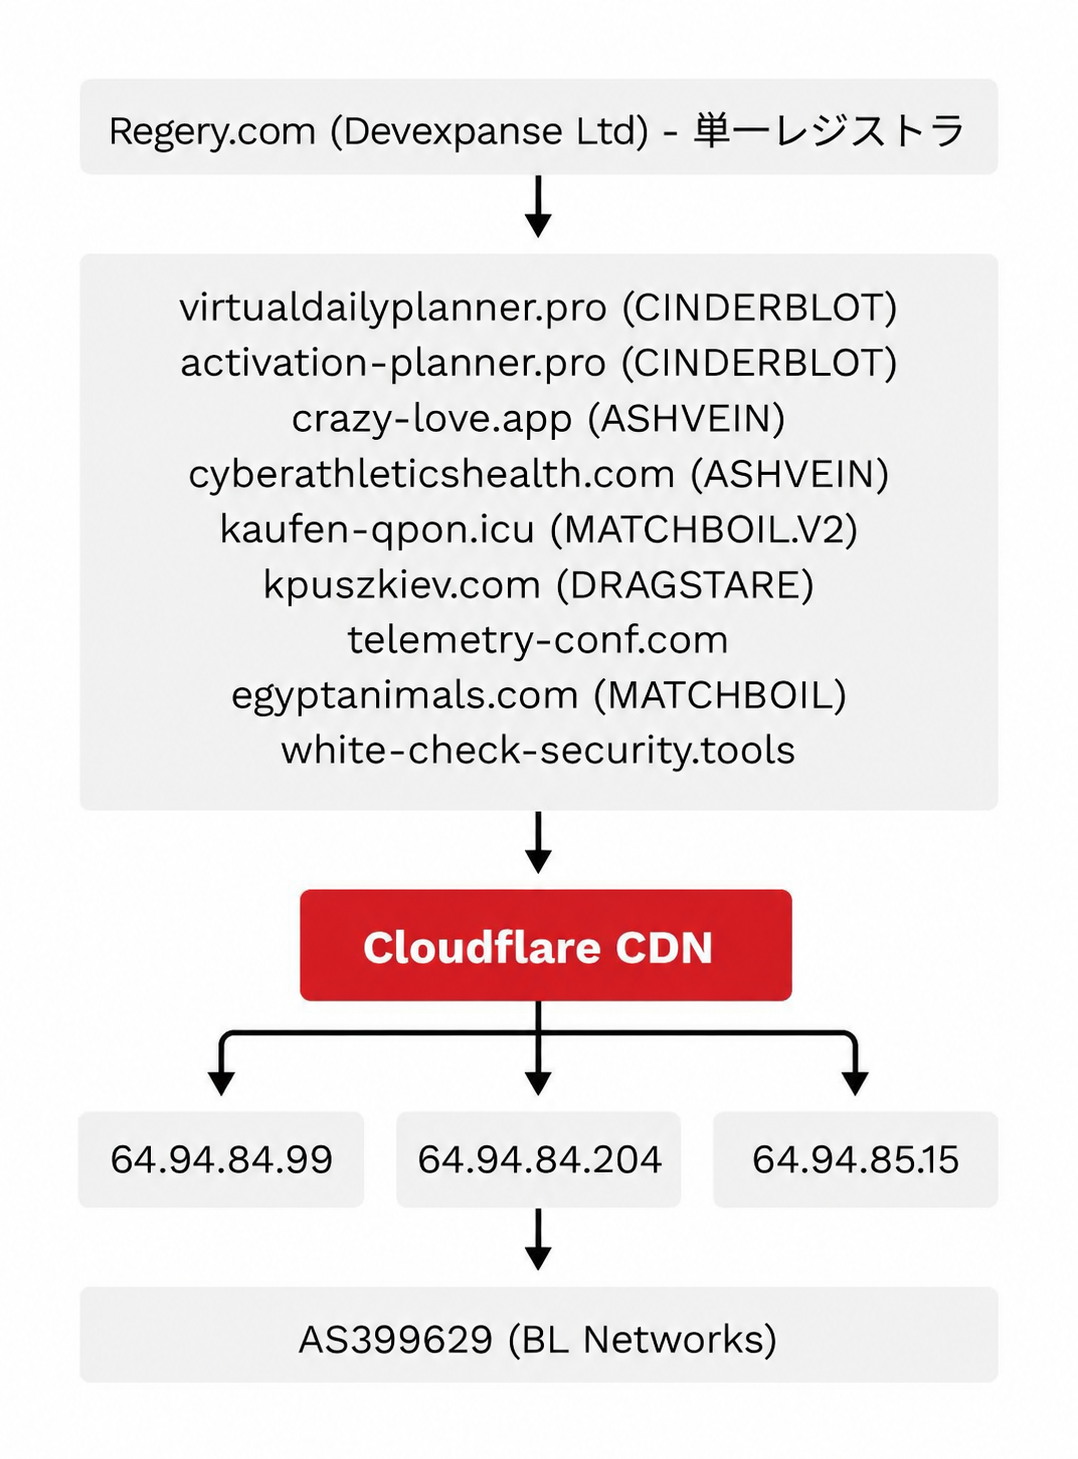
インフラ分析からも関連性を裏付ける情報が得られました。確認されたC&Cドメインの多くは、同じレジストラであるRegery.comを通じて登録され、Cloudflareを前段に利用していました。バックエンドシステムはAS399629(BL Networks)に集中しています。また、一つのバックエンドIPから、ASHVEINとCINDERBLOTの両方に関連するドメインが直接結び付きました。
単独で決め手となる指標はありません。しかし、コードの類似性、再利用された痕跡、インフラの関係、一貫した標的選定を総合すると、これらの活動が同じ侵入グループによるものだと確信度高く評価できます。ESETも別途評価(英語)しており、UAC-0099がSandworm(APT44)の初期アクセスを担っている可能性を指摘しています。Sandwormはロシア軍情報機関との関連が指摘され、ウクライナに対する破壊的作戦で知られる侵入グループです。
政府機関以外にも広がる標的
Earth Sirrushは、政府省庁、防衛部隊、国境警備隊、ウクライナの物流・防衛サプライチェーンに関係する組織を標的としてきました。おとりには、ウクライナ国家警察、国家国境庁、税務当局、司法省を装った内容が使われています。
TrendAIのテレメトリからは、運輸・物流事業者に対する活動も確認されています。少なくとも一つの事例では、スケジュールタスクによる永続化を利用し、C&C通信がない状態でも1か月にわたってアクセスを維持していました。
こうした標的選定は、短期間の侵入と窃取で終わる攻撃ではなく、長期的な情報収集を目的としていることを示しています。ウクライナの戦時下における強靭性を支えるうえで物流とインフラの重要性が増すにつれ、サイバー諜報活動にとっても魅力的な標的になっています。
組織が講じるべきリスク軽減策
Earth Sirrushはツールや配信手法を絶えず変化させています。組織は多層防御によって、潜在的な攻撃への露出を抑えられます。
- 確認済みのC&CドメインとIPアドレスをブロックします。共有バックエンドシステムは、単独の判断材料ではなく、関連性を補強する指標として扱います。
C:\Users\Public\Libraries\など、ユーザが書き込み可能なステージングディレクトリに実行ファイルが作成されていないか監視します。- 名前を変更したschtasks.exeや、通常とは異なるプラグインの場所からDLLを読み込むNotepad++を検知します。
- PNG画像に付加されたPEファイルをスキャンし、不審なVHDマウントを監視します。
- ファイル拡張子を偽装するUnicodeパディングの使用を検知します。
- DPAPI監査、PowerShell ScriptBlockログ、制約付き言語モードを有効にします。
- Chromeの「Local State」ファイルやFirefoxのプロファイルデータに対する通常とは異なるアクセスを監視します。
- 政府、物流、国境警備、防衛関連組織の担当者に対し、標的に合わせて作られたスピアフィッシングのおとりを見分けるための教育を実施します。
- 受信した文書のデジタル署名を検証します。特に、再利用されたものや内容と一致しないPKCS #7ファイルに注意します。
結論
Earth Sirrushは、PowerShellスクリプトやGoバイナリから、コンパイル済みのC#マルウェア、画像内に隠された保護付き.NETインプラントへと、ツールを繰り返し変更してきました。それでも、フォレンジック上の痕跡は残っています。このグループの変化は、防御側にとって重要な教訓を示しています。マルウェアファミリーが変わっても、開発上の習慣、配信パターン、インフラの選択、運用上の慣行が、キャンペーン同士の関連性を示す痕跡として残ります。こうした関連性を検知できれば、一件のインシデントが持続的な侵害へ発展する前に、より広範な侵入グループの存在を特定できます。
詳しい分析については、テクニカルブリーフ(日本語訳)をご覧ください。
参考記事:
Earth Sirrush: A Russia-Aligned Intrusion Set With 4 Years of Evolving Espionage Tooling
By: Hiroyuki Kakara , Feike Hacquebord
翻訳:与那城 務(Platform Marketing, TrendAI™ Research)