
本記事は、2026年10月16日にSecurity GOで公開した日本語記事の要約です。攻撃カテゴリ、業種、被害発覚から公表までの期間などの詳しい分析は、Security GOの原文「2026年1月~9月の国内セキュリティインシデントを振り返る」をご覧ください。
公表件数は9カ月で前年の年間件数を超える
TrendAI™が集計した2026年1~9月の公表インシデントは607件、1日当たりでは約2.2件でした。2025年通年は594件、1日当たり約1.6件です。さらに10月1~9日に公表された52件を加えると、2026年10月9日までの累計は659件となります。
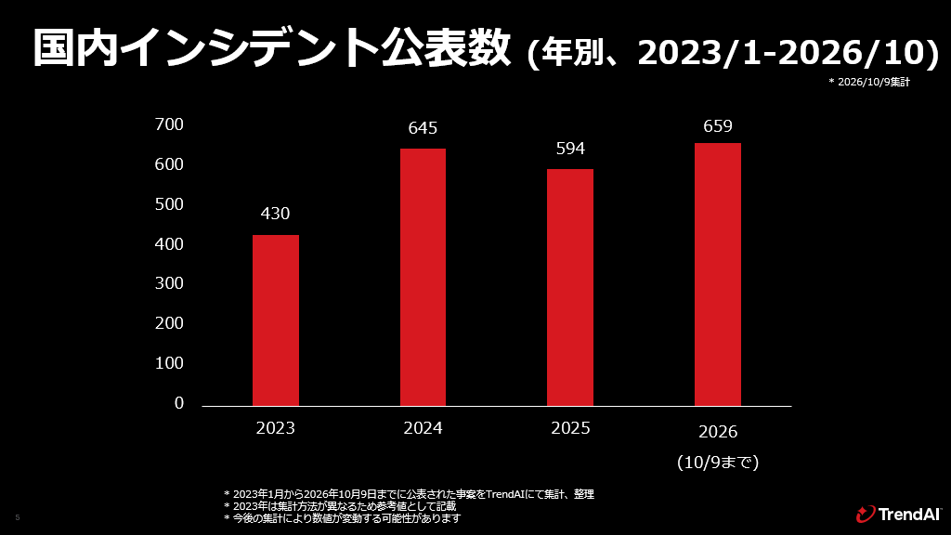
これらは、被害組織のプレスリリースや公式SNSなどの一次情報を基に、サイバー攻撃被害が確認された案件を集計した数値です。国内組織の海外拠点での被害も含みます。同一事案の続報は重複計上していません。公表されていない被害や攻撃の試行を含む、すべてのサイバー攻撃の件数を示すものではありません。
集計・分析の基準日は2026年10月9日です。追加公表や過去の事案の判明などにより、件数や分類が変わる可能性があります。
攻撃対象が分かる375件のうち、公開システムが38.7%
1~9月の607件のうち、公表情報からアタックサーフェス(攻撃対象領域)を分類できた375件では、Webサーバ、Webアプリケーション、クラウドサーバを合わせた公開システムが38.7%を占めました。この割合の母数は607件全体ではなく、攻撃対象が不明な案件を除いた375件です。
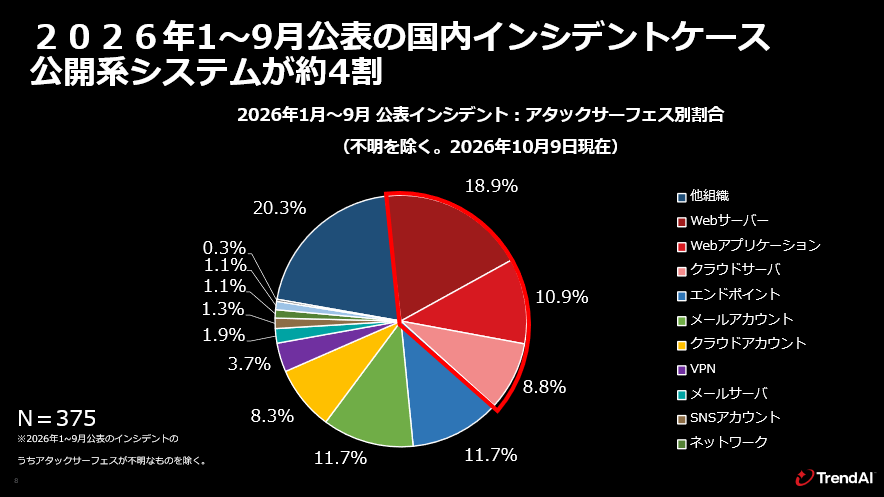
この集計では、メールサーバやVPNは公開システムかどうかをすべてのケースで判別できないため、公開システムの合計に含めていません。メールアカウントやクラウドアカウントも、必要な対策が異なるため別の区分で扱っています。インターネットから接続できる資産について、管理状況や脆弱性への対処を確認することが重要です。
自組織だけでなく、委託先を含めてリスクを見直す
攻撃カテゴリでは、不正アクセスが331件(54.5%)、ランサムウェアが82件(13.5%)、データサプライチェーン被害が62件(10.2%)でした。不正アクセスは幅広い事案に使われる表現であり、公表内容だけでは詳しい手口が分からない場合もあります。データサプライチェーン被害には、情報の委託先が攻撃を受け、委託元が被害を公表したケースが含まれます。
こうした動向を踏まえ、原文では次の3つの取り組みを勧めています。
- 情報資産の状況を可視化する。 自社で保有する資産に加え、運用やデータ管理を委託している資産についても、インターネット接続、アクセス権限、脆弱性の状況を確認します。
- 事業への影響と攻撃の受けやすさで優先順位を付ける。 中核システム、公開システム、重要データを保管するデータベースなど、自組織にとってリスクの高い資産から対処します。
- 修正とインシデント対応を進める。 脆弱性への対処に加え、EDR/XDRなどを用いた検知・対応や、必要に応じて外部の専門家と連携できる体制を整えます。
詳しい分析と対策は、Security GOの全文で
原文では、月別・攻撃カテゴリ別の推移、ランサムウェア被害、業種別の分布、被害発覚から初報公表までの期間を解説しています。業種別の件数だけで、その業種の危険度を比較することはできません。また、国内の個別事例でAIが攻撃に直接使われたと断定できる証拠はない点も説明しています。データの集計条件と限界を踏まえ、自組織の対策を見直す材料としてご活用ください。
Security GOで全文を読む:2026年1月~9月の国内セキュリティインシデントを振り返る
公開Webサーバの具体的な対策は、「Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~」をご覧ください。