
リスクの全体像を示す脅威モデル、概念実証の結果、各リスクに対する実践的な対策については、詳細レポート(日本語版)をご覧ください。
エージェント型AIは企業の業務を変えつつあります。指示に応答する対話型モデルとは異なり、エージェント型のフレームワークは継続的に稼働し、セッションをまたいで状態を保持し、外部ツールの呼び出しやシステムコマンドの実行を、人間の指示を待たずに自律的に行います。この動作は、従来のAIガバナンスでは対処しきれないセキュリティリスクを生みかねません。
OpenClawは、最も広く導入されているエージェント型フレームワークの一つです。2025年11月の公開から2026年4月までにGitHubで36万3,000件のスターを獲得し、その普及速度はReactやLinuxカーネルを上回りました。自然言語による操作とタスクの自動化を評価し、医療機関、企業の業務チーム、個人のエンジニアが導入しています。
一方、導入の勢いにセキュリティ対策が追いついていません。本調査では、OpenClawと判別できるインスタンスが20,125件、公開インターネット上に存在し、その79.67%がクラウドインフラ上で稼働していることを確認しました。さらに、企業の22%では、セキュリティチームが存在を把握する前に、無許可のOpenClaw環境が見つかっています。これはシャドーITが大規模化した問題です。しかも、こうした無許可の環境には、一般的なSaaSアプリケーションとは桁違いに強い権限が与えられています。
調査で判明したこと
本調査では、OpenClawのアタックサーフェスを、ネットワークへの公開、認証と認証情報の保存、プロンプトインジェクションに対する挙動、Model Context Protocol(MCP)との連携、サードパーティ製スキルを介したサプライチェーンリスク、導入形態に固有の脆弱性という六つの重要な観点から分析しました。結果から見えてきたのは、エージェント型AIに新しい種類のリスクを持ち込むというより、もともとあるリスクを設計によって深刻に増幅させるプラットフォームの姿です。
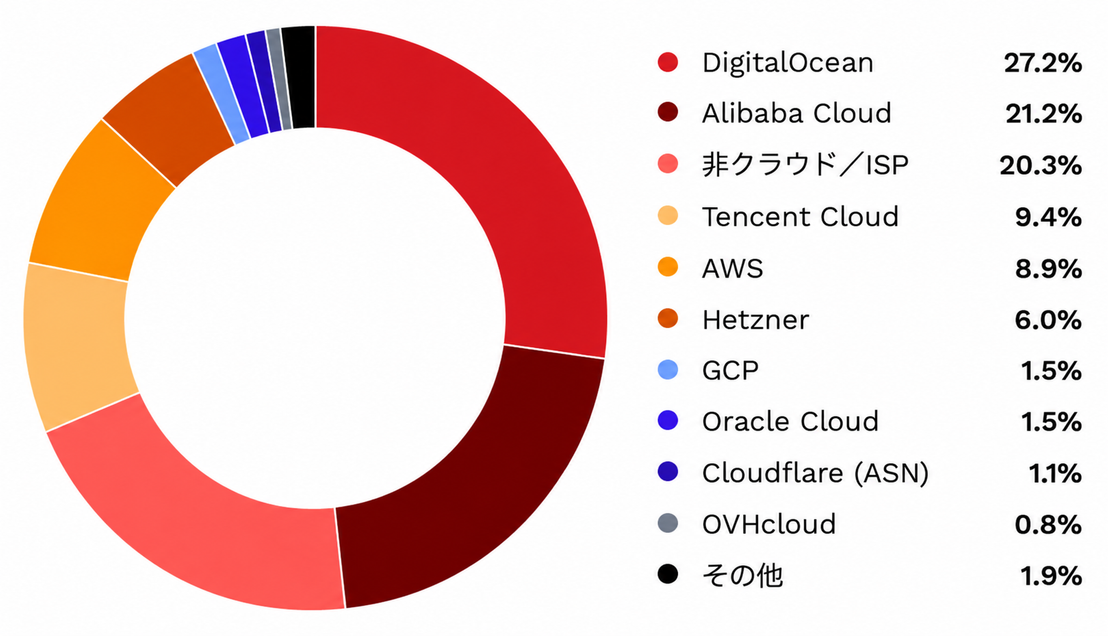
2026年5月のスキャンでは、候補となるエンドポイントが30,366件見つかりました。最も多いのはDigitalOceanの27.2%で、Alibaba Cloudの21.2%、Tencent Cloudの9.4%が続きます。個人でも利用しやすい低価格のインフラに集中していることから、公開インスタンスの多くは企業テナントではなく、個々のエンジニアのアカウントで稼働していると考えられます。クラウド事業者が提供するワンクリック導入用テンプレートも、意図しない公開につながりました。多くの運用者はリバースプロキシの設定を省略し、クラウドサービスプロバイダ(CSP)が定めるデフォルトポートで運用ダッシュボードに直接アクセスできる状態のままにしていました。
ダッシュボードが最大の弱点になり得る
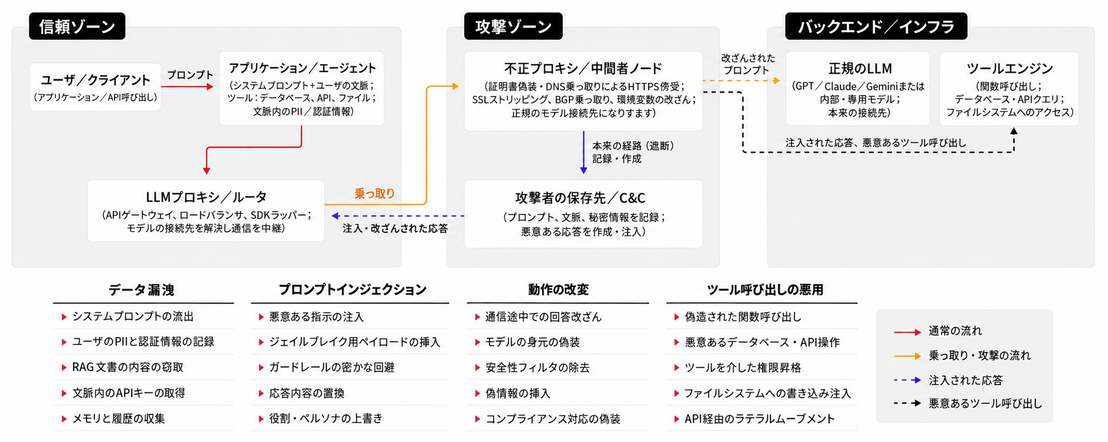
認証のない、または保護が弱い運用ダッシュボードは、環境全体の侵害につながります。攻撃者はペアリングトークンを盗み、LLM(大規模言語モデル)との接続に中間者として割り込んで、すべての要求と応答を気付かれずに中継できます。さらに、運用パネルからはシェルにもアクセスできます。APIの制御権を得た攻撃者が、ホスト自体も制御できるようになるのです。OpenClawをパブリックIPにバインドしたクラウド上のVPSで実行している場合、ワンクリックでリモートコードを実行できる状態になります。
秘密情報が平文で保存される
OpenClawは、LLMのAPIキー、メッセージングプラットフォームのトークン、セッション履歴を、~/.openclaw/以下のSQLiteデータベースに平文で保存します。侵害されたローカルプロセス、悪意あるスキル、分離されていないMCPサーバは、このディレクトリを読み取り、認証情報を直ちに外部システムへ持ち出せます。保存されているのは一時的なトークンではありません。LLMのAPIアカウントや企業のメッセージング基盤にアクセスするための鍵に加え、保存済みの会話も含まれます。
運用者が予想しない場所にも脅威は潜む
運用者が入力した内容を通じた直接的なプロンプトインジェクションは、問題の始まりにすぎません。OpenClawは、閲覧先のWebページ、読み込むメール、解析するAPIの応答、取得するレコードなど、外部データを絶えず処理します。攻撃者はこうした情報源を悪用し、エージェントの目的をすり替えられます。ガードレールの働きもLLMプロバイダによって一貫していません。GPT-4が拒否する内容でも、Ollama経由で動くローカルモデルなら受け入れる可能性があります。
MCPサーバにはガードレールがない
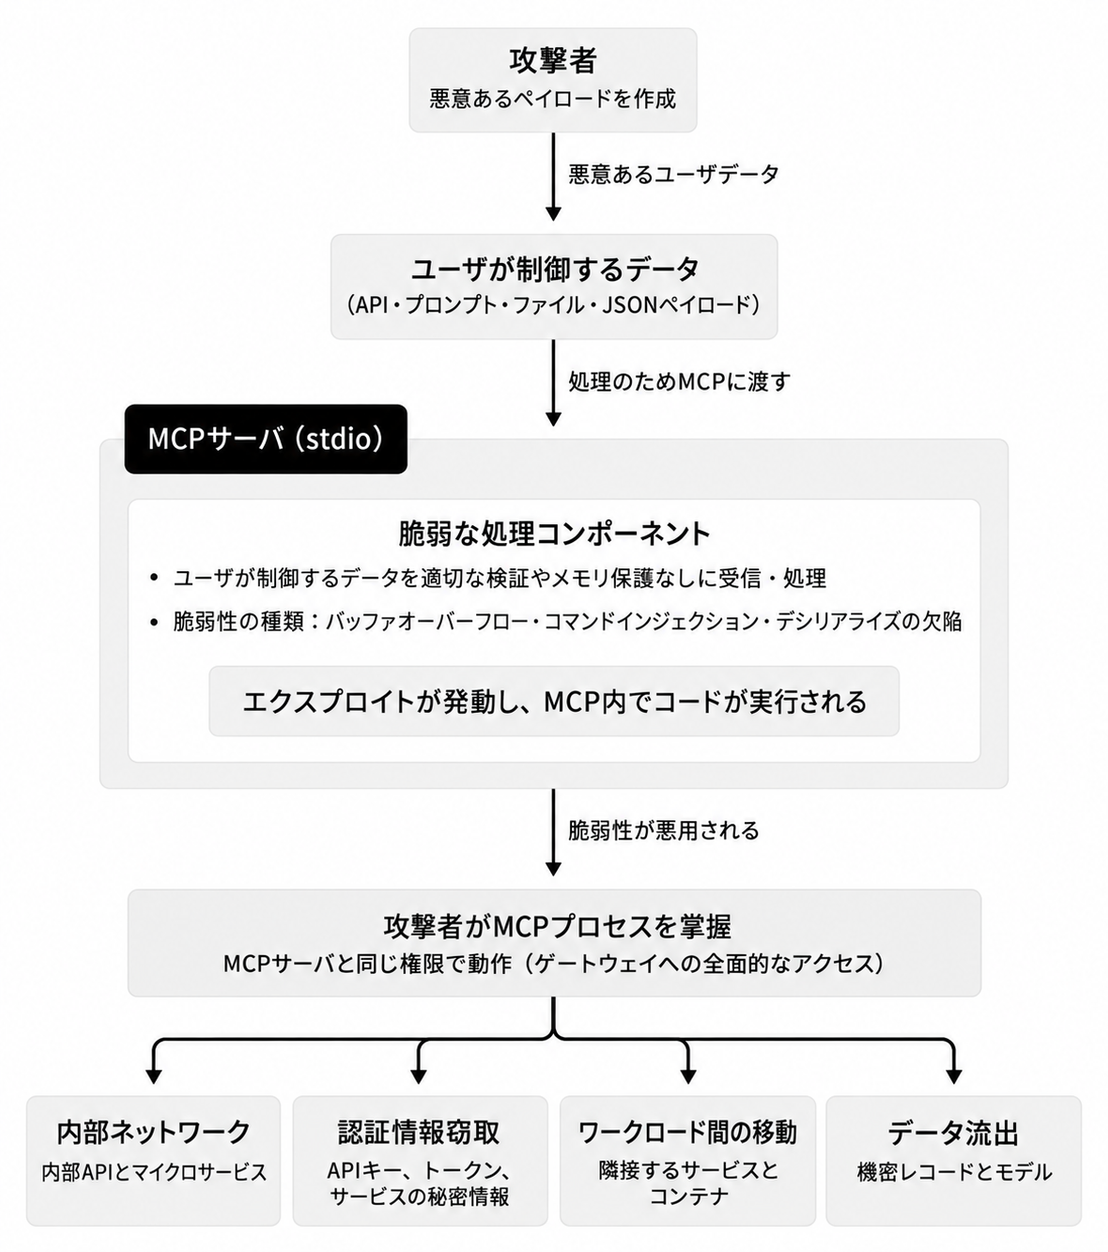
MCPを使うと、OpenClawは外部のサービスやツールを呼び出せます。しかし、MCPサーバはサンドボックスで分離されていません。そのため、分離されていないMCPサーバはOpenClawの権限をすべて引き継ぎ、侵害されればバックエンドシステムへのラテラルムーブメントの足場になります。悪意あるMCPサーバは別の方法でも攻撃できます。返す応答に細工をし、検知されないままエージェントの推論や出力をゆがめるのです。
サードパーティ製コードは監督なしに動作する
OpenClawのスキルマーケットプレイス「ClawHub」には、2026年4月時点でコミュニティから投稿された連携機能が1,700件以上あり、いずれもエージェントの全権限で動作できます。掲載前のセキュリティ審査は義務付けられておらず、調査では、認証情報の持ち出しを狙う悪意あるコンテンツを確認しました。これは、OpenClawのスキルを通じて情報収集型ハッキングツール(スティーラー)「Atomic macOS Stealer」が配布された事例を扱う「OpenClawの不正なスキルを通してmacOS型情報窃取ツール「AMOS」が拡散」でも報告したとおりです。一般的な消費者向けアプリストアのように、掲載内容が審査・選別されているわけではありません。
手軽さには見えにくい代償がある
AWS LightsailやDigitalOceanなどの事業者は、OpenClawを導入用テンプレートに組み込んでいます。ただし、セキュリティ設定は事業者によって異なります。Lightsailのようにワンクリック導入で安全性の高い設定が初期状態で適用されるものもあれば、DigitalOceanのように安全な設定を徹底するには追加の手順が必要なものもあります。いずれの場合も、導入環境のセキュリティ設定には最終的に運用者が責任を負うという、責任共有モデルを意識する必要があります。多くのテンプレートはトークン認証を省き、インストーラの初期設定に依存しています。設定スクリプトを実行しなかった場合や途中で中断した場合、運用パネルは認証なしで開かれます。初期設定の保護が弱ければ、テンプレートの手軽さがリスクに変わります。
組織にとっての意味
OpenClawを社内で運用する組織のアタックサーフェスは、インターネットに公開されたダッシュボードから、認証情報の保存、スキルの実行、MCP連携にまで及びます。意図しないポートの公開、弱いトークン、信頼していたスキルの悪意ある動作など、たった一つの設定ミスや問題が、エージェント全体の侵害とバックエンドシステムへのラテラルムーブメントに発展しかねません。
OpenClawの導入を検討する組織は、導入前にゼロトラストアーキテクチャを確立する必要があります。ネットワークの分割、設定が意図せず変化していないかの継続的な監視、運用パネルへのアクセス制限、サードパーティ製スキルの厳格な審査は、追加の対策ではなく前提条件です。
医療をはじめとする規制対象業界の企業では、影響はいっそう重大です。認証情報を平文で保存し、審査されていないサードパーティ製連携機能を利用するエージェント型AIのフレームワークを患者データが通過する場合、コンプライアンス上の問題や法的責任につながる可能性があります。セキュリティチームは導入前に、このリスクを把握しなければなりません。
詳細レポートをダウンロード
リスクの全体像を示す脅威モデル、概念実証の結果、各リスクに対する実践的な対策については、詳細レポート(日本語版)をご覧ください。
参考記事
OpenClaw Security Analysis: The Hidden Risks of Agentic AI at Scale
By: David Fiser , Alfredo Oliveira
翻訳:与那城 務(Platform Marketing, Trend Micro™ Research)