

本記事は、2026年10月23日にSecurity GOで公開した日本語記事の要約です。各事例の分析や判断の根拠、対策の優先順位は、Security GOの原文「ARTEXだけではない:日本を狙う3つの攻撃基盤に見るAI関与の実態」をご覧ください。
攻撃者側の記録から見えた、AIの関わり方
解析の対象は、攻撃者がインターネット上に公開したままにしていたサーバ上のファイルです。ツール、標的リスト、実行記録などから、日本への関心が特に強い3つの基盤を調べました。これらは、他社が報告したARTEXの利用事例とは別に取得・解析したものです。同じ攻撃者によるものだと示す証拠はなく、3つの基盤同士の関係も確定していません。
被害組織側のログや通信記録は含まれないため、攻撃者が準備・試行した内容と、実際の侵害や被害規模は区別する必要があります。攻撃者の報告に「成功」と書かれていても、それだけで成功を確認したとは言えません。
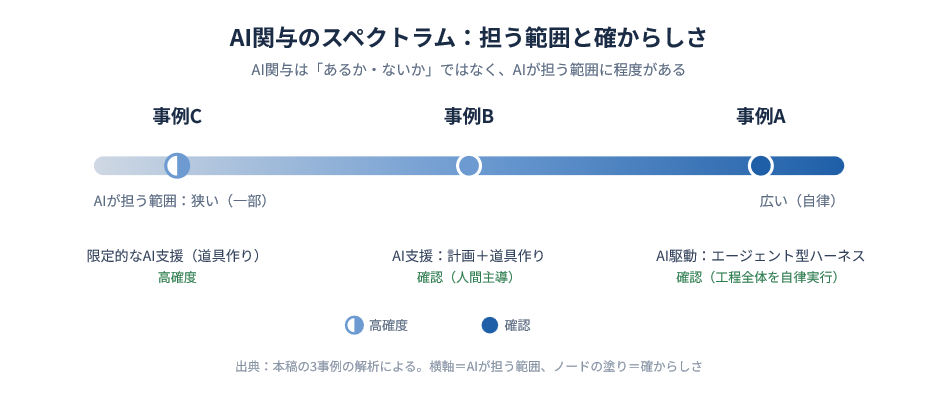
事例A:攻撃工程全体をAIが駆動
事例Aでは、AIエージェント型のペネトレーションテスト用ツール「CyberStrikeAI」の悪用を確認しました。偵察から脆弱性の検証、攻撃、情報の持ち出し、報告書の生成までを、多数のエージェントが分担する構成です。
多くの標的を並行して扱う一方、個々の標的への接触は低頻度に抑えられていました。ただし、試行した対象すべてで侵害が成立したわけではありません。記録から深い侵害を裏付けられる例は限られ、侵入口には認証なしで公開された旧式システムの管理機能が使われていました。
事例B:人間の計画立案とツール作成をAIが支援
事例Bでは、LLMが出力した攻撃計画などを確認しました。人間が攻撃を主導し、AIを計画やツール作成に利用する形で、工程全体の自律実行を示す証拠はありません。
この事例では、Webシステムに加えてAIの推論サービスやGPU基盤も標的になっていました。AIは攻撃を支援する手段であると同時に、その利用権限や計算資源を狙われる対象にもなっています。
事例C:ツール作成など、一部でAIを利用した可能性
事例Cでは、VPNなどの境界機器やWebLogicを狙う活動の中で、自作スクリプトなどにAI生成を示唆する複数の特徴が見つかりました。ただし、直接的な証拠はなく、原文ではAIの関与を「確認」ではなく「高確度」としています。想定される役割も、ツール作成などの限定的な補助です。
活動時期にも違いがある
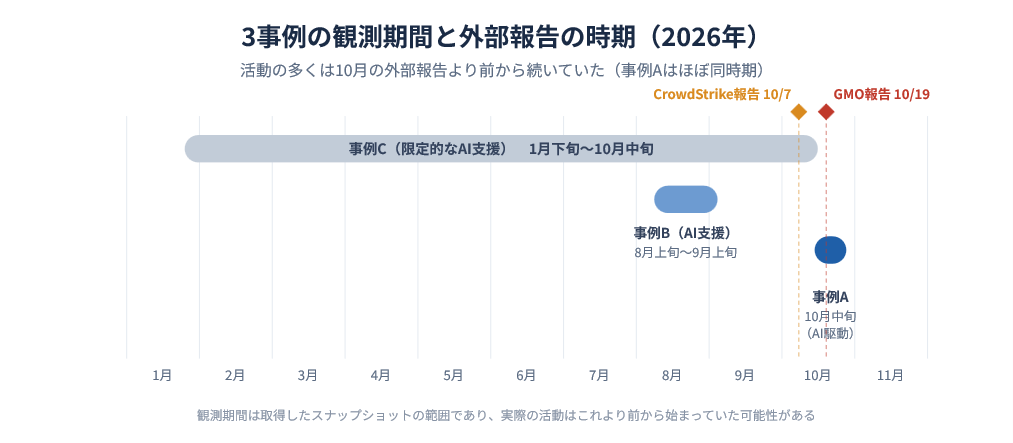
3つの基盤は活動期間も異なります。事例Aは2026年10月の短期集中、事例Bは8〜9月、事例Cは1〜10月にわたる活動が観測されています。図の期間は取得した記録から分かる範囲であり、活動の開始時点や全期間を確定したものではありません。
公開資産の管理と監視を見直す
AIは攻撃の並行処理や速度を高めますが、今回の事例で狙われたのは、旧式の公開システム、既知の脆弱性、認証や設定の不備でした。防御では、次の点を優先して点検することが重要です。
- 公開システムの把握と更新: 古いWebシステムや不要な公開機能を洗い出し、更新や隔離を進める。
- 管理機能と認証情報の保護: 管理画面の公開範囲、初期認証情報の放置、VPNなどの境界機器の設定や認証情報の使い回しを確認する。
- AI基盤も資産管理の対象に: 推論サービス、ワークフロー、GPU基盤の外部公開とアクセス制御を見直す。
- 低頻度の試行を見逃さない監視: 単発の異常だけで判断せず、関連する記録を照合して攻撃の兆候を捉える。
分析の根拠と対策の詳細は、Security GOの全文で
AIが担う範囲と、その関与を裏付ける証拠の強さを分けて見ることで、攻撃の実態を捉えやすくなります。原文では、各基盤に残された記録、AIが攻撃にもたらした変化、現時点で確定していない点、防御の優先順位を詳しく解説しています。
Security GOで全文を読む:ARTEXだけではない:日本を狙う3つの攻撃基盤に見るAI関与の実態
関連する国内の動向は「2026年1月~9月の国内セキュリティインシデントを振り返る」、公開Webサーバの具体的な対策は「Webサーバのセキュリティの要点は?~Webシェル侵害から考える公開サーバのハードニング~」をご覧ください。