Key Takeaways
- 新加坡警察部隊 (SPF) 與巴基斯坦國家網路犯罪調查局 (NCCIA) 宣布在巴基斯坦「旁遮普」(Punjab) 省逮捕了兩名與 Tycoon 2FA 網路釣魚服務 (PhaaS) 集團相關的人士。該服務被用於針對 Microsoft 365 和 Google 的大規模攻擊行動,從 2023 年首次現身以來已使用超過 24,000 個網域。
- 這波橫跨巴斯坦境內三個城市:伊斯蘭馬巴德 (Islamabad)、費薩拉巴德 (Faisalabad) 和錫亞爾科特 (Sialkot) 的聯合突襲行動,查扣了一些電腦、伺服器、行動裝置以及儲存媒體。另有四名嫌犯在突襲之前便已逃離該國,NCCIA 已向國際刑警組織請求發布紅色通緝令 (Red Notices) 來加以追捕。這起非法活動的獲利已被用來購置伊斯蘭馬巴德當地的不動產,NCCIA 目前已展開查封程序。
- 這是繼 2026 年 3 月 Tycoon 2FA 的核心基礎架構遭聯合破獲以來另一波新的執法行動,TrendAI™ 與歐洲刑警組織 (Europol)、Microsoft 及其他產業夥伴皆在背後提供支援。本次行動共查封 300 多個網域,本週逮捕的人士涉及在巴基斯坦境以同一個 Tycoon 2FA 品牌建立營運基礎架構。
- TrendAI™ 分享給 Europol 的溯源情資使他們能繼續援其他執法機關的調查行動,這些情報已成為整體執法行動的一環,包括逮捕兩名人士以及向國際刑警組織申請紅色通緝令來追捕在本週突襲前預先逃離巴基斯坦的四名剩餘嫌犯。
簡介
2026 年 8 月 3 日,新加坡警察部隊宣布在巴基斯坦「旁遮普」省 (Punjab) 逮捕了兩名與 Tycoon 2FA 相關的人士,相關細節已在 NCCIA 先前 (7 月 22 日) 發布的公告中提及,並經由當地媒體報導。這是一項長期執法行動的最新捷報,TrendAI™ 自該執法行動 2025 年成立以來便一直參與其中。
今年 3 月,我們曾撰文介紹過這起將 Tycoon 2FA 的網路釣魚服務 (PhaaS) 核心基礎架構下架的聯合打擊行動。本次行動是由 Microsoft 和歐洲刑警組織 (Europol) 所主導,並由 TrendAI™ 及眾多產業夥伴在背後提供支援,總共查封了 300 多個與該平台相關的網域。不過,當時我們就注意到這起行動並未真正結束,因為駭客隨即開始進行各種調整、重建及移轉,而且先前已竊取的登入憑證和連線階段在破獲行動公布之後,依然在外流通許久。執法行動一開始的最終目標就很明確:必須逮到幕後嫌犯才算真正成功。
因此,執法機關本週的公告意味著這項工作仍在持續當中,調查人員目前逮捕了兩名人士,他們被控開發和經營以 Tycoon 2FA 為名的網路釣魚基礎架構。這波橫跨巴基斯坦三個城市:伊斯蘭馬巴德 (Islamabad)、費薩拉巴德 (Faisalabad) 和錫亞爾科特 (Sialkot) 的聯合突襲行動,查扣了一些電腦、伺服器、電話以及其他數位證據。另有四名嫌犯在突襲之前便已逃離該國,現在已成為國際刑警組織紅色通緝令 (Interpol Red Notice) 的追捕目標。
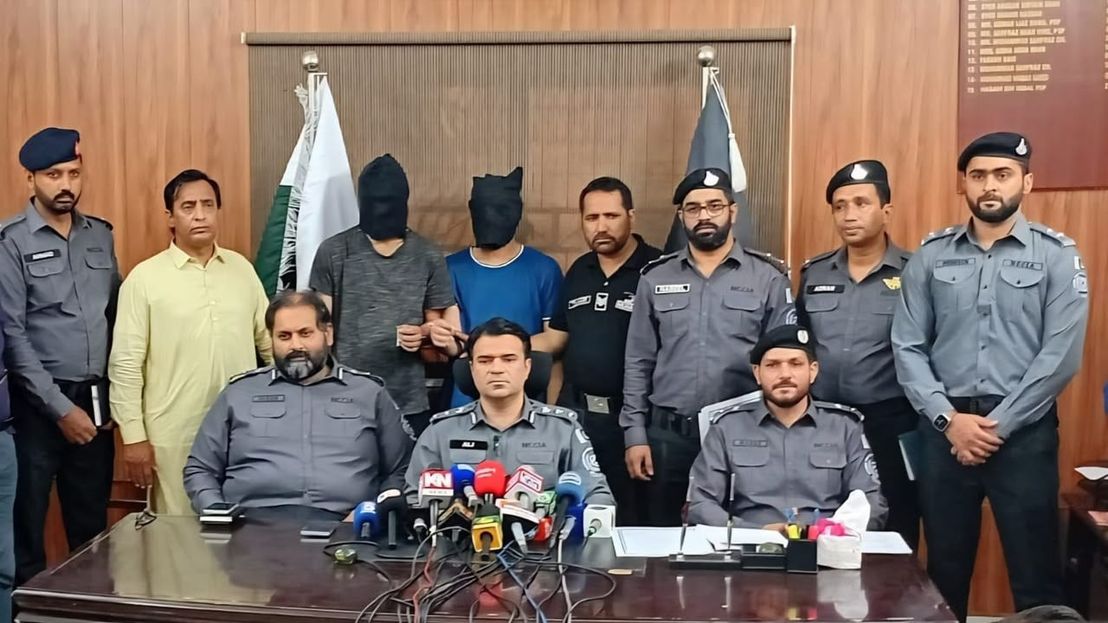
Image source: https://www.phoneworld.com.pk/nccia-tycoon2fa-phishing-syndicate-arrested-pakistan-2026/
Tycoon 2FA:品牌背後的平台
針對之前未密切關注 3 月份打擊行動的讀者,讓我們回顧一下 Tycoon 2FA 到底是什麼,以及為何這個名字背後的駭客集團必須認真看待。
Tycoon 2FA 是一款 2023 年 8 月首度現身的 PhaaS (網路釣魚服務) 套件,專門用於繞過多重認證。有別於搜刮靜態的使用者名稱和密碼,它的作法是在受害者與真實登入頁面之間插入一個不肖中間人 (AitM) 代理器 (proxy)。代理器會即時居中轉發登入的過程:當受害者輸入密碼並提供 OTP 驗證碼或允許推送時,該套件就能即時取得登入憑證、多重認證 (MFA) 的認證碼,以及隨後產生的工作階段 Cookie。接著,駭客就能透過回放 (replay) 這個偷來的連線階段 Cookie 直接接管該帳號,完全避開 MFA 而不需加以破解。
截至今年 3 月份遭到破獲為止,TrendAI™ 的追蹤資料顯示該平台已累積大約 2,000 名活躍駭客訂閱用戶,使用了超過 24,000 個網域。此外,資安廠商 Proofpoint 也曾通報過多起使用該套件攻擊 Microsoft 365 和 Google 帳號的大規模行動。該套件在其較新版本中增加了隱匿功能,專門用來避開機器人 (bot) 偵測機制與自動化分析,此外也擴大了攻擊目標,瞄準行動裝置瀏覽器的連線階段。正因為它會不斷改進,使得資安人員越來越難為該平台建立指紋,也讓執法機關更難追查。
訂閱模式是該網路釣魚服務平台之所以能擴大規模的原因。Tycoon 2FA 提供了一套現成的服務給駭客租用,包括:網路釣魚網域、躲避工具以及基本的攻擊行動管理一應俱全,這樣一來,駭客就不必建立自己的基礎架構,或了解 AitM 的攻擊機制。
逮捕 Tycoon 2FA 嫌犯
根據執法機關的公告,該集團扮演的是網路釣魚服務的提供者,而非直接從事詐騙,被逮捕的人士涉嫌開發現成的網路釣魚套件供其他駭客租用。這些套件可用來複製銀行和其他受信任機構的登入頁面 (其逼真程度足以讓受害者上當),接著透過電子郵件、文字簡訊和 WhatsApp 來散布這些網頁的連結。當受害者輸入了使用者名稱、密碼,或一次性認證碼,資料就會立即轉發給駭客集團,如同那些可繞過 MFA 機制的 AitM 套件所使用的不肖中間人手法,而受害者卻以為他們只是在完成正常的登入步驟。
值得一提的是:調查人員表示該集團的獲利已被駭客用於在伊斯蘭馬巴德購置高價不動產,NCCIA 已經找到這些不動產,目前正在進行查封程序。將網路釣魚獲利洗成不動產 (而非現金或加密貨幣),是個值得觀察的犯罪模式,因為網路犯罪獲利正在逐漸尋找一些能讓它們更難被追蹤和討回的資產。像本案這樣的查封程序,對於這筆錢是否還追得回來,將是一大考驗。
基礎架構遭破獲之後的發展
今年三月的破獲行動瓦解了 Tycoon 2FA 的核心基礎架構,並追查出 TrendAI™ 持續追蹤的兩名開發者/經營者「SaaadFridi」和「Mr_Xaad」的真實姓名。
然而此次破獲行動也出現了類似其他 PhaaS 和惡意程式破獲行動所發生的狀況:一個知名品牌再加上一個套件,這樣的組合基本上不怕基礎架構遭到查封,因為其訂閱模式不僅能讓它們獲利,也讓它們很容易東山再起。
TrendAI™ 在三月份破獲行動前分享給 Europol 的溯源資料並不只用來封鎖網域,也讓 Europol 用來支援其他執法機關的調查,這也有助於 NCCIA 應付當前的整體調查工作,當成行動的參考依據。本案良好示範了為何我們將溯源工作視為一種長期投資而非僅限於某次破獲行動的一次性成果。從破獲和瓦解行動中蒐集到的情資,可在執法機關之間分享,並且在幾個月之後,在另一個國家、經由執法網路另一個完全不同的機關證明其價值。
結論
三月份的行動所給我們的啟示依然不變:研究人員與執法機關之間的持續追蹤和情資分享,是已知威脅之所以能被轉化成逮捕行動的原因,同時也是 NCCIA 這樣的國內單位能從國際合作所建立的基礎受惠的關鍵。我們恭喜新加坡警察部隊 (SPF)、巴基斯坦 NCCIA 及 INTERPOL 完成了一次漂亮的行動,同時我們也將持續關注 Interpol 紅色通緝令所追捕的四名在逃嫌犯以及未來任何刑事訴訟的最新消息。此外,我們也感謝 Europol 在 Tycoon 2FA 調查期間協助我們蒐集我們所分享的資訊。
如同任何進行中的案件一樣,在法院判決之前,本文所指的嫌犯應享有無罪推定之權利,且當前理解之事實是依據新加坡警察部隊和 NCCIA 的公開聲明,而非已完成的司法程序。
此外,我們也將持繼觀察 Tycoon 2FA 是否有任何死灰復燃的跡象。逮捕比單純破獲基礎架構更具意義:與網域被查封不同的是,被起訴的被告很難以新的名義東山再起。我們合理期待本次破獲行動能做到三月份行動無法獨立完成的成果。