Key Takeaways
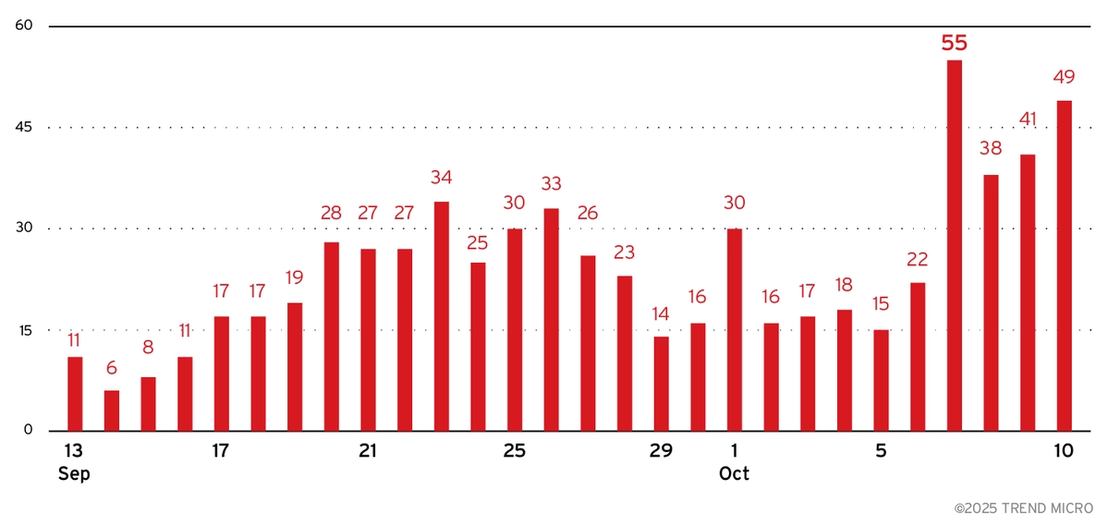
- Vidar 2.0 的推出正值 Lumma Stealer 日益衰退之際,Vidar 也因而獲得駭客青睞,採用率突然暴增,攻擊行動也隨之增加。
- 新的版本使用了 C 語言全部重寫,並導入多執行緒架構來實現更快、更有效率資料外傳,並具備更好的躲避能力。
- 此外,Vidar 2.0 也強化了登入憑證擷取手法,藉由將惡意程式直接注入記憶體來避開瀏覽器的進階資安功能,例如 Chrome 的 AppBound 加密。
- Vidar 2.0 有系統地從各種來源竊取資料,包括:瀏覽器登入憑證、雲端服務、虛擬加密貨幣錢包、遊戲平台,以及像 Discord 和 Telegram 這樣的通訊應用程式。
- TrendAI Vision One™ 已經可以偵測並攔截本文提到的入侵指標 (IoC),此外也提供了 Vidar Stealer 相關的追蹤查詢、可化為行動的威脅洞見,以及威脅情報供客戶存取。
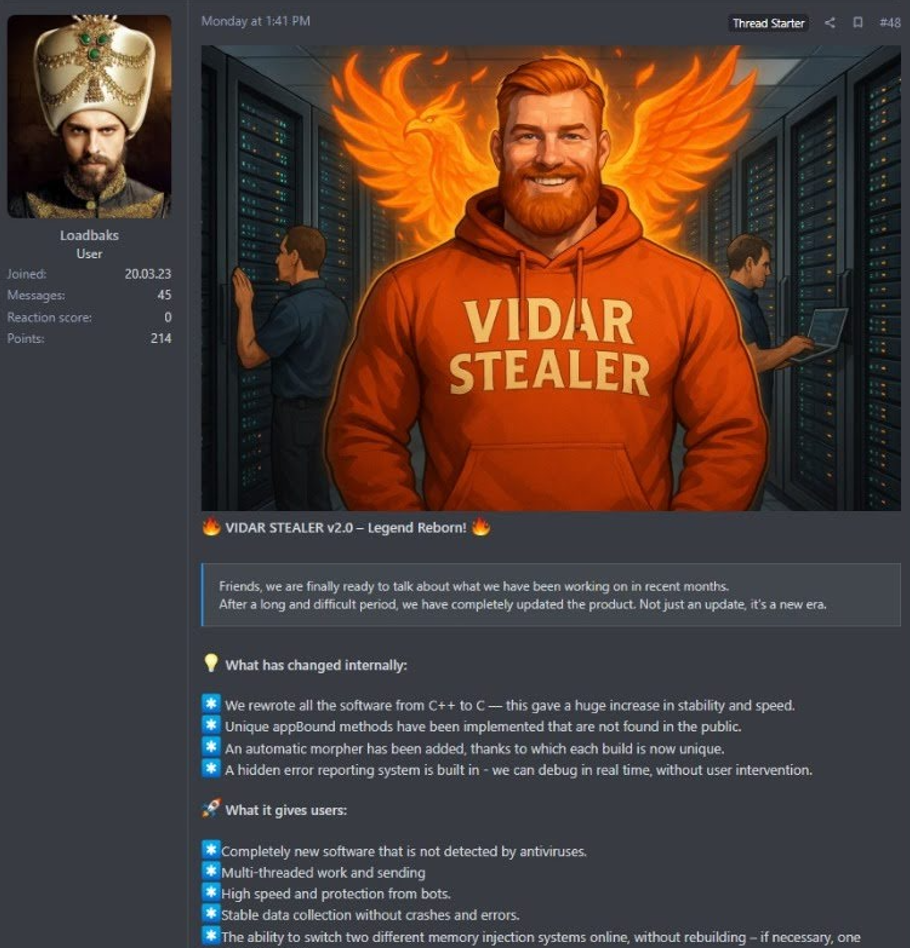
2025 年 10 月 6 日,一位化名「Loadbaks」的開發人員在地下論壇上宣布推出 Vidar Stealer 2.0 版。新的版本從原本的 C++ 改成只用 C 語言全部重寫,據稱效能和效率都獲得提升。此版本的推出正值 Lumma Stealer 相關活動衰退之際,這似乎意味著它旗下的駭客集團正在探索 Vidar 和 StealC 等作為替代方案。
Vidar 2.0 據稱推出了一系列令資安界憂心的功能,包括:進階的反制分析技巧、多執行緒資料竊取功能,以及精密的瀏覽器登入憑證擷取方法。再加上它一貫的 300 美元優惠價格,為駭客帶來了經濟又高效率的強大工具。
Vidar 簡介
Vidar 起源於 2018 年,當時是在俄羅斯地下論壇上流通的資訊竊取程式,一開始使用 Arkei 資訊竊取程式的原始程式碼。由於它竊取瀏覽器登入憑證與虛擬加密貨幣錢包的能力相當全面,再加上穩定可靠的支援與極具競爭力的 300 美元終生價格,迅速獲得駭客們的青睞。多年來,Vidar 一直不斷增加其支援的瀏覽器、錢包和雙重認證應用程式,因而在 Raccoon 和 RedLine 等競爭對手當中脫穎而出,透過持續的更新和可靠的開發人員支援,一直維持著一群忠實的用戶。
根據它在 2025 年 10 月發布的公告,Vidar 2.0 採用了全新的架構,開發人員特別強調其效能、躲避技巧以及整體功能都有所提升。根據他們的描述,此次更新可說是一項重大的技術演進,目標是要解決先前的限制,並且在不斷變化的威脅情勢下維持良好的成效。
Vidar 2.0 最新功能
Vidar 資訊竊取程式在這次的新版本中加入了四項重大變更,其中最重要的是核心架構與功能上的變動,本節將逐一探討這些變動,以便更了解它們所帶來的影響。
全部改用 C 語言重寫
根據 Vidar 的作者「Loadbaks」的說法,開發團隊「將整套軟體從 C++ 改用 C 語言全部重寫,因此大幅提升了穩定性和速度。」 架構上的徹底改變,意味著與先前的程式碼完全切割,據開發人員宣稱,由於少了 C++ 的相依元件與執行時期負擔,因而效能獲得大幅改善,穩定性也更佳。
多執行緒架構
Vidar 的作者表示:「其獨特的多執行緒系統能讓多核心處理器跑起來非常有效率。它會使用平行的執行緒來蒐集資料,大幅加快處理速度。」 如此一來,便可大幅提升惡意程式的運作效率,藉由平行處理能力來充分發揮現代化多核心處理器的架構,加快資料蒐集與外傳速度。
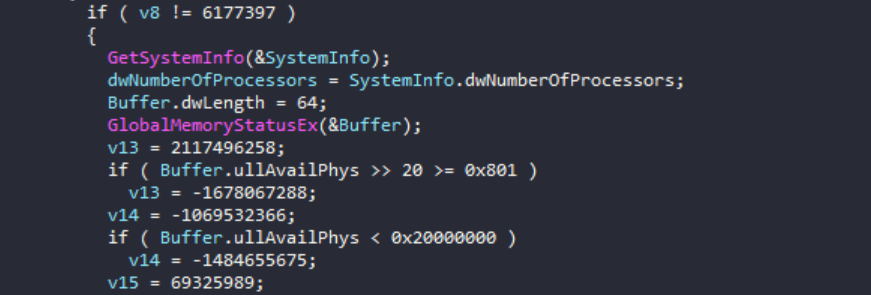
根據我們的分析,惡意程式使用了一套先進的多執行緒系統,能依據受害電腦的規格自動調節效能。它會自動調節程式的運作規模,當遇到強大的系統時,它會建立更多執行緒來工作,當遇到較弱的電腦時,則會減少執行緒數量,確保在不拖垮受害系統的情況下維持最佳效能。這樣的作法可讓惡意程式從多重來源 (瀏覽器、虛擬加密貨幣錢包、檔案) 同步竊取資料,而一次只能處理一種。平行處理可大幅縮短惡意程式在系統上維持活躍的時間,讓資安軟體更難加以偵測和阻止其資料竊取作業。
瀏覽器登入憑證擷取與 AppBound 躲避技巧
Vidar 2.0 的開發人員表示「已實作了一些非公共領域可見到的獨特 AppBound 方法」。這項能力是專門用來針對 Chrome 近期版本所推出的強化安全措施,宣稱可避開 Chrome 為了防止未經授權的登入憑證擷取而將加密金鑰與特定應用程式綁定的應用程式綁定加密 (application-bound encryption)。
根據二進位檔案的分析顯示,Vidar 2.0 針對傳統瀏覽器的儲存方式以及 Chrome 最新的資安防護設計了全方位的瀏覽器登入憑證擷取功能,可支援的瀏覽器包括 Chrome、Firefox、Edge 以及其他基於 Chromium 的瀏覽器。在傳統的登入憑證擷取技巧方面,惡意程式運用了一套多層式方法,包括有系統地列舉瀏覽器設定檔,以及試圖使用標準的 DPAPI 解密從 Local State (本機狀態) 檔案擷取加密金鑰。
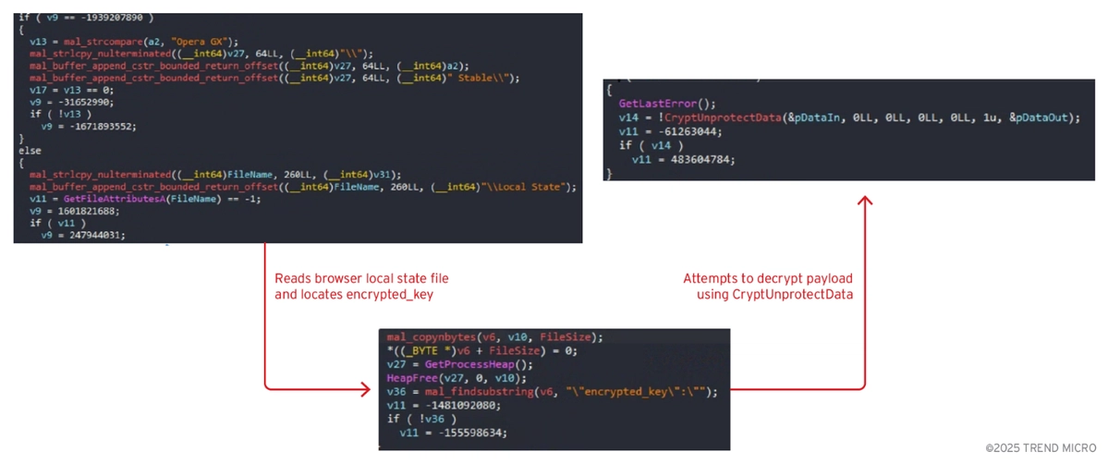
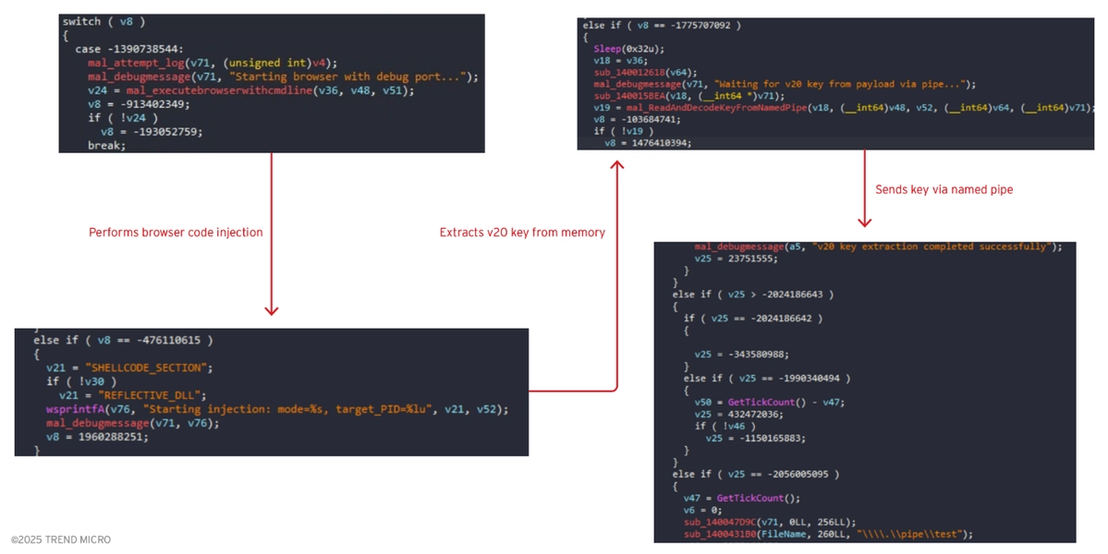
此外,惡意程式還會利用一種進階技巧,在啟用除錯功能的情況下啟動瀏覽器,然後透過 shellcode 或反射式 DLL 注入 (reflective DLL injection) 將惡意程式碼直接注入執行中的瀏覽器處理程序。被注入的惡意程式碼會直接從瀏覽器的記憶體內擷取加密金鑰,然後經由具名管路 (named pipe) 將竊取到的金鑰傳回惡意程式的主要處理程序,以避免在硬碟上留下痕跡。這樣的作法可避開 Chrome 的 AppBound 加密保護,從使用中的記憶體內竊取金鑰,而非試圖從儲存設備解開金鑰。
自動變形組建程式
最後,Vidar 的作者還特別誇口說他們「加入了一個自動變形器,因此每一個組建 (build) 現在都獨一無二。」 這項功能的設計是為了產生含有獨特二進位特徵的樣本,讓靜態偵測方法更加難發揮。
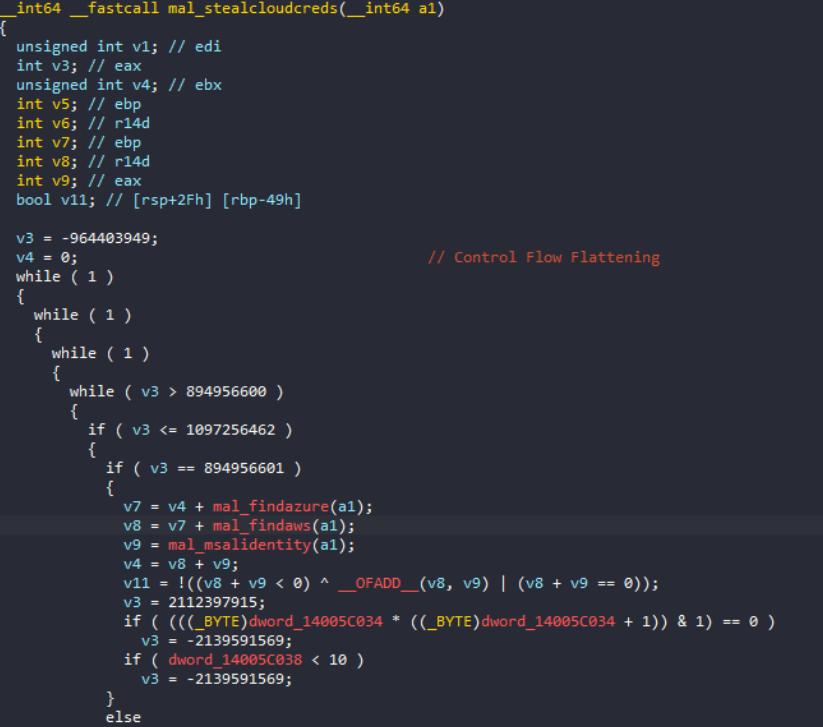
根據二進位檔案的分析顯示,新版的 Vidar 大量採用控制流程扁平化 (control flow flattening) 技巧,藉由複雜的 switch-case 分支結構,然後再搭配數字狀態機器 (numeric state machine),讓逆向工程變得更加困難。這種混淆技巧可將原本自然的程式流程轉換成一系列由 switch 敘述所控制的狀態轉換,進而掩蓋了程式原本的邏輯。同樣的控制流程扁平化技巧也曾出現在 Lumma Stealer 的樣本當中,這意味著資訊竊取程式生態系內部似乎都採用類似的混淆框架。
Vidar 2.0 技術分析與執行流程
Vidar 2.0 的執行流程透露出一系列精心策畫的動作,這些動作的設計是為了最有效地蒐集資料,並藉由進階的反制分析技巧、多執行緒處理,以及適應性躲避機制來避免被偵測。
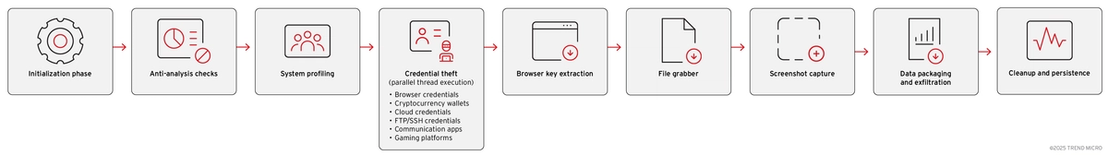
初始化與躲避偵測 (第 1-2 階段):Vidar 2.0 一開始會先執行一個完整的初始化階段,此階段會建立多執行緒架構,並透過複雜的狀態機器來混淆程式的控制流程。接著,惡意程式會執行大量的反制分析檢查,包括:除錯器偵測、時序驗證、系統運作時間檢查,以及硬體分析,確保惡意程式只在真正的受害系統 (而非分析環境) 當中才會執行。這些檢查必須全部通過,程式才會繼續執行,只要有任何一項檢查沒通過,程式就會立即終止,這是為了躲避沙盒模擬分析環境的偵測。
情報蒐集與資料竊取 (第 3-6 階段):在成功躲避偵測之後,惡意程式會對系統進行徹底的分析來蒐集受害者的資訊,接著再針對不同的資料種類啟動平行的登入憑證竊取作業。其精密的瀏覽器登入憑證擷取手法,結合了標準的 DPAPI 解密與進階記憶體注入技巧,可避開 Chrome 的 v20 AppBound 加密,同時還能針對虛擬加密貨幣錢包、雲端登入憑證、通訊應用程式,以及遊戲平台。檔案擷取元件會有系統地搜尋使用者目錄與隨身碟上的珍貴檔案,尤其是虛擬加密貨幣金鑰和可能的登入憑證檔案。
資料竊取功能
| Browser credentials |
|
| Cryptocurrency wallets |
|
| Cloud credentials |
|
| FTP/SSH credentials |
|
| Gaming/social platforms |
|
| Targeted browsers | Chrome, Microsoft Edge, Opera, Opera GX, Vivaldi, Firefox, Waterfox, Palemoon |
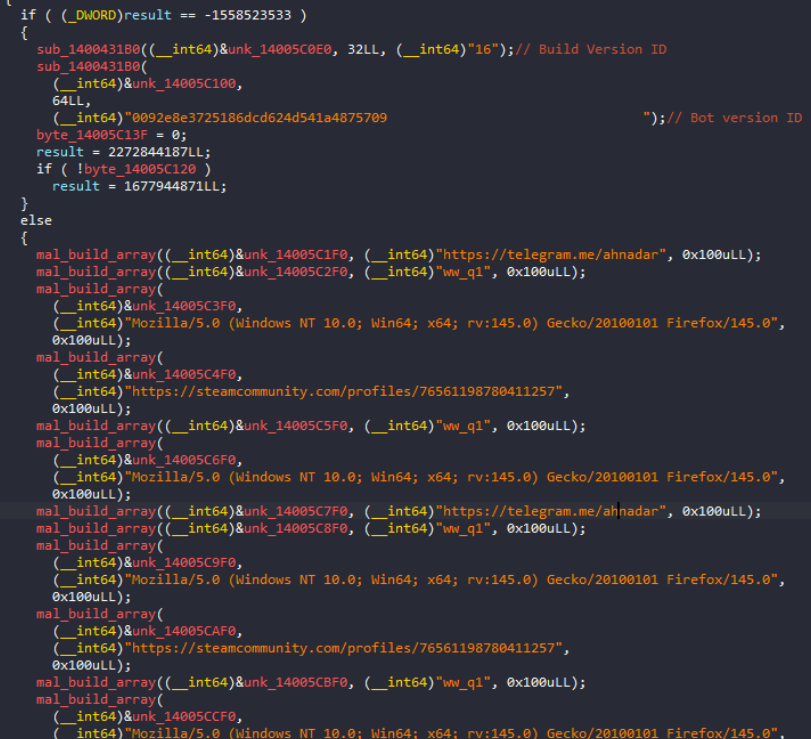
外傳與清除 (第 7-9 階段):最後的幾個階段包括:擷取一些螢幕畫面來取得額外情報,接著再透過 HTTP 的多部分 (multipart) 表單將資料包裝及外傳至一個循環式 (round-robin) 幕後操縱 (CC) 基礎架構,包括使用 Telegram 機器人與 Steam 設定檔作為通訊管道。惡意程式會利用不同的運作模式來將竊取到的資料分類,並使用特定的認證權杖與組建識別碼來追蹤和管理受害者。執行到了最後階段,惡意程式會有系統地清除暫存檔案,並且正確關閉執行緒集區 (thread pool),證明駭客對於他們自己的營運安全以及躲避鑑識分析非常重視。
MITRE ATT&CK Matrix
| Tactic | Technique ID | Technique Name |
|---|---|---|
| Defense Evasion | T1622 | Debugger Evasion |
| T1497.001 | Virtualization/Sandbox Evasion | |
| T1027 | Obfuscated Files or Information | |
| T1055.001 | Process Injection: Dynamic-link Library Injection | |
| T1055.002 | Process Injection: Portable Executable Injection | |
| Discovery | T1082 | System Information Discovery |
| T1083 | File and Directory Discovery | |
| T1087.001 | Account Discovery: Local Account | |
| T1518.001 | Software Discovery: Security Software Discovery | |
| Credential Access | T1555.003 | Credentials from Password Stores: Credentials from Web Browsers |
| T1555 | Credentials from Password Stores | |
| T1552.001 | Unsecured Credentials: Credentials In Files | |
| T1528 | Steal Application Access Token | |
| Collection | T1005 | Data from Local System |
| T1113 | Screen Capture | |
| Command and control | T1071.001 | Application Layer Protocol: Web Protocols |
| T1102.001 | Web Service: Dead Drop Resolver | |
| T1573 | Encrypted Channel | |
| Exfiltration | T1041 | Exfiltration Over C2 Channel |
| T1020 | Automated Exfiltration |
結論
隨著 Lumma Stealer 的活動持續減少,地下市場上的駭客也開始改用 Vidar 和 StealC 作為替代方案,資安團隊可以預料 Vidar 2.0 在 2025 年第 4 季應該會更常出現在攻擊行動當中。此惡意程式的技術能力、其開發者自 2018 年以來的輝煌事蹟,以及具備競爭力的定價,都讓它很可能成為市場龍頭 Lumma Stealer 的接班人。
Vidar 2.0 簡化的資料外傳程序、更廣泛的資料竊取能力,以及更強大的執法手段對抗能力,全都是為了提升攻擊和資料竊取的成功率。其強化的反制分析能力與快速自我刪除功能,也為偵測及調查帶來了更多挑戰。
Vidar 進化版的推出時機相當湊巧,但不論是駭客的刻意操作,或是單純的機緣巧合,主動式防禦與持續監控依然是對抗資訊竊取程式最重要的關鍵。企業務必好好善用端點解決方案並隨時保持更新,同時也要實施嚴格的登入憑證管理並加強使用者教育,才能防範像 Vidar 這樣不斷演變的威脅。
採用 TrendAI Vision One™ 的主動式防護
TrendAI Vision One™ 是唯一將資安曝險管理與資安營運集中在一起的 AI 驅動企業網路資安平台,提供強大的多層式防護來保護企業內環境、混合環境,以及多重雲端環境。
TrendAI Vision One™ Threat Intelligence
為了隨時掌握不斷演變的威脅,TrendAI™ 客戶可透過 TrendAI Vision One™ Threat Intelligence Hub 來取得 TrendAI™ Research 有關新興威脅及駭客集團的最新洞見。
TrendAI Vision One™ Threat Intelligence Hub
TrendAI Vision One™ Intelligence Reports (IoC 掃描)
追蹤查詢
TrendAI Vision One™ Search 應用程式
TrendAI Vision One™ 客戶可以使用 Search 應用程式來尋找或追蹤本文提到的惡意指標,看看是否也出現在自己的環境中。
malName:*VIDAR* AND eventName:MALWARE_DETECTION AND LogType: detection AND LogType: detection
除此之外,TrendAI Vision One™ 客戶還可啟用 Threat Insights 權利來取得更多追蹤查詢。
入侵指標 (IoC)
入侵指標請參閱此處。