Quando uma vulnerabilidade crítica chega às notícias, meu conselho faz a mesma pergunta que o seu: “Estamos protegidos?”
A resposta honesta raramente é: “Sim, já corrigimos”, mesmo quando nossos pesquisadores de ameaças estão acompanhando a vulnerabilidade há semanas. O patch pode ainda não existir. Pode precisar de testes, ou o sistema não pode ficar offline até a próxima janela de manutenção. Alguns dispositivos não podem ser corrigidos de forma alguma.
A correção virtual muda sua resposta ao conselho. Permite que você diga: “Estamos cobertos e verificamos isso” hoje, enquanto a correção permanente passa por testes e controle de mudanças.
O que é uma correção virtual?
Uma correção virtual é uma regra de segurança, aplicada na rede ou no Endpoint, que bloqueia tentativas de explorar uma vulnerabilidade específica sem alterar o software vulnerável.
Pense nisso como colocar um guarda em uma porta com uma fechadura quebrada. A fechadura ainda precisa ser substituída, mas ninguém passa enquanto você espera pelo chaveiro. Uma correção virtual não altera o sistema vulnerável, então não precisa esperar por uma janela de manutenção.
Por que a correção virtual é mais importante agora
A IA não criou novas lacunas nos programas de segurança, mas as tornou mais fáceis de encontrar. Os atacantes agora usam IA para transformar uma vulnerabilidade recém-divulgada em um exploit funcional em dias, às vezes horas.
Então, quando uma vulnerabilidade crítica ganha manchetes, estou observando dois relógios. O primeiro é quanto tempo leva para saber se estamos expostos. O segundo é quanto tempo leva para estarmos protegidos. Com a correção tradicional, ambos os relógios funcionam no cronograma do fornecedor e no nosso calendário de mudanças. Mas os atacantes não estão esperando por nenhum dos dois.
A correção virtual proativa encurta ambos os relógios.
Saiba mais cedo
A priorização de risco impulsionada por IA no TrendAI Vision One™ compara novas vulnerabilidades com o que você realmente executa e sinaliza vulnerabilidades e exposições comuns exploráveis (CVE) que ainda estão desprotegidas. Em vez de trabalhar com milhares de resultados do sistema de pontuação de vulnerabilidade comum (CVSS), sua equipe começa com os poucos que importam.
Proteja-se mais cedo
A pesquisa da TrendAI™ Zero Day Initiative™ (ZDI) significa que o TrendAI Vision One™ TippingPoint™ frequentemente obtém proteção pré-divulgação antes que um patch do fornecedor exista, e às vezes antes que a vulnerabilidade seja pública. De acordo com o Relatório de Risco Cibernético TrendAI™ 2026, a correção virtual em nível de rede pode protegê-lo até 115 dias antes de um patch do fornecedor ser lançado. Quando a TrendAI™ ZDI descobriu e relatou a Vulnerabilidade Crítica do Oracle PeopleSoft (CVE-2026-35273), publicamos regras de detecção dentro de 24 horas após o aviso.
O objetivo não é vencer os atacantes até o patch. É parar de deixar o cronograma do patch decidir quanto tempo você está exposto.
Por que "apenas corrigir" nem sempre é uma opção
Ainda não há patch
A TrendAI™ ZDI relatou uma vulnerabilidade que ainda estava aguardando um patch cerca de 120 dias depois.
O patch pode quebrar algo
Os patches precisam de testes e alguns podem tirar um dispositivo do ar ou limpar dados forenses que você gostaria de coletar primeiro.
O sistema não pode parar
Em uma organização anterior, tínhamos dispositivos OT em nossos armazéns com requisitos rigorosos de tempo de atividade. Corrigir em curto prazo não era uma opção.
Ninguém concorda sobre quem é o responsável
A equipe de SO diz que o aplicativo precisa de correção, mas a equipe do aplicativo diz que não é problema deles. Enquanto isso, a vulnerabilidade permanece sem solução.
A correção virtual não resolve esses debates, mas mantém você protegido enquanto eles são resolvidos.
Como colocar a correção virtual em prática
Relógio um: Saiba mais cedo
1. Saiba o que você está executando
Você não pode proteger o que não pode ver, e toda organização lida com TI sombra, e a má higiene tecnológica, como inventários de ativos desatualizados, sistemas esquecidos e dispositivos não gerenciados, tornam esses pontos cegos ainda maiores. Uma varredura de recomendação no TrendAI Vision One™ Endpoint Security encontra as vulnerabilidades em seu ambiente e as regras que as abordam.
2. Priorize pelo risco do mundo real, não apenas pelo CVSS
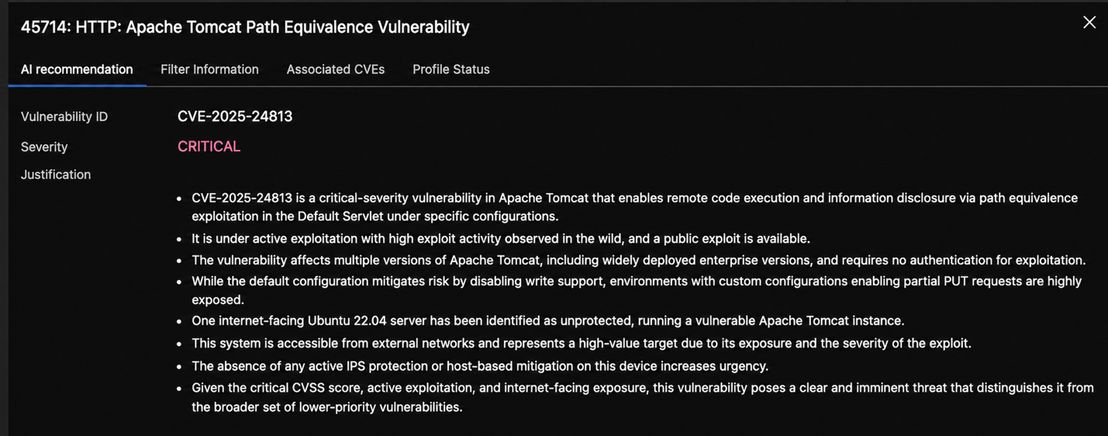
Uma pontuação CVSS diz o quão ruim uma vulnerabilidade pode ser, não se é um risco para você. A priorização impulsionada por IA no TrendAI Vision One™ mostra quais CVEs altamente exploráveis em seu ambiente estão totalmente cobertos, parcialmente cobertos ou não cobertos de forma alguma, para que sua equipe comece com as lacunas que importam.
Nem todo CVE é uma ameaça real. Muitos nunca serão exploráveis, e os que serão nem sempre são os que têm as pontuações mais altas. Diferenciar isso depende da inteligência por trás de suas decisões.
Relógio dois: Proteja-se mais cedo
3. Cubra a rede e o Endpoint
Um ex-chefe uma vez perguntou como poderíamos proteger totalmente nosso ambiente. Eu perguntei se ele estava disposto a demitir todos os funcionários (ele não estava). As pessoas são nossa maior superfície de ataque, seus laptops nem sempre estão em nossa rede, e um executivo em viagem é um alvo de alto valor.
A correção virtual pode ser aproveitada no TippingPoint na rede, e via prevenção de intrusões no Endpoint Security no Dispositivo, incluindo servidores e cargas de trabalho. Para ser claro, uma correção virtual só protege o tráfego que passa por seus controles de segurança. Qualquer coisa que os contorne ainda está exposta e deve ser relatada como risco aberto.
4. Ative o que é relevante e automatize o resto
Habilitar todas as regras cria um impacto real no desempenho, então ative apenas o que corresponde ao seu ambiente.
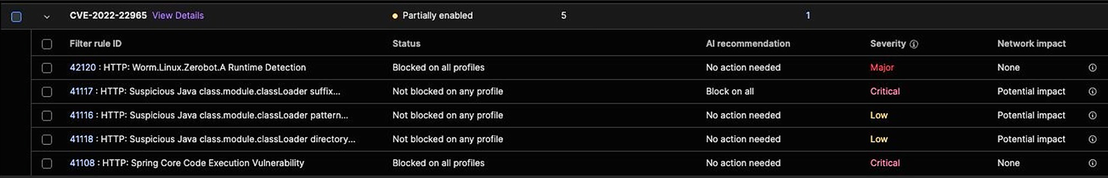
Todos os três níveis de Endpoint Security incluem prevenção de intrusões. Core e Essential começam a partir de uma varredura de recomendação que sua equipe então mantém. O Endpoint Security Pro verifica e aplica novas regras automaticamente a servidores e cargas de trabalho. Na rede, ações recomendadas por IA no TrendAI Vision One™ destacam CVEs não bloqueados para que você possa implantar filtros TippingPoint em alguns cliques.
A automação só ajuda se alguém já disse sim. Decida quem pode aprovar proteções antes de um incidente, não durante um. Pré-aprove regras comprovadas para que possam entrar em vigor sem esperar por um conselho de mudanças, e reserve uma revisão extra para novas regras em qualquer coisa que toque sistemas críticos.
5. Trate cada correção virtual como uma ponte
Ativar uma regra não significa que um ativo está protegido, então confirme que a proteção está ativa em todos os lugares onde precisa estar e não está bloqueando o tráfego normal de negócios.
Em seguida, use o tempo que isso lhe proporciona para testar o patch real, agendar o tempo de inatividade e resolver a propriedade. Acompanhe cada correção virtual até sua correção permanente.
Quando o zero-day do Oracle PeopleSoft (CVE-2026-35273) surgiu, a TrendAI™ ZDI descobriu e relatou, e publicamos regras de detecção dentro de 24 horas após o aviso.
Para ser claro, uma correção virtual impede ataques futuros, mas não desfaz uma violação que já aconteceu, então mantenha a resposta a incidentes funcionando em paralelo.
6. Relate isso como redução de risco
Há dez anos, muitos de nós colocávamos contagens de patches em relatórios de conselho. Hoje, os conselhos querem saber o risco e quão rápido ele está diminuindo. A correção virtual oferece respostas claras: aqui está a exposição, aqui está o que está protegido, e aqui está quando a correção permanente chega. Acompanhe com três números:
- Tempo para saber
- Tempo para proteger
- A porcentagem de ativos afetados cobertos
Perguntas frequentes
| Question | Response |
|---|---|
| Is virtual patching the same as a web application firewall (WAF) rule? | A WAF rule is one form of virtual patching, but it only covers web traffic. Intrusion prevention–based virtual patching, like TippingPoint and Endpoint Security, covers a much wider range of systems and protocols across your network and devices. |
| How long should a virtual patch stay in place? | At least until the permanent patch is applied and verified. Many teams leave it on afterward; just review your rule sets periodically. |
| Does virtual patching slow down systems? | Not when it's tuned. Running only the rules your environment needs helps you keep performance steady. |
| Can it be deployed automatically? | Yes, with Endpoint Security Pro. |
| I use TrendAI™ Apex One or TrendAI™ Deep Security™. Can I still do this? | Yes. Both include intrusion prevention, and you can manage them from TrendAI Vision One™. |
Conclusão
Você não precisa vencer a corrida até o patch. Mas você também não precisa ficar parado.
A correção virtual não substitui a necessidade de corrigir, mas é uma camada de defesa bem estabelecida que dá à sua equipe espaço para fazer o trabalho certo em vez de apenas rápido.
No final, ambos os relógios funcionam com inteligência. Saber quais vulnerabilidades importam e se proteger contra elas antes que o patch chegue depende de quão cedo e quão precisamente você vê o que está por vir.
Sobre a Correção Virtual TrendAI
A pesquisa da TrendAI™ ZDI e da Agência de Segurança Cibernética e Infraestrutura (CISA) de Vulnerabilidades Conhecidas Exploradas (KEV) fundamenta nossa proteção de correção virtual. É por isso que os clientes do TippingPoint e do Endpoint Security são frequentemente protegidos contra vulnerabilidades antes ou depois de serem tornadas públicas.
Aqui estão alguns recursos práticos para ajudar a proteger sua organização contra vulnerabilidades emergentes:
- Aprenda os três passos para fechar sua janela de exposição
- Saiba mais sobre PHP2Shell e como agir
- Blog: Falha Brotli por trás do 'Node2Shell': O que corrigir e onde se esconde
- Blog: Duas falhas críticas do PHP vazaram antes do patch: O que as organizações devem fazer agora
- Assista à nossa demonstração de correção virtual sob demanda para vê-la em ação