Cuando una vulnerabilidad crítica aparece en las noticias, mi junta hace la misma pregunta que la suya: “¿Estamos protegidos?”
La respuesta honesta rara vez es: “Sí, ya lo parcheamos”, incluso cuando nuestros investigadores de amenazas han estado rastreando la vulnerabilidad durante semanas. El parche puede no existir aún. Puede necesitar pruebas, o el sistema no puede desconectarse hasta la próxima ventana de mantenimiento. Algunos dispositivos no pueden ser parcheados en absoluto.
El parcheo virtual cambia su respuesta a la junta. Le permite decir: “Estamos cubiertos y lo hemos verificado” hoy, mientras la solución permanente pasa por pruebas y control de cambios.
¿Qué es un parche virtual?
Un parche virtual es una regla de seguridad, aplicada en la red o en el punto final, que bloquea intentos de explotar una vulnerabilidad específica sin cambiar el software vulnerable.
Piénselo como poner un guardia en una puerta con una cerradura rota. La cerradura aún necesita ser reemplazada, pero nadie pasa mientras espera al cerrajero. Un parche virtual no cambia el sistema vulnerable, por lo que no tiene que esperar una ventana de mantenimiento.
Por qué el parcheo virtual importa más ahora
La IA no creó nuevas brechas en los programas de seguridad, pero sí las hizo más fáciles de encontrar. Los atacantes ahora usan IA para convertir una vulnerabilidad recién divulgada en un exploit funcional en días, a veces horas.
Entonces, cuando una vulnerabilidad crítica hace titulares, estoy observando dos relojes. El primero es cuánto tiempo lleva saber si estamos expuestos. El segundo es cuánto tiempo lleva estar protegidos. Con el parcheo tradicional, ambos relojes funcionan según el cronograma del proveedor y nuestro calendario de cambios. Pero los atacantes no esperan ninguno de los dos.
El parcheo virtual proactivo acorta ambos relojes.
Conocer antes
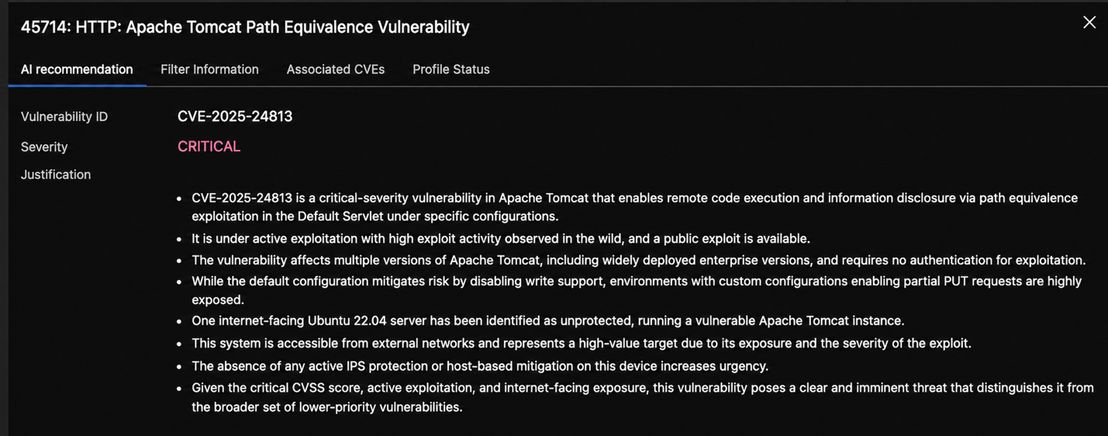
La priorización de riesgos impulsada por IA en TrendAI Vision One™ compara nuevas vulnerabilidades con lo que realmente ejecuta y marca las vulnerabilidades y exposiciones comunes (CVE) explotables que aún están desprotegidas. En lugar de trabajar a través de miles de resultados del sistema de puntuación de vulnerabilidades comunes (CVSS), su equipo comienza con los pocos que importan.
Proteger antes
La investigación de TrendAI™ Zero Day Initiative™ (ZDI) significa que TrendAI Vision One™ TippingPoint™ a menudo obtiene protección previa a la divulgación antes de que exista un parche del proveedor, y a veces antes de que la vulnerabilidad sea pública. Según el Informe de Riesgo Cibernético 2026 de TrendAI™, el parcheo virtual a nivel de red puede protegerlo hasta 115 días antes de que se libere un parche del proveedor. Cuando TrendAI™ ZDI descubrió e informó la Vulnerabilidad Crítica de Oracle PeopleSoft (CVE-2026-35273), publicamos reglas de detección dentro de las 24 horas del aviso.
El objetivo no es ganarle a los atacantes al parche. Es dejar de permitir que el cronograma del parche decida cuánto tiempo está expuesto.
Por qué "simplemente parcharlo" no siempre es una opción
Aún no hay parche
TrendAI™ ZDI informó una vulnerabilidad que aún esperaba un parche unos 120 días después.
El parche podría romper algo
Los parches necesitan pruebas y algunos pueden dejar un dispositivo fuera de línea o borrar datos forenses que querría recopilar primero.
El sistema no puede detenerse
En una organización anterior, teníamos dispositivos OT en nuestros almacenes con requisitos estrictos de tiempo de actividad. Parchar con poco aviso no era una opción.
Nadie está de acuerdo en quién es el responsable
El equipo de SO dice que la aplicación necesita parcheo, pero el equipo de la aplicación dice que no es su problema. Mientras tanto, la vulnerabilidad permanece sin abordar.
El parcheo virtual no resuelve esos debates, pero lo mantiene protegido mientras se resuelven.
Cómo poner a trabajar el parcheo virtual
Reloj uno: Conocer antes
1. Conozca lo que está ejecutando
No puede proteger lo que no puede ver, y cada organización lidia con TI en la sombra, y una mala higiene tecnológica, como inventarios de activos desactualizados, sistemas olvidados y dispositivos no gestionados, hacen que esos puntos ciegos sean aún mayores. Un escaneo de recomendación en TrendAI Vision One™ Endpoint Security encuentra las vulnerabilidades en su entorno y las reglas que las abordan.
2. Priorice por riesgo del mundo real, no solo por CVSS
Un puntaje CVSS le dice cuán mala podría ser una vulnerabilidad, no si es un riesgo para usted. La priorización impulsada por IA en TrendAI Vision One™ muestra qué CVE altamente explotables en su entorno están completamente cubiertos, parcialmente cubiertos o no cubiertos en absoluto, para que su equipo comience con las brechas que importan.
No todos los CVE son una amenaza real. Muchos nunca serán explotables, y los que lo serán no siempre son los que tienen los puntajes más altos. Diferenciarlo se reduce a la inteligencia detrás de sus decisiones.
Reloj dos: Proteger antes
3. Cubra la red y el punto final
Un antiguo jefe una vez preguntó cómo podríamos proteger completamente nuestro entorno. Le pregunté si estaba dispuesto a despedir a todos los empleados (no lo estaba). Las personas son nuestra mayor superficie de ataque, sus laptops no siempre están en nuestra red, y un ejecutivo viajero es un objetivo de alto valor.
El parcheo virtual puede aprovecharse en TippingPoint en la red, y a través de la prevención de intrusiones en Endpoint Security en el dispositivo, incluidos servidores y cargas de trabajo. Para ser claros, un parche virtual solo protege el tráfico que pasa a través de sus controles de seguridad. Cualquier cosa que los evite aún está expuesta y debe informarse como riesgo abierto.
4. Active lo que es relevante y automatice el resto
Habilitar cada regla crea un impacto real en el rendimiento, así que active solo lo que coincida con su entorno.
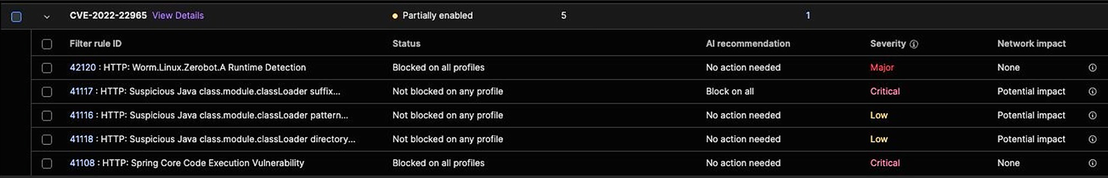
Los tres niveles de Endpoint Security incluyen prevención de intrusiones. Core y Essential comienzan desde un escaneo de recomendación que su equipo luego mantiene. Endpoint Security Pro escanea y aplica nuevas reglas automáticamente a servidores y cargas de trabajo. En la red, las acciones recomendadas por IA en TrendAI Vision One™ destacan CVE no bloqueados para que pueda desplegar filtros TippingPoint en unos pocos clics.
La automatización solo ayuda si alguien ya dijo que sí. Decida quién puede aprobar protecciones antes de un incidente, no durante uno. Pre-apruebe reglas probadas para que puedan activarse sin esperar a una junta de cambios, y guarde la revisión adicional para nuevas reglas en cualquier cosa que toque sistemas críticos.
5. Trate cada parche virtual como un puente
Activar una regla no significa que un activo esté protegido, así que confirme que la protección esté activa en todas partes donde sea necesario y que no esté bloqueando el tráfico normal de negocios.
Luego use el tiempo que le da para probar el parche real, programar el tiempo de inactividad y resolver la propiedad. Rastree cada parche virtual hasta su solución permanente.
Cuando surgió el día cero de Oracle PeopleSoft (CVE-2026-35273), TrendAI™ ZDI lo descubrió e informó, y publicamos reglas de detección dentro de las 24 horas del aviso.
Para ser claros, un parche virtual detiene futuros ataques, pero no deshará una brecha que ya ocurrió, así que mantenga la respuesta a incidentes funcionando en paralelo.
6. Repórtelo como reducción de riesgo
Hace diez años, muchos de nosotros incluíamos conteos de parches en los informes de la junta. Hoy, las juntas quieren saber el riesgo y qué tan rápido está disminuyendo. El parcheo virtual le da respuestas claras: aquí está la exposición, aquí está lo que está protegido, y aquí es cuando llega la solución permanente. Rastreéelo con tres números:
- Tiempo para saber
- Tiempo para proteger
- El porcentaje de activos afectados cubiertos
Preguntas frecuentes
| Question | Response |
|---|---|
| Is virtual patching the same as a web application firewall (WAF) rule? | A WAF rule is one form of virtual patching, but it only covers web traffic. Intrusion prevention–based virtual patching, like TippingPoint and Endpoint Security, covers a much wider range of systems and protocols across your network and devices. |
| How long should a virtual patch stay in place? | At least until the permanent patch is applied and verified. Many teams leave it on afterward; just review your rule sets periodically. |
| Does virtual patching slow down systems? | Not when it's tuned. Running only the rules your environment needs helps you keep performance steady. |
| Can it be deployed automatically? | Yes, with Endpoint Security Pro. |
| I use TrendAI™ Apex One or TrendAI™ Deep Security™. Can I still do this? | Yes. Both include intrusion prevention, and you can manage them from TrendAI Vision One™. |
La conclusión
No tiene que ganar la carrera hacia el parche. Pero tampoco tiene que quedarse quieto.
El parcheo virtual no reemplaza la necesidad de parchar, pero es una capa de defensa bien establecida que le da a su equipo espacio para hacer el trabajo correctamente en lugar de solo rápido.
Al final, ambos relojes funcionan con inteligencia. Saber qué vulnerabilidades importan y protegerse contra ellas antes de que llegue el parche depende de cuán temprano y cuán precisamente vea lo que se avecina.
Acerca del Parcheo Virtual de TrendAI
La investigación de TrendAI™ ZDI y la inteligencia de Vulnerabilidades Explotadas Conocidas (KEV) de la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) sustentan nuestra protección de parcheo virtual. Es por eso que los clientes de TippingPoint y Endpoint Security a menudo están protegidos de vulnerabilidades antes o después de que se hagan públicas.
Aquí hay algunos recursos prácticos para ayudar a proteger su organización de vulnerabilidades emergentes:
- Aprenda los tres pasos para cerrar su ventana de exposición
- Conozca PHP2Shell y cómo tomar medidas
- Blog: Falla de Brotli detrás de 'Node2Shell': Qué parchar y dónde se esconde
- Blog: Dos fallas críticas de PHP filtradas antes del parche: Qué deben hacer las organizaciones ahora
- Vea nuestra demostración de parcheo virtual a demanda para verlo en acción